

Google は、 Chrome ブラウザとChromeOSオペレーティングシステム。
10月6日、Googleはデスクトップ向けに安定版チャネルアップデートをリリースしました。これはデスクトップユーザーにとって最も重要なアップデートです。 Chrome Linux 版はバージョン 155.0.8059.39 、 WindowsとMac版はバージョン 154.0.8037.39/.40にアップデートされます。このアップデートには、4 つの「重大」と評価されたセキュリティ修正を含む 247 の修正が含まれています。
同日、GoogleはAndroid版バージョン155.0.8059.39を一部のユーザー向けにリリースしました。Google Playではまだすべてのユーザーが入手できる状態ではないかもしれませんが、今後のリリースに注目してください。Googleによると、このアップデートには安定性とパフォーマンスの向上が含まれているとのことです。
Chrome更新方法
最も簡単な方法は、Chrome 自動Chrome 有効にすることです。ただし、ブラウザを一度も閉じない場合や、拡張機能などが更新を妨げるなどの問題が発生した場合、更新が遅れてしまう可能性があります。
ロールアウトが届くのを待たずに手動でアップデートするのは簡単です。Google Chromeについてを開いてください。 Chrome設定またはヘルプメニュー。 Chrome アップデートを確認します。アップデートが利用可能な場合は、 「再起動」をクリックして適用してください。
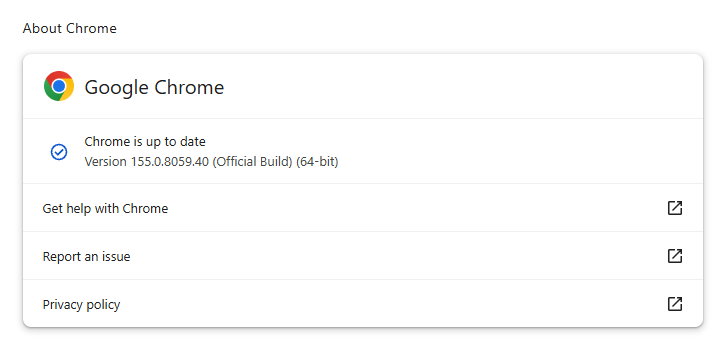
バージョン番号体系の説明と手順については、弊社のガイド「あらゆるオペレーティングシステムでChromeアップデートする方法」をご覧ください。
ChromeOSをアップデートする方法
Chromebookのオペレーティングシステムをアップデートするには、以下の手順に従ってください。
- インターネットに接続してください。 Chromebook 接続時に自動的にアップデートを確認し、ダウンロードを行います。
- 右下、日付の横に「デバイスを更新してください」という通知があります。
- アップデートを完了するには、 Chromebook 。
技術的な詳細
修正された脆弱性のうち、影響度の高い欠陥である可能性が高いものが3件見つかりました。
CVE-2026-106197 :これは、ブラウザモジュールにおける解放後使用(use-after-free)の脆弱性であり、評価は「重大」です。この脆弱性は、特殊な機能ではなくブラウザの機能に存在するため、優先度の高い候補となっています。悪用されると、リモートの攻撃者は、細工されたHTMLページを介して、サンドボックス外で任意のコードを実行できるようになります。
解放後使用(use-after-free)の脆弱性は、プログラムが解放済みのメモリ位置にアクセスしようとした際に発生します。これにより、プログラムがクラッシュしたり、場合によっては攻撃者が独自のコードを実行したりする可能性があります。
Chrome ブラウザのサンドボックス外でリモートコード実行を可能にする脆弱性は、攻撃者にとって特に価値があります。なぜなら、悪意のあるウェブサイトや侵害されたウェブサイトへのアクセスを、多くの場合、追加の悪用手順を必要とせずに、基盤となるオペレーティングシステム上で直接コードを実行することに変えることができるからです。
CVE-2026-106358 :今回もナビゲーションに関する解放後使用(use-after-free)の脆弱性が発見され、こちらも重大度「クリティカル」と評価されています。ナビゲーションは通常のブラウジングにおいて中心的な役割を果たすため、攻撃者が制御するページやリダイレクトによって脆弱なパスに到達した場合、広範囲に影響を及ぼす可能性があります。また、細工されたHTMLページを介して、リモートの攻撃者がサンドボックス外で任意のコードを実行できるという脆弱性も存在します。
CVE-2026-106240 : V8 の型混同の脆弱性、 Chrome JavaScriptエンジン。この脆弱性は「高」と評価されていますが、悪用が成功した場合、細工されたHTMLページを介してサンドボックス内で任意のコードを実行できるという脆弱性があります。JavaScriptエンジンの欠陥は、悪意のあるWebコンテンツを介して行われる攻撃の有力な候補となります。
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard 、フィッシングページや悪意のあるサイトを自動的にBrowser Guard 。無料で、ワンクリックでインストールできます。ブラウザに追加する →








