おそらく、スマートフォンのセキュリティについては、自宅の玄関ドアと同じように考えているのではないでしょうか。つまり、「Playストアからアプリをダウンロードしている限り、安全だ」と。そして、概してそれは正しいと言えます。Googleは、アプリが公開される前に審査を行っているからです。
しかし、一部のアプリは、Playストアを経由することなく、直接スマートフォンにインストールされることがあります。
昨年後半に発見された銀行型トロイの木馬サービスであるAlbirioxを例に挙げましょう。 Android デバイス上での不正行為を目的としたリモートアクセス型トロイの木馬(RAT)。単にユーザー名とパスワードを盗むのではなく、被害者のスマートフォン上で直接不正な取引を実行します。研究者らは、被害者がPlayストアからインストールした覚えのない「ユーティリティ」「セキュリティ」「小売業者」「投資」といった一般的な名前のアプリを通じて、このマルウェアが拡散していることを発見しました。実際には、これらのアプリはサイドロードされたり、テキストメッセージのリンクからダウンロードされたり、Googleの審査プロセスを経ないウェブサイトからインストールされたりしていました。
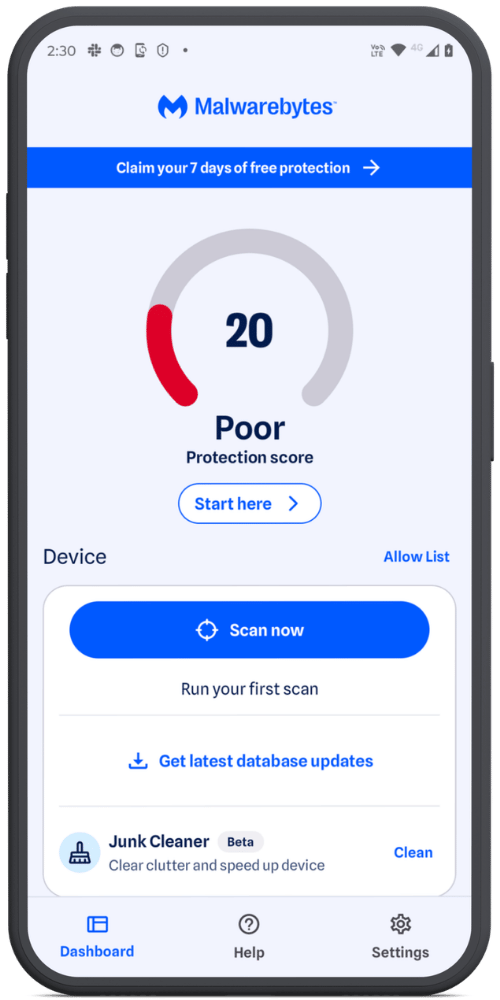
これはまさに、 Malwarebytes for Androidが検出するように設計された種類の脅威です。ここでは、舞台裏で機能するさまざまな保護レイヤーについて見ていきましょう。
感謝したいと思いますMalwarebytes この記事の執筆にあたり、技術的な専門知識を共有していただいたソフトウェア開発ディレクターのエゴール・タシュチリン氏に感謝いたします。
Playストアを経由しなかったアプリをキャッチする
Playストア以外からインストールされたアプリは、Googleの審査プロセスを経ることはありません。つまり、Playストアのアプリに適用されるセキュリティチェックを受けずに、お使いのデバイスにインストールされてしまう可能性があります。
アプリの出所に頼るのではなく、 Malwarebytes お使いのデバイス自体をスキャンし、サイドロードされたもの、他のソフトウェアにバンドルされたもの、ブラウザ経由でダウンロードされたものなど、潜在的に不要なプログラム(PUP)やその他の悪意のあるファイルを検索します。
Even Playストア アプリ でさえ 厄介な ようになる
すべての脅威が最初から悪意のあるものとは限りません。
広く報じられたある事例では、Playストアで約1,000万回のインストール数を誇るバーコードスキャナーアプリに、以前のバージョンには存在しなかった悪意のあるコードが追加されていました。このアップデートは、検出を回避するために高度な難読化が施されており、以前の正常なバージョンと同じデジタル証明書で署名されていたため、一見すると完全に正規のものに見えました。インストールされると、ブラウザが勝手に起動し、ユーザーを望まないウェブサイトへリダイレクトするようになりました。
研究者たちが追跡してきた他のPlay Store関連の事件でも、同様の傾向が見られます。アプリは、検知を逃れ、不審感を抱かせないよう、インストールからかなり時間が経過した後に悪意のあるコードが組み込まれて更新されます。
まさにこの理由から、リアルタイム保護(RTP)は単に新規インストールを監視するだけでなく、すでにインストールされているアプリの、これまでスキャンされたことのないバージョンに対しても対応します。RTPは、新しくインストールされたアプリに加え、デバイス上の新規または変更されたファイルも監視します。既存のアプリに、これまで検出されたことのないバージョンが配信された場合、RTPはそれを「新規」として扱い、スキャンを行います。「すでにインストールされている」からといって「依然として安全」であると決めつけることはしません。
資料に触れることなく、アーカイブの中身を閲覧する
また、マルウェアは必ずしも目立つ場所に存在するとは限りません。サイバー犯罪者は、セキュリティスキャナーが中身を調べようとしないことを期待して、ZIPファイルやその他のアーカイブの中に悪意のあるファイルを隠すことがよくあります。
うちのはそうです。
アーカイブの内容を解凍して中身を調べますが、元のファイルに変更や改変を加えることはありません。アーカイブに対しては読み取りのみを行い、書き込みは一切行いません。ネストされたアーカイブやAPKのコンパイル済み.dexコードなど、さらに詳細な確認が必要な場合は、それらを一時的なサンドボックス環境に抽出しますが、スキャンが完了次第すぐに削除されるため、デバイス上に残されることはありません。
アーカイブの処理方法はすべて同じというわけではありません。ZIPファイルはエントリごとに検査されるのに対し、APKについては、そこに含まれるコンパイル済みコードに対してより詳細な分析が行われます。ネストされたアーカイブも個別にスキャンされるため、マルウェアが単に1層深く隠れるだけでは検知を逃れることはできません。
バッテリーを消耗することなく、徹底的にスキャン
アプリのコード、動作、構造などを徹底的に分析するには、処理能力が必要です。不注意に行うと、スマートフォンの動作が遅くなったり、バッテリーの消耗が早くなったりする可能性があります。
Malwarebytes それはそれを回避するように設計されています。
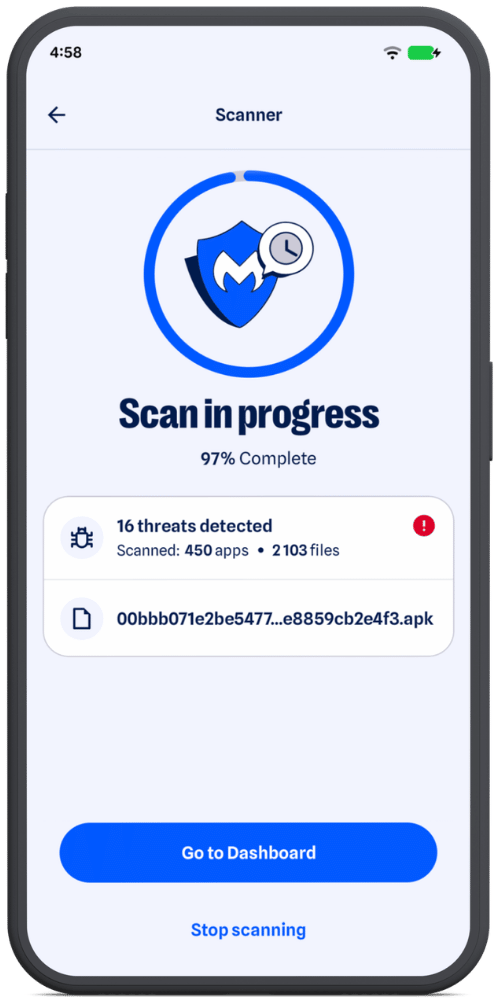
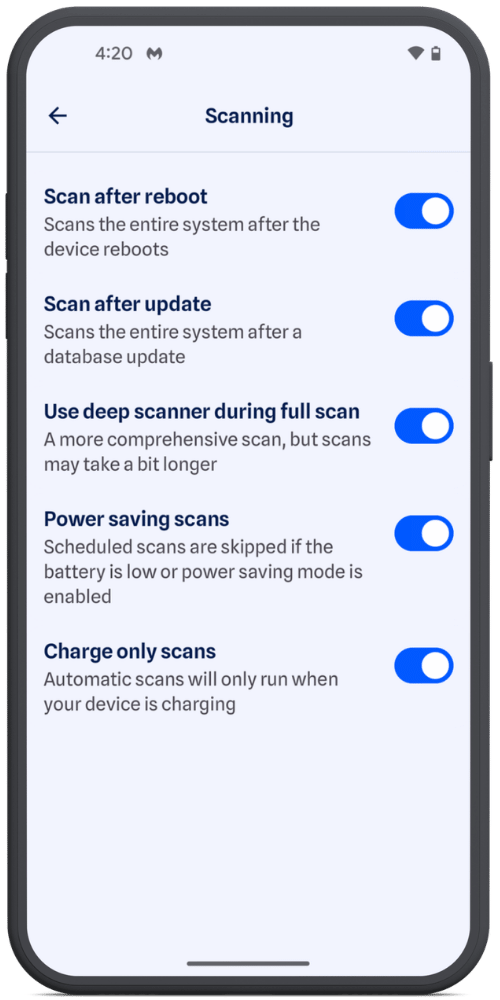
スケジュールされたスキャン、アプリの更新後や再起動後のスキャンなどの自動バックグラウンドスキャンは、実行を開始する前にバッテリーの状態を確認します。設定によっては、スマートフォンが充電中になるか、十分なバッテリー残量があるまで待機する場合があります。手動スキャンは常に即座に実行されます。
スキャンが開始されると、 Malwarebytes デバイスの処理能力に基づいてワークロードを自動的に調整し、処理能力の高いデバイスが並列処理を行うことで、処理能力の低いデバイスに過負荷をかけないようにします。
常に進化し続ける脅威データベース
2025年後半にはモバイルアドウェアが急増した一方で、新しいバンキングマルウェアのファミリーはますます巧妙化している。中には、悪意のある動作を開始する前に、実際のスマートフォン上で実行されているのか、それともセキュリティテスト環境内で実行されているのかを で確認するものさえある。
スキャナーの性能は、何を探すべきかという知識の質に左右されます。そのため、当社は、脅威の状況に関する静的で時代遅れの情報に頼るのではなく、新たに特定・検証された脅威を の検出データベースに継続的に更新しています。
10台以上のスキャナーが連携して動作しています
ボンネットの下では、 Malwarebytes のためにAndroid 単一のスキャンエンジンではなく、それぞれ異なる種類とレベルの脅威を検出するように設計された10個以上の専用スキャナーで構成されています。
それは現代Android マルウェアは、単一の手法だけに依存することは稀です。例えば、バンキング型トロイの木馬は、アクセシビリティサービスの悪用と、正規の銀行アプリや暗号通貨アプリの上に偽のログイン画面を配置することを組み合わせる場合があります。
スキャナーによっては、既知の悪意ある活動の兆候を探し出すものもあれば、アプリの構造、出所、動作を精査するものもあります。さらに、複数のシグナルを組み合わせ、ヒューリスティック分析を用いて、より複雑なものやこれまでに確認されていない脅威を検知する層も存在します。
複数の検知手法を組み合わせることで、あるスキャナーをすり抜けた手法でも、別のスキャナーによって検知される可能性が高まります。
そして、私たちはそこで止まりません。私たちの研究者は、 Android 脅威は進化し、新たな検知・防御レイヤーが定期的に追加されます。攻撃者が新たな手口を開発し、新たな隠れ場所を見つけるにつれ、私たちは常に一歩先を行くために適応を続けています。
詐欺師たちは、あなたが思っている以上にあなたのことを知っています。
Malwarebytes Mobile Security フィッシング詐欺、詐欺メール、悪質なサイトなどからあなたを守ります。リアルタイムAI搭載のScam Guardが内蔵されています。