主なポイント
- フィッシングとは、攻撃者が偽のメール、テキストメッセージ、または電話を使って、人々を騙し、機密情報を引き出そうとするサイバー犯罪です。
- 犯罪者は信頼できる人物を装い、緊急を装ったメッセージを作成して、被害者にリンクをクリックさせたり、認証情報を共有させたりしようとします。
- フィッシング詐欺は、送信者を偽装したり、脅迫的なメッセージを送ったり、本物そっくりの偽サイトを利用したりして、ログイン情報や金融情報を盗み出そうとするものです。
- 注意すべき兆候としては、あまりにも好条件すぎる提案、予期せぬ添付ファイル、緊急を煽るような表現、見慣れない送信者、不審なURLなどが挙げられます。
- 誰でも標的になり得るため、対策としては、不審なリンクをクリックしないこと、多要素認証(MFA)の利用、送信者の確認、セキュリティソフトの活用などが挙げられます。
フィッシングとは何か?
フィッシングはサイバー犯罪の一形態で、犯罪者が電子メールを通じて詐欺的なリンクから個人を特定できる情報をフォームに入力させ、機密情報を入手しようとするものです。そして、この情報を使って、ソーシャルメディアのプロフィールや銀行口座などのオンライン認証情報を取得します。
フィッシングの仕組み
フィッシングは電子メール、電話、テキスト・メッセージを通じて行われる。フィッシング詐欺師は、本物で緊急性が高そうなメッセージを送り、相手に行動を起こすよう求めます。例えば、信頼できる銀行からのEメールのように見せかけ、問題を避けるために口座情報を更新するように指示する。メッセージは緊急で本物のように見えるため、人々はパスワードやクレジットカード番号のような機密情報を共有してしまうかもしれない。
攻撃者は合法的な組織を装い、被害者を偽のウェブサイトに誘い、そこで機密情報を入力するよう説得します。フィッシング詐欺は、この巧妙な偽装工作と緊迫感により、貴重な個人情報の取得に成功し、無防備な被害者を個人情報の盗難や金銭的な損失の危険にさらすのです。
送信者:フィッシング攻撃では、送信者は受信者が知っているであろう信頼できる人物になりすまします(または「なりすまし」します)。フィッシング攻撃の種類によっては、受信者の家族、勤務先の会社のCEO、あるいは何かをプレゼントすると称する有名人など、個人になりすますこともあります。フィッシングメッセージは、多くの場合、次のような大企業からのメールを模倣しています。 PayPal 、 Amazonあるいはマイクロソフト、銀行、政府機関など。
メッセージ信頼できる人物を装って、攻撃者は受信者にリンクのクリックや添付ファイルのダウンロード、送金を依頼する。被害者がメッセージを開くと、恐怖でいっぱいになり、良識ある判断を覆すような恐ろしいメッセージが表示されます。メッセージは、被害者がウェブサイトにアクセスし、直ちに行動を起こすか、何らかの結果を招く危険を冒すよう要求することもあります。
リンク先:ユーザーが餌に釣られてリンクをクリックすると、正規のウェブサイトを模倣したサイトに飛ばされる。ここからユーザー名とパスワードを使ってログインするよう求められる。もしユーザーが騙されやすく、それに応じると、ログイン情報は攻撃者に送られ、攻撃者はそれを使ってIDを盗んだり、銀行口座を盗んだり、ブラックマーケットで個人情報を売ったりする。フィッシングメールの送信先URLは、正規のURLと非常に似ていることが多く、被害者をさらに欺くことができる。
フィッシングの見分け方
フィッシングとは、詐欺師が電子メールやテキストメッセージを使って、パスワード、銀行口座番号、社会保障番号などの機密情報を騙し取ろうとする詐欺行為のことです。フィッシングを見分けるには、特定の赤信号に注意する必要があります。
一般的に、フィッシングメッセージは、銀行、クレジットカード会社、または馴染みのあるオンラインプラットフォームなど、信頼できる情報源から発信されているように見えます。フィッシングメッセージは、不審な動きやあなたのアカウントに問題があることを示唆し、迅速な対応を促します。
フィッシングの一般的な兆候としては、個人情報や金融情報を要求する予期せぬ連絡、見慣れない送信者の電子メールアドレス、一般的な挨拶、スペルミスや文法の間違い、欺瞞的なURLなどが挙げられます。用心深くなり、不審な通信があった場合は、対応する前に関係機関に直接確認することで、フィッシングの試みから身を守ることができます。ここで、フィッシングの兆候についてさらに詳しく説明し、フィッシングを見破る手助けをしたいと思います。
フィッシングの兆候
フィッシング詐欺を見破るのは難しいことですが、ある程度の警戒心と基本的なガイドライン、そして常識があれば、リスクを大幅に減らすことができます。メールの不規則性や特異性を探す。何かおかしいと思ったら、「嗅覚テスト」で判断しましょう。フィッシング詐欺はしばしば恐怖心を利用して判断力を鈍らせるので、自分の直感を信じ、恐怖心には近づかないこと。
フィッシングの兆候は以下の通りです:
サイン1:電子メールは、本当であるにはあまりにも良いように見えるオファーを提示する。
ジャックポットを当てたとか、豪華な賞金を獲得したとか、その他のあり得ない報酬を要求するかもしれない。
サイン2:差出人はわかるが、普段付き合いのある人ではない
差出人の名前を知っていても、それがいつも連絡を取っている相手でない場合、特にメールの内容が普段の仕事と無関係な場合は注意が必要です。同様に、見知らぬ人物や関係のない部署の同僚と一緒にメールのCCになっている場合も要注意です。
サイン3:メッセージは恐怖を誘発する。
緊急感を煽るような言葉遣いで、アカウントの停止を防ぐために「すぐに行動してください」とクリックを促すようなメールは要注意です。合法的な組織がメールで個人情報を要求することはありません。
兆候4:メッセージに予期せぬ、あるいは奇妙な添付ファイルが含まれている。
これらの添付ファイルには、マルウェアや ランサムウェア、その他のオンライン上の脅威が潜んでいる可能性があります。
兆候5:メッセージに怪しげなリンクが含まれている。
上記の指標で疑わしくなくても、埋め込まれたハイパーリンクを決して盲目的に信用しないでください。リンクにカーソルを合わせると、実際のURLが表示されます。一見見慣れたウェブサイトのURLの微妙なスペルミスは、詐欺の赤信号なので特に注意してください。埋め込まれたリンクをクリックするのではなく、ブラウザに手動でURLを入力する方が常に安全です。
フィッシングの標的は?
フィッシングは、企業経営者から日常的なソーシャルメディア・ユーザーやオンライン・バンキング利用者に至るまで、様々な個人や業界をターゲットにした、誰にとっても脅威である。フィッシングの範囲が広いため、オンライン上で注意を払い、予防策を講じることが非常に重要です。用心深く、積極的に行動することで、フィッシング詐欺の被害に遭うリスクを大幅に減らすことができ、すべての人にとってより安全なオンライン体験を保証することができます。
フィッシング攻撃から身を守るには
前述のとおり、フィッシングはデスクトップ、ノートパソコン、タブレット、スマートフォンなど、あらゆるデバイスに発生する可能性のある脅威です。ほとんどのインターネットブラウザにはリンクの安全性を確認する機能がありますが、フィッシングに対する最初の防御策は、あなた自身の判断力です。フィッシングの兆候を見分ける訓練をし、メールチェックや読書など、常に安全なコンピューティングを心がけましょう。 Facebook 投稿したり、お気に入りのオンラインゲームをプレイしたり。
Malwarebytes Labs フィッシング攻撃から身を守るための重要な対策をいくつか紹介します。
- 見慣れない送信者からのメールは開かないこと。
- 行き先がはっきりしない限り、メール内のリンクは絶対にクリックしないこと。
- 機密情報の提供を求められた場合は、ページのURLが「HTTP」ではなく「HTTPS」で始まっていることを確認してください。「S」は「セキュア」を意味します。これはサイトが正当であることを保証するものではありませんが、ほとんどの正当なサイトはより安全であるためHTTPSを使用しています。正当なサイトであってもHTTPサイトは脆弱です。 hackers 。
- 多要素認証(MFA)を有効にする:可能な限りMFAを利用し、セキュリティのレイヤーを増やす。たとえフィッシャーがあなたのパスワードを入手したとしても、アカウントにアクセスするためには追加の認証ステップを迂回する必要があります。
- ウェブサイトのデジタル証明書を探す。
- この保護を強化するために、不確かな送信元から電子メールを受け取った場合は、正規のウェブサイトのアドレスをブラウザに入力して、提供されたリンクに手動で移動する。
- リンクをマウスオーバーして、正規のリンクかどうかを確認する。
- 正規のメールでない疑いがある場合は、メッセージから名前やテキストを取り出し、検索エンジンに入力して、同じ手法を使った既知のフィッシング攻撃が存在しないか調べてみよう。
デジタルセキュリティを強化するために、 Malwarebytes Premiumのような信頼できるウイルス対策/マルウェア対策ソリューションのご利用を強くお勧めします。最新のサイバーセキュリティツールの多くは、高度なアルゴリズムを搭載しており、悪意のあるリンクや添付ファイルを識別できるため、巧妙なフィッシング攻撃に対しても強力な防御を提供します。
フィッシング詐欺の手口に気づかなかったとしても、当社の強力なセキュリティソフトウェアがお客様の情報を安全に管理します。無料トライアルを提供しています。 Malwarebytesこれにより、購入前にその優れた保護性能を体験できます。
フィッシング攻撃の種類
フィッシング攻撃は、不正に機密情報を収集するために人を欺く方法を使用します。これらは、フィッシング攻撃者がターゲットを欺くための具体的な方法です:
スピアフィッシング
スピアフィッシングは、攻撃者が特定の個人または組織に向けてメッセージを作成するフィッシングの標的型攻撃であり、収集したデータを使用して詐欺の説得力を高めます。名前、役職、電子メールアドレスなどを明らかにするために、攻撃前の偵察が必要となる。
のhackers インターネットをくまなく調べ、この情報を、標的の同僚に関する他の調査情報、および組織内の主要従業員の名前や仕事上の関係と照合する。こうして、フィッシング詐欺師は信憑性のあるメールを作成する。
例詐欺師は幹部になりすまして従業員を騙し、不正な支払いを承認させることがある。
クジラ・フィッシング
クジラフィッシングは、エグゼクティブ、有名人、Cレベルのビジネスマンなど、知名度の高い個人をターゲットにしています。このフィッシングは、個人情報や仕事上の詳細を明らかにさせようとします。
フィッシング攻撃の多様な形態を理解し識別することは、効果的な防御策を実施し、個人および組織の資産のセキュリティと完全性を確保する上で極めて重要である。
電子メール・フィッシング
電子メールが誕生した当初からよく見られるフィッシングメールは、信頼できる送信元(銀行、オンライン小売業者など)から来たように見せかけ、受信者にリンクをクリックさせたり、添付ファイルをダウンロードさせたりするものである。
例を挙げよう:
- ビジネスメール詐欺(BEC):ビジネスメール詐欺(BEC)攻撃は、組織の財務部門の誰か(多くの場合CFO)を標的にし、彼らを欺いて大金を送金させようとします。攻撃者は多くの場合、ソーシャルエンジニアリングの手口を使って、受信者に送金が緊急かつ必要であると信じ込ませます。
- クローンフィッシング:この攻撃では、リンクまたは添付ファイルを含む、以前に配信された正規のEメールのコピー(クローン)を作成します。そして、リンクや添付ファイルを本物に見せかけた悪意のあるものに置き換えます。疑うことを知らないユーザーは、リンクをクリックしたり、添付ファイルを開いたりして、システムを乗っ取られてしまいます。その後、フィッシャーは被害者の身元を偽造し、同じ組織内の他の被害者に対して信頼できる送信者になりすますことができます。
- 419/ナイジェリア詐欺ナイジェリアの王子を名乗る人物からの饒舌なフィッシング・メールは、インターネット上で最も古く、最も長く続いている詐欺の一つである。この「王子」は、金銭を提供するが、それを要求するにはまず少額を送金する必要があると言う、あるいは、トラブルに巻き込まれており、その解決のために資金が必要だと言う。419」という数字はこの詐欺に関連している。これはナイジェリア刑法の詐欺を扱うセクションのことで、罪状や犯罪者に対する罰則が定められている。
Vishing (音声フィッシング)
攻撃者は、電話で権威ある人物(銀行職員や法執行機関など)になりすまし、個人を脅して機密情報を共有させたり、資金を送金させたりする。
Smishing (SMSフィッシング)
vishingに似ているが、SMSを介して行われるsmishing 、受信者に悪意のあるリンクをクリックさせたり、個人情報を共有させたりするよう促す詐欺的なメッセージを送信する。
Catfishing
攻撃者がオンライン上で偽のペルソナを作成し、金銭的搾取や個人情報へのアクセスを目的とした恋愛関係に個人を誘い込む欺瞞的な手口。
フィッシング攻撃の例
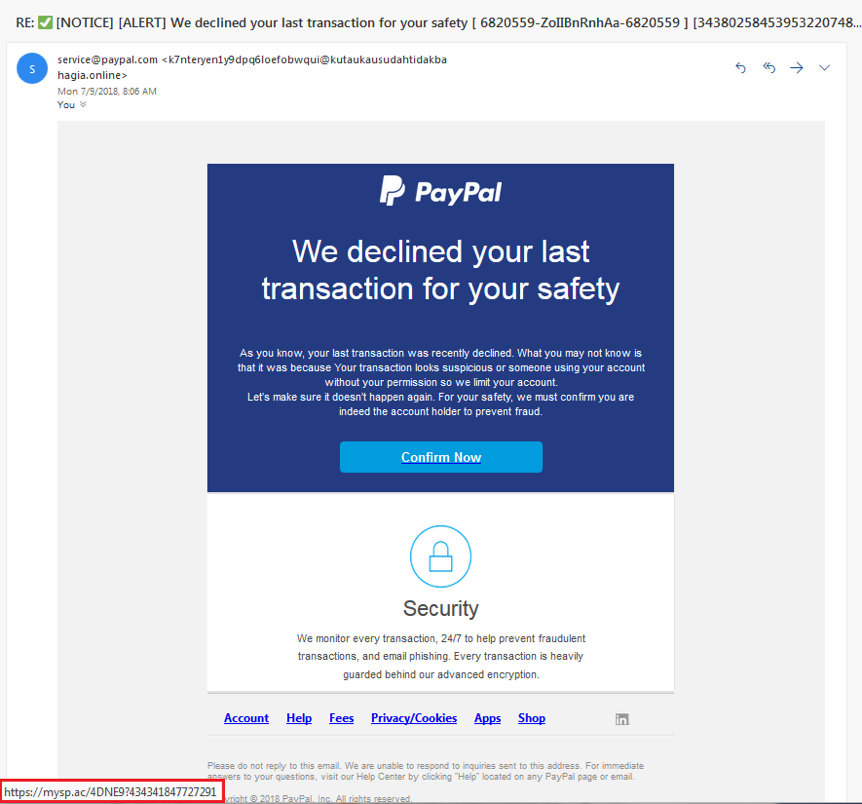
これは、通知を偽装したフィッシング攻撃の例です。 PayPal受信者に「今すぐ確認」ボタンをクリックするように促します。ボタンにマウスカーソルを合わせると、赤い四角の中に実際のURLが表示されます。
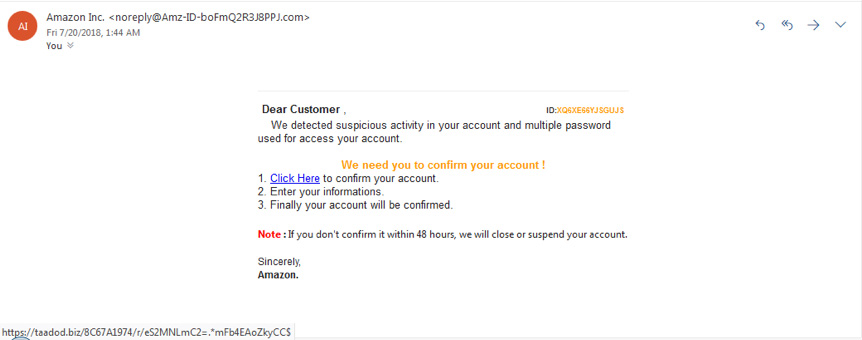
これは別のフィッシング攻撃画像で、今回はAmazon 48時間以内に返信がない場合はアカウントを閉鎖するという警告にご注意ください。
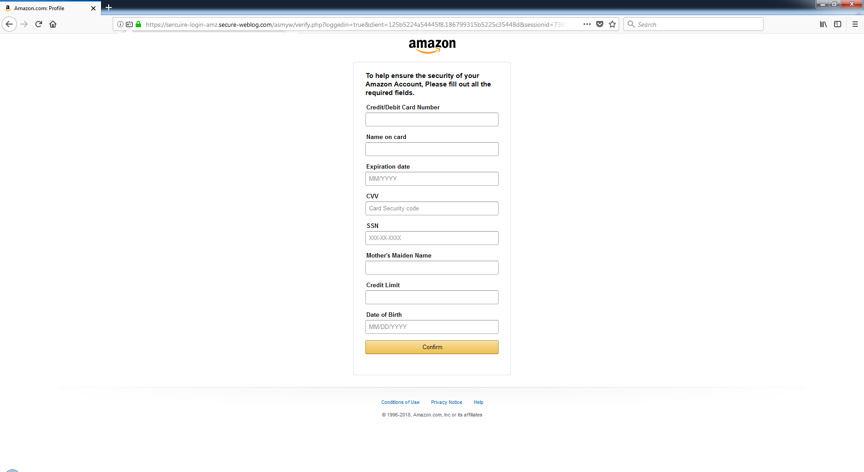
リンクをクリックすると、このフォームが表示され、フィッシャーがあなたの貴重品を略奪するために必要なものを提供するよう誘う:
フィッシングはなぜ効果的なのか?
フィッシングは、高度な技術的戦術に頼るのではなく、人間の心理を利用することで顕著な効果を上げている。権威ある人物からの緊急連絡を装うことが多いフィッシング詐欺は、個人の信頼と恐怖を餌食にする。
アダム・クジャワ、以前はMalwarebytes Labsと要約すると、「フィッシングは、最も単純でありながら最も強力なサイバー攻撃であり、最も脆弱でありながら最も強力な要素である人間の心を主な標的としている」。技術的な洗練さに欠け、即座に反応を引き起こす可能性があることが、フィッシングが依然として広範囲にわたる深刻なオンライン脅威である理由を浮き彫りにしている。
「フィッシングは最も単純なサイバー攻撃であり、同時に最も危険で効果的である。
フィッシング詐欺師は、あなたのデバイスのオペレーティングシステムの技術的な脆弱性を悪用しようとしているのではなく、ソーシャルエンジニアリングを利用しているのです。 Windows iPhoneからMac、Androidに至るまで、セキュリティ対策がどれほど強力であっても、フィッシング攻撃から完全に安全なオペレーティングシステムは存在しません。実際、攻撃者は技術的な脆弱性を見つけられない場合、フィッシング攻撃に頼ることが多いのです。
誰かを騙して鍵を渡すことができるのに、何重ものセキュリティーを破って時間を浪費する必要はないだろう。多くの場合、セキュリティ・システムの最も脆弱なリンクは、コンピュータ・コードに埋もれた不具合ではなく、電子メールの送信元を再確認しない人間である。
さて、フィッシングとは何か、そしてフィッシングがどのように機能するのかを探ってきたが、その始まりは1970年代の電話システム・ハッキングにさかのぼる。
フィッシングの歴史
フィッシング」という用語は、詐欺の企てを、被害者をおびき寄せるために餌を使う釣りになぞらえている。この言葉は、電話システムをハッキングする70年代の「フィリーキング」文化に由来すると考えられている。フィッシング」という言葉が生まれる前は
「ng」が造語されたのは、1987年の技術会議で同様の技術が発表された時である。この用語が最初に使われたのは1996年で、 hacker カーン・C・スミスは、AOL(アメリカ・オンライン)のユーザーを標的とした詐欺行為の最中に、AOLの人気を利用してAOLのスタッフになりすまし、ユーザー情報を収集した。
2000年代に入ると、フィッシング詐欺師はオンライン決済システム、銀行、ソーシャルメディアプラットフォームに焦点を移した。彼らは、特にeBayやPayPalユーザーを騙して機密情報を共有させるフィッシング攻撃。銀行を標的とした最初のフィッシング攻撃は2003年に報告された。2000年代半ばまでに、フィッシングは高度で組織的なキャンペーンを伴う主要なサイバー脅威となり、多大な経済的損失をもたらした。
被害は年々拡大し、2011年の国家主導のキャンペーン、2013年のTargetの大規模データ漏洩、2016年の注目度の高い政治的フィッシング攻撃など、注目すべき事件が数多く発生した。この傾向は2017年も続き、GoogleやGoogleなどのテクノロジー大手から1億ドル以上が不正に流用される詐欺事件が発生した。 Facebook 。