Socket社の脅威研究者らは、 Phantom、Jupiter、Bitgetという暗号通貨ウォレットになりすます悪質なFirefox拡張機能を3つ発見した。
悪意のある拡張機能がインストールされると、リカバリーフレーズと秘密鍵が盗まれ、攻撃者はウォレットを完全に制御できるようになります。
暗号通貨ウォレットとは、ビットコインなどの暗号通貨を管理するためのアプリ、ブラウザ拡張機能、または物理デバイスのことです。その名前とは裏腹に、ウォレット自体がコインを保管するわけではありません。コインはブロックチェーン、つまり共有されたデジタル取引記録に記録されます。ウォレットは、コインへのアクセスや使用を可能にする秘密のデジタルキーを管理する役割を担っています。
ウォレットを作成する際、リカバリーフレーズ(アクセスを復元するために使用できる単語のリスト)が提示される場合があります。これを書き留めてオフラインで保管してください。これは単なるパスワードではなく、秘密鍵のバックアップです。誰かがこれを入手すれば、あなたの資金を乗っ取ってしまう可能性があります。そのため、偽のウォレット拡張機能はこれを盗もうとするのです。
サイバー犯罪者は、Phantom、Jupiter、Bitgetを装った偽のウォレット拡張機能をFirefoxアドオンに掲載した。本物のウォレットは他のブラウザ用の拡張機能を提供している。JupiterはChrome勇敢で、 Edge Bitgetの拡張機能はChrome ; また、 PhantomはFirefox拡張機能のサポートを終了したと述べています。
悪意のある拡張機能は、12、15、18、24単語のリカバリーフレーズに加え、イーサリアムとソラナの秘密鍵を狙っていました。入力フィールドを読み取り、貼り付けられたテキストを検出し、リカバリーフレーズが表示されている画面をスキャンすることができました。
リカバリーフレーズまたは秘密鍵はベアラーシークレットであり、それを所持する者がウォレットを制御し、資産を移動できます。Phantom 亜種のバックエンドは、キャプチャしたシークレットを記録し、Telegramボットに送信し、ハードコードされた支払いアドレスに資金を自動的に移動しました。これらのアドレスは、Ethereum、BSC、Polygon、Arbitrum、Optimism、Base、Avalanche、Solana、および Bitcoin を網羅していました。Phantom 亜種は、インポート時に入力されたフレーズと、表示画面に表示されたフレーズの両方を読み取ることができました。
安全に過ごすには
Socketによると、分析時点ではこれら3つの拡張機能はすべてFirefoxアドオンに掲載されており、その後削除されたとのことです。しかし、Firefoxブラウザでこれらの拡張機能のいずれかを見つけた場合は、以下の手順に従ってください。
- 拡張機能を削除してください。横にある3点メニューを使用して、 「削除」を選択してください。
- フレーズやキーを入力したことがある場合は、クリーンなデバイスで新しいウォレットを作成し、すぐに資産を移動してください。古いウォレットは侵害されたものとみなしてください。
- 今後は、ウォレットは販売元の公式サイトのリンクからのみインストールし、ストアの検索結果からはインストールしないようにしてください。
- 偽のPhantomの出品は、すべてのウェブサイトのデータへのアクセスを要求し、プライバシーポリシーも記載されていませんでした。これらは注意すべき兆候です。
- 悪意のあるウェブサイトをブロックする、最新のリアルタイムマルウェア対策ソリューションを使用してください。
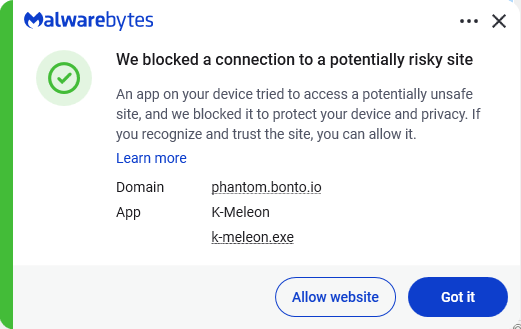
リカバリーフレーズは絶対にウェブサイトに入力しないでください。復元時には、公式ウォレットアプリでのみ入力してください。ウォレットサポートがリカバリーフレーズを尋ねることは決してありません。
IOC
悪意のある拡張機能:
- ファントムなりすまし:アドオンID 3092199
- 木星のなりすまし装置:アドオンID 3092666
- Bitgetのなりすましツール:アドオンID 3092059
サブドメイン:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
IPアドレス:
104.21.34[.]69172.67.155[.]198
脅威の報告から、それらを排除することまで。
サイバーセキュリティのリスクは、単なるニュースの見出しに留まるべきではありません。今すぐMalwarebytesダウンロードして、デバイスを脅威から守りましょう。