Bitrefillは、以下のような人気店のギフトカードを販売する正当な会社です。 Amazon Deliveroo、Apple、Nintendoなど、数千もの企業と提携しています。また、eSIMや携帯電話のチャージも販売しています。これらの商品はすべて、ウェブサイト上で仮想通貨で支払うことができます。
この詐欺は、Bitrefillや、ギフトカードなどBitrefillが販売する商品を検索している人々を騙すことを目的としています。被害者はBitrefillのウェブサイトのように見える検索結果を目にしますが、実際には偽サイトに誘導されます。偽サイトは、一見すると通常の購入手続きのように見えますが、実際にはBitrefillとは一切関係ありません。詐欺師はBitrefillのブランドイメージや決済プロセスを模倣しているのです。
被害者は、QRコードと支払いアドレスを受け取る前に、金額と仮想通貨を選択します。しかし、Bitrefillに支払う代わりに、詐欺師が管理するアドレスに直接仮想通貨を送金してしまいます。結果として何も受け取ることができず、支払ったお金を取り戻すことは極めて困難です。
偽の暗号通貨決済がなぜこれほど効果的なのか
フィッシング詐欺は通常、複数の段階を経て行われます。まず、攻撃者はパスワードを盗み出す必要があります。次に、二段階認証(2FA)を突破し、不正チェックに引っかからずにアカウントにログインし、アカウントへのアクセスを金銭に換える方法を見つけ出す必要があります。多くの詐欺は、この一連の過程のどこかで失敗に終わります。
この決済詐欺は、被害者に直接詐欺師に送金させることで、上記の障害を回避します。不正アクセスするアカウントも、盗まれたカードも必要ありません。被害者は仮想通貨を詐欺師が管理するアドレスに直接送金することになり、仮想通貨による支払いは一般的に取り消しやチャージバックができません。
支払い要求も状況に合致している。多くのウェブサイトでは仮想通貨での支払い要求は不審に思われるかもしれないが、Bitrefillは実際にそれを受け付けている。精巧に作られた決済画面では、仮想通貨での支払いはごく普通に見える。
こうした事情から、単一のページではなく、最大1,990ドルまでの支払いが可能な偽サイトが多数見つかった理由が説明できるかもしれない。
偽のレジはこんな感じ
私たちが調査したサイトは、Bitrefillの決済画面をそっくりそのままコピーしたもので、ブランド名に単語を付け加えただけのドメインでホストされています。顧客が期待する要素はすべて揃っています。ブランディングは適切で、レイアウトも一致しており、ページは高速かつ洗練されていて、決済フローも本物と全く同じように動作します。
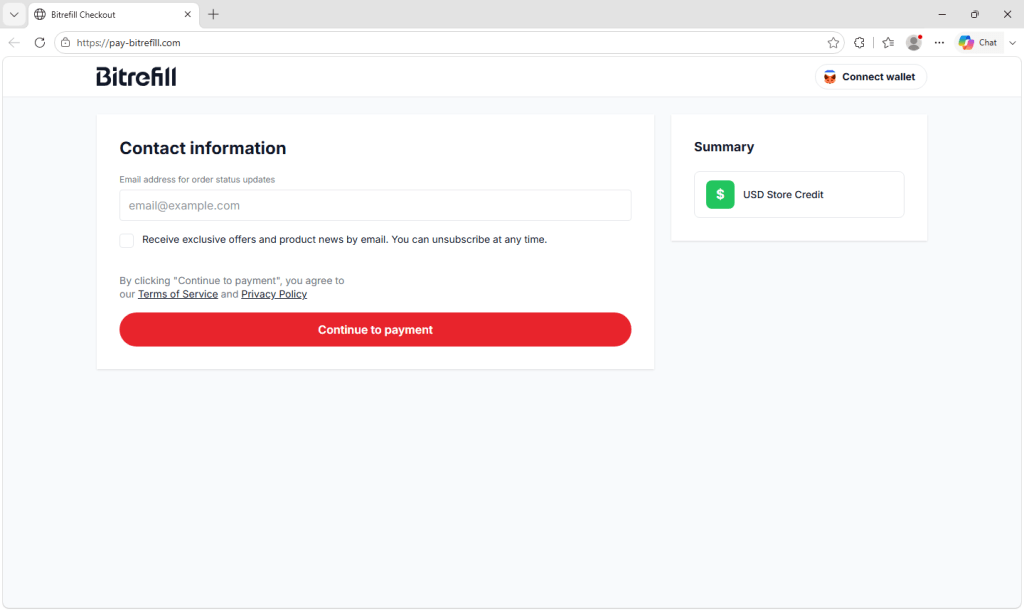
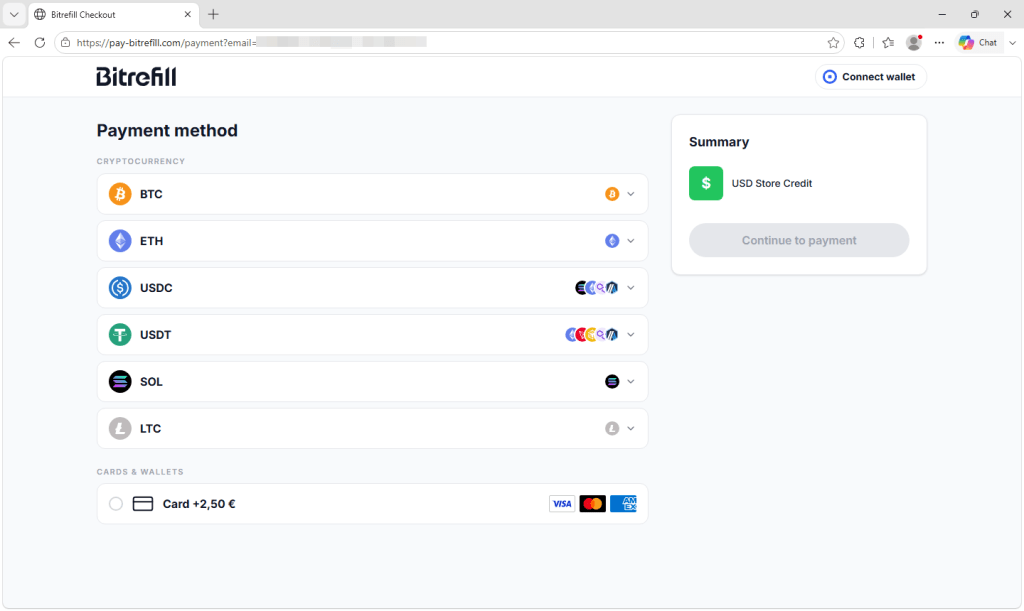
注文状況の更新情報を受け取るためのメールアドレスの入力が求められ、利用規約とプライバシーポリシーへのリンクが表示されます。その後、ビットコイン、イーサリアム、USDC、USDT、ソラナ、ライトコインの中から支払い方法を選択します。少額の手数料でクレジットカード決済も可能です。
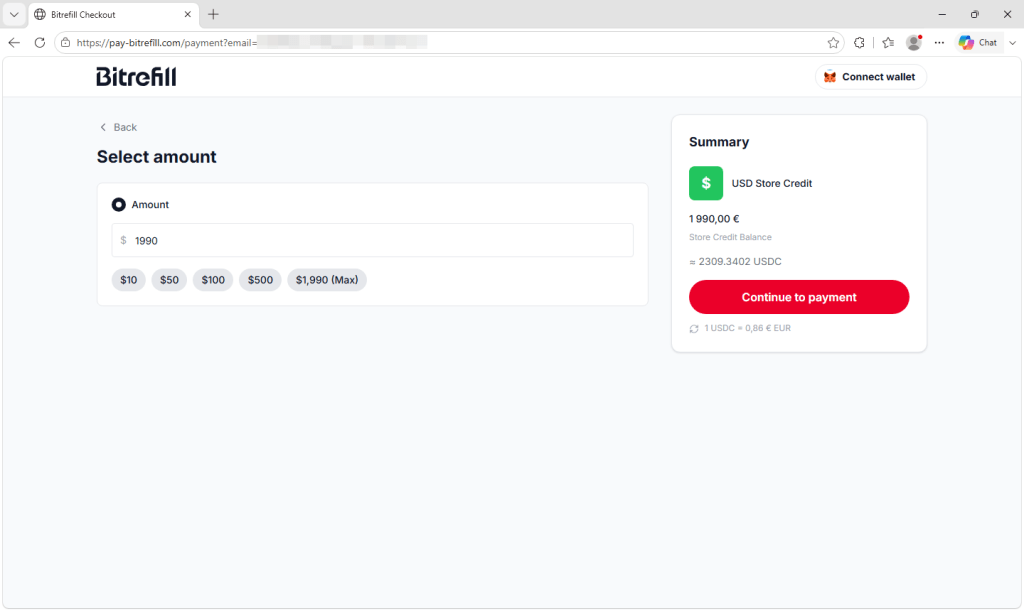
次に、あらかじめ設定されたボタンを使って金額を選択します。上限は1,990ドルですが、通貨記号が統一されていないことから、何かがおかしいことに気づくかもしれません。
最後に、QRコード、一度限りの使用が指定されたアドレス、選択した暗号通貨に換算された金額、そして送金期限まで1時間弱のカウントダウンタイマーが表示される支払い画面にたどり着きます。
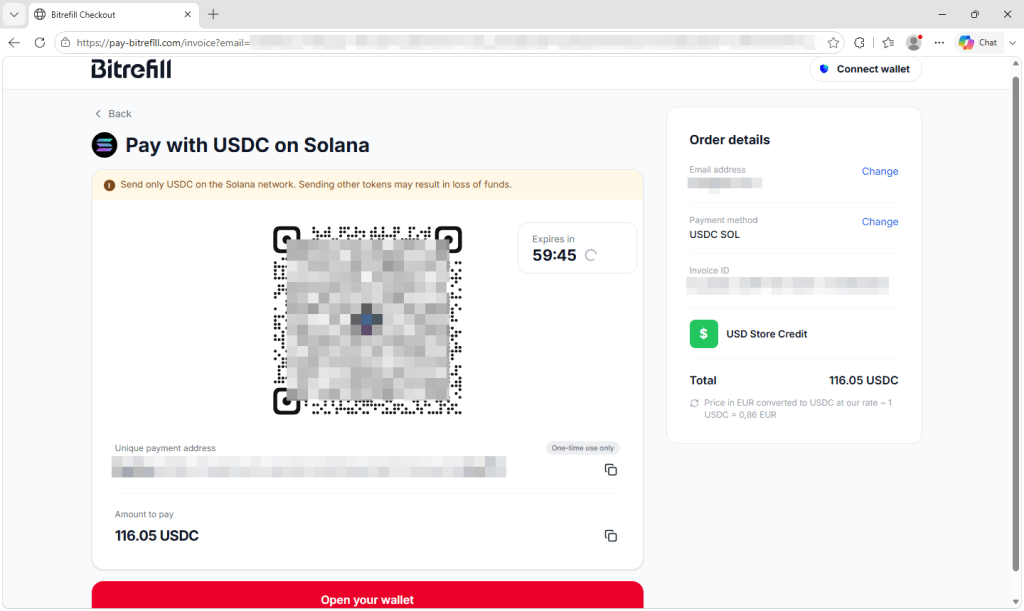
これらの要素はどれも、それ自体では危険信号とは言えません。固有のアドレス、有効期限タイマー、通貨換算はすべて暗号通貨決済ではごく一般的なものであり、だからこそこのコピーは説得力があるのです。ページ上のあらゆるプレッシャーのかかる要素は、正規の決済システムから借用されています。
唯一の重要な違いは送金先の住所だけであり、被害者が仮想通貨を送金した時点で、それを取り戻すことは極めて困難である。
人々がこれらのページにアクセスする方法
この配布方法はメールに依存していないようだ。Bitrefillは、同社のチェックアウト機能を模倣し、類似した名前を使用しているサイトが検索エンジンの結果に表示されており、セキュリティチームが削除専門業者と協力してそれらのサイトを削除していると公に述べている。
サイトの構成がそれを裏付けている。偽のチェックアウトページは訪問者を同じ系列の別のドメインに誘導し、そのリンクには検索エンジンの名前を示すパラメータが含まれている。これは、運営者が流入トラフィックの発生源を識別していることを示唆している。
ここで注目すべき重要な点があります。偽の決済画面には、正規のeコマースチームがカート放棄率を測定するために使用するのと同じ種類の分析ソフトウェアがインストールされています。このソフトウェアの存在は、運営者が決済を完了する訪問者数を測定し、改善しようとしていることを示唆しています。
これらのキャンペーンは、一攫千金を狙う誰かが場当たり的に企画したものではありません。ビジネスとして運営され、他のあらゆるファネルと同様に効果測定や調整が行われ、被害者は顧客という役割を担っています。
ブランド名は目的地ではない
このクラスターのドメインは、アドレスを説得力のあるものに見せるためにいくつかのトリックを使用しています。視覚的に似た文字で1文字を入れ替えることで、注意深く見ない限りブランドが正しいように見えるものもあります。また、次のようなもっともらしい単語を追加するものもあります。 pay または gift公式決済サイトに似たアドレスを生成する。両方を行うものもある。
いくつかは国際化ドメイン名を使用しており、異なるアルファベットの文字やラテン文字のアクセント付きバージョンが含まれる場合があります。ブラウザはこれらのドメインをASCII形式に変換し、 xn--プニーコードとして知られる。見た目には、表示されるバージョンは本物の名前とほとんど区別がつかない。
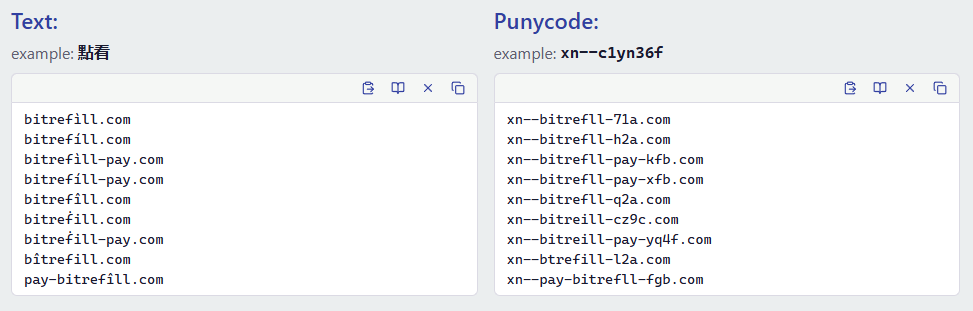
xn--.解決策は、単に些細な違いを見抜く能力を高めることではありません。これらのドメインは視覚的な確認を困難にするように設計されており、特にスマートフォンの画面では認識が困難です。ウェブアドレスの中に会社名を見つけたとしても、それが誰の所有物なのかはわかりません。
覚えておいてください。URLに正しい会社名が表示されているだけでは十分ではありません。実際のドメインが、その会社が使用しているものと完全に一致していることを確認してください。
どうすればいい
- まずは、あなたが既に信頼しているウェブサイトから始めてみましょう。 保存したブックマークを使用するか、慎重に入力してください。
bitrefill.comご自身で操作してください。すでに正規のサイトで商品を購入している場合は、別の検索結果から決済ページを開くのではなく、そのセッション内で操作を続けてください。 - 決済ページやチェックアウトページの検索結果は疑ってかかるべきです。詐欺師は検索広告を購入したり、自分のサイトを操作して上位に表示させたりすることがあります。最初の検索結果が必ずしも最も安全なものとは限りません。
- 送信する前にアドレスバーを確認してください。 暗号通貨による支払いは、一般的に取り消しやチャージバックはできません。メインドメインが正確であることを確認してください。
bitrefill.com支払いを承認する前に。 - ブランド名の後に余分な単語が続くドメイン名には注意してください。 正当なサブドメインでは、追加の文言は会社のメインドメインの前に配置されます。例:
pay.example.com住所例:example-pay.comこれは完全に独立したドメインであり、誰でも登録できます。 - 確認していないサイトでウォレット接続要求を承認しないでください。ウォレットを接続するだけでは通常は資金が送金されませんが、不正なサイトは取引への署名やトークンの権限付与を求め、資産の盗難につながる可能性があります。
- 既に送金してしまった場合は、回収は困難ですが、迅速に対応してください。送金先のアドレスを、利用した取引所またはウォレットプロバイダーに報告し、国の詐欺通報サービスに事件を報告し、Bitrefillにも連絡して、該当ドメインを摘発対象に追加してもらいましょう。前払い料金で盗まれた仮想通貨の回収を約束するサービスは、多くの場合、詐欺です。
クリックする前に確認してください
このようなページへの最も簡単な対策は、そもそもアクセスしないことです。Malwarebytes Browser Guard Malwarebytesは、既知の詐欺サイトやフィッシングサイト、そしてそれらに誘導する悪質な広告や検索結果をブロックする無料のブラウザ拡張機能です。
詐欺の疑いのあるスクリーンショットやURLをお持ちですか? Scam Guard( Malwarebytes Premium Securityに組み込まれています)にアップロードしてください。 Windows 、 Mac 、 iOS 、 そしてAndroidすると、数秒で判決と安全に関するアドバイスが得られます。
侵害の兆候(IOC)
ドメイン:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard 、フィッシングページや悪意のあるサイトを自動的にBrowser Guard 。無料で、ワンクリックでインストールできます。ブラウザに追加する →