私たちは、正当な仮想通貨プロジェクトを装い、今後の報酬配布日に投票するよう訪問者を誘うウェブサイトを70件発見しました。
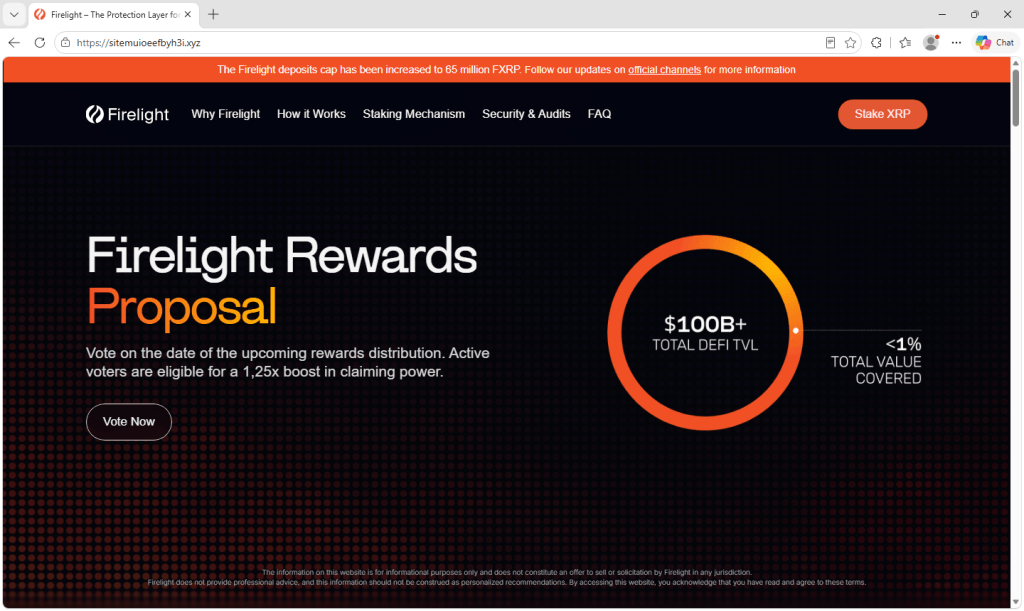
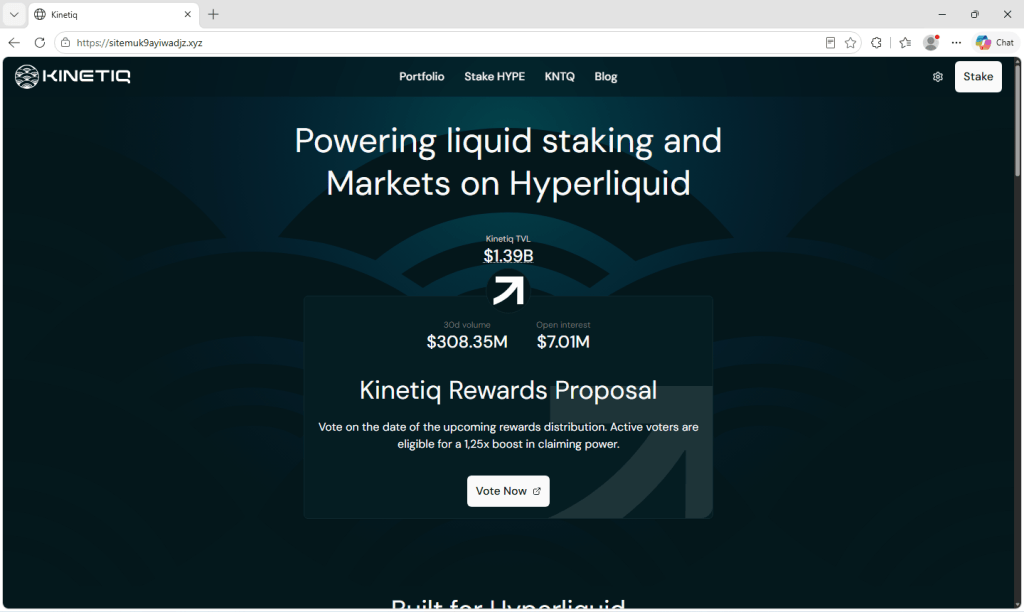
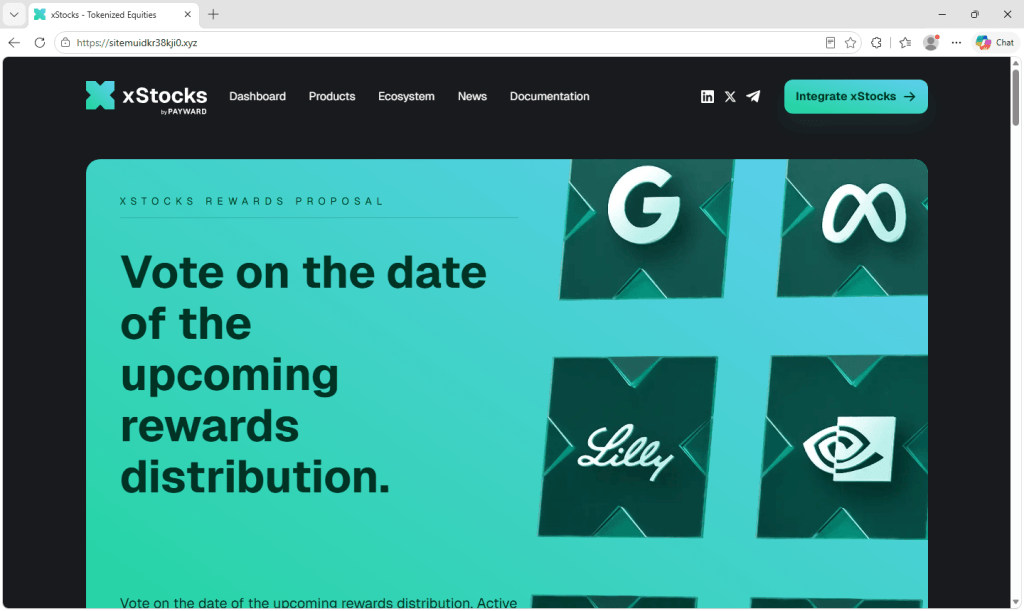
これらのページは実際のサイトの外観を忠実に再現しており、ほとんどのページで提示されるオファーは小規模で信憑性のあるものです。例えば、「投票すると、アクティブな投票者として報酬が支払われる際に1.25倍のボーナスがもらえます」といった内容です。
しかし、この投票は偽物であり、 「今すぐ投票」ボタンをクリックするとウォレット接続のプロンプトが表示されます。これは、訪問者を騙してトークンへのアクセスを許可させるための最初のステップです。
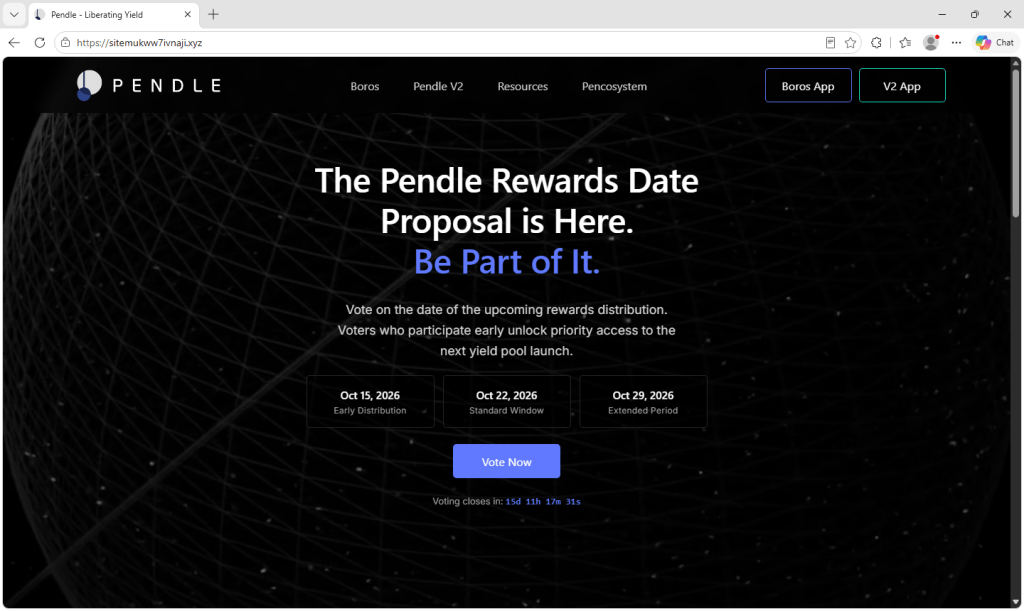
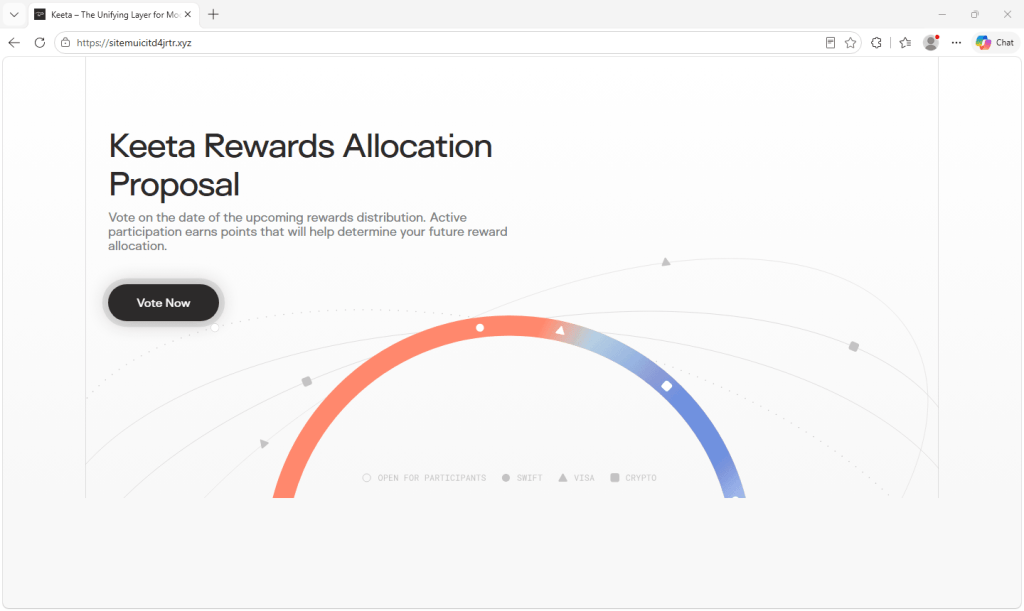
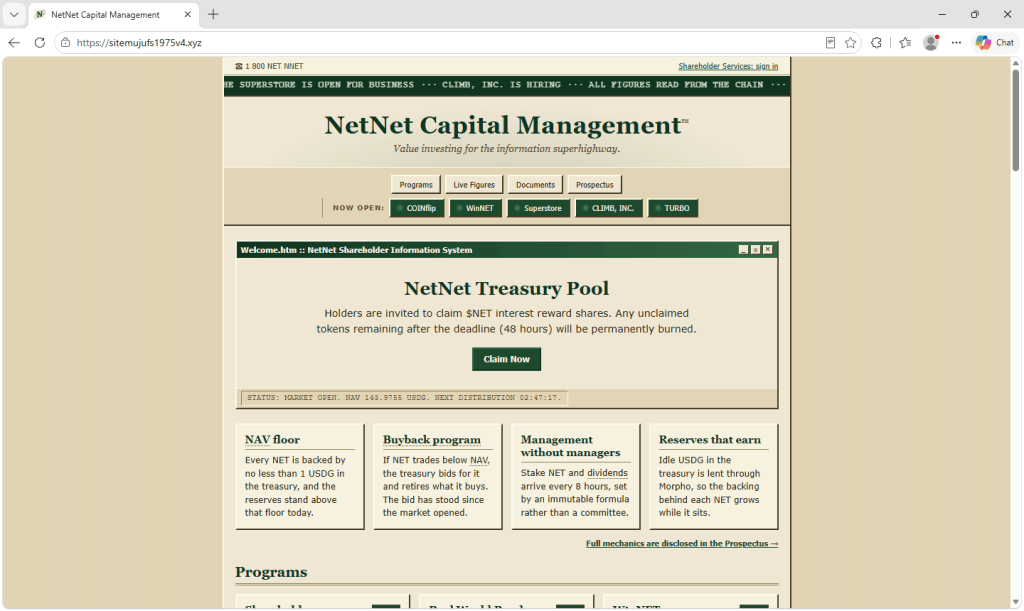
模倣されているブランドには、Kraken、Pendle、Zama、Kinetiq、Yield Basis、FirelightのxStocksに加え、Umia、Keeta、NetNetなどの小規模プラットフォームが含まれます。これらのページはいずれも、模倣対象のプロジェクトとは一切関係ありません。
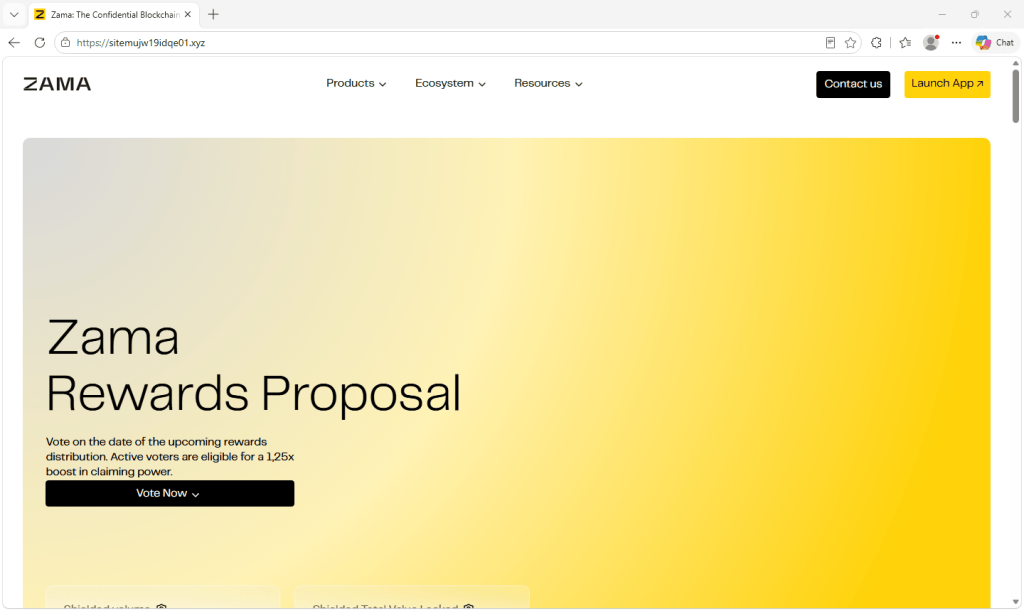
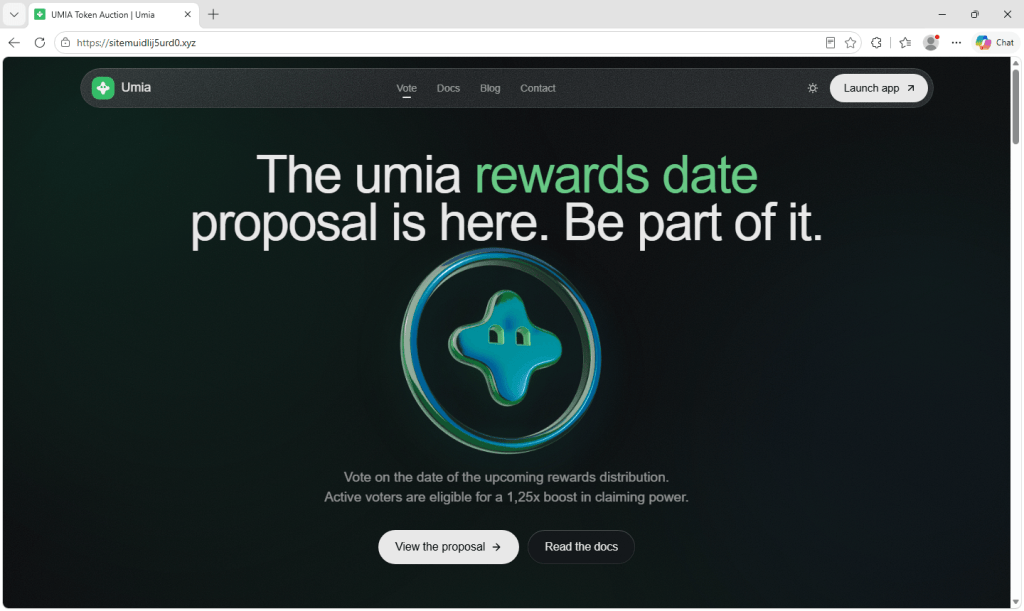
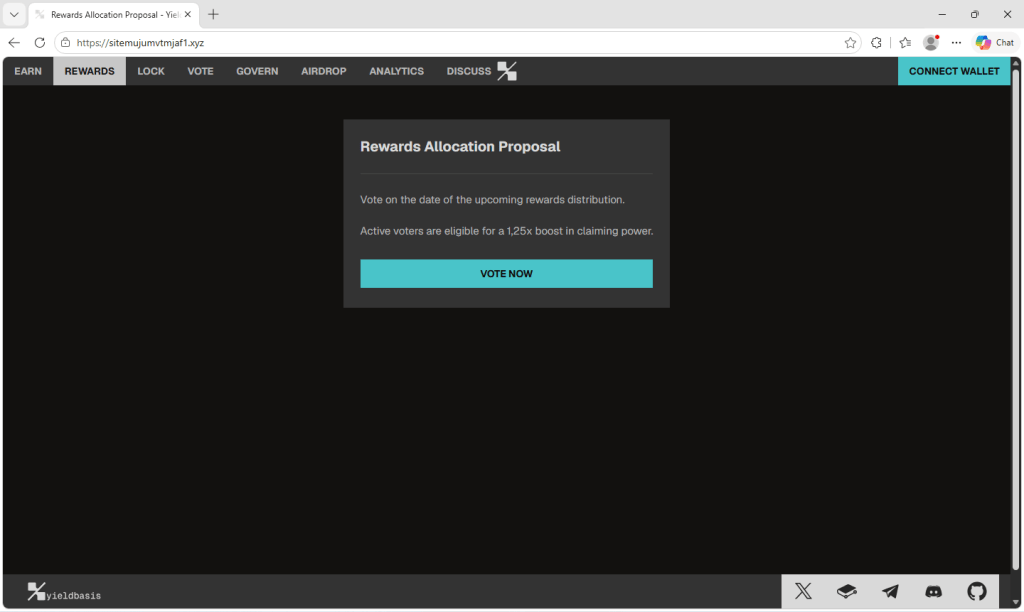
お馴染みのブランドのコピー
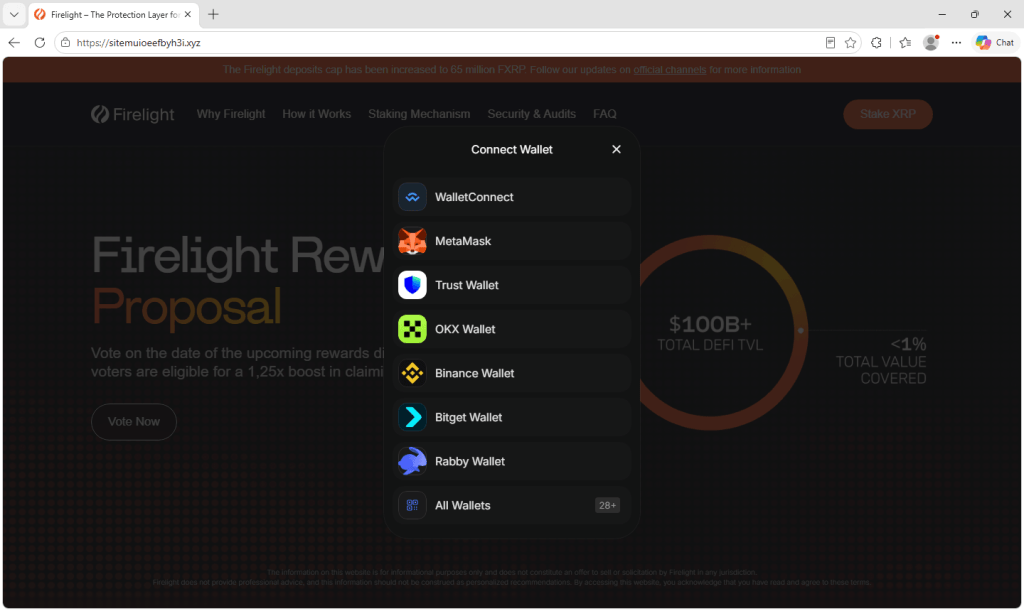
各サイトは、ロゴ、メニュー、色に至るまで、対象とするプロジェクトの完全なコピーとなっている。Firelightのコピーには、プロトコルの預金上限に関する実際の告知まで掲載されており、ページがゼロから再構築されたのではなく、稼働中のサイトからコピーされたことを示唆している。
ほとんどの広告は、報酬の日付に投票してブーストを獲得するという同じ文言を使用していますが、一部は表現を変えています。Pendleの広告は、緊急性を高めるために偽の日付とカウントダウンを追加し、Keetaの広告はブーストの代わりにポイントを約束し、NetNetの広告は投票を省略し、未請求のトークンは48時間後に焼却されると警告しています。
これらのブランドが選ばれる理由
標的の選択は無作為ではないようだ。なりすまされたプロジェクトのいくつかは、過去1年以内にトークンの発行、エアドロップ、または公開トークンセールを実施している。また、ポイントプログラムや報酬プログラムを実施しているものもある。これらのプロジェクトのコミュニティは、報酬、請求、割り当てに関する情報に慣れており、それらに積極的に反応する準備ができている。
Zamaは1月に公開トークンオークションを実施し、2月にトークンの取引を開始しました。Kinetiqは2025年11月にガバナンストークンを早期ユーザーへのエアドロップと同時に発行しました。Umiaのトークンオークションはわずか数週間前の8月29日から9月2日まで実施されました。Firelightは早期入金者にポイントを付与し、Pendleは9月4日にRobinhood Chain上でローンチしました。
これらのプロジェクトのいずれかから報酬に関するメッセージが届いたとしても、そのプロジェクトをフォローしている人にとっては不審に思えないだろう。この誘い文句は、既にトークンを保有している人やプロトコルを利用したことがある人をターゲットにしているようだ。なぜなら、彼らは報酬の分配を期待し、より大きな分け前を望む可能性があるからだ。
投票をクリックするとどうなりますか?
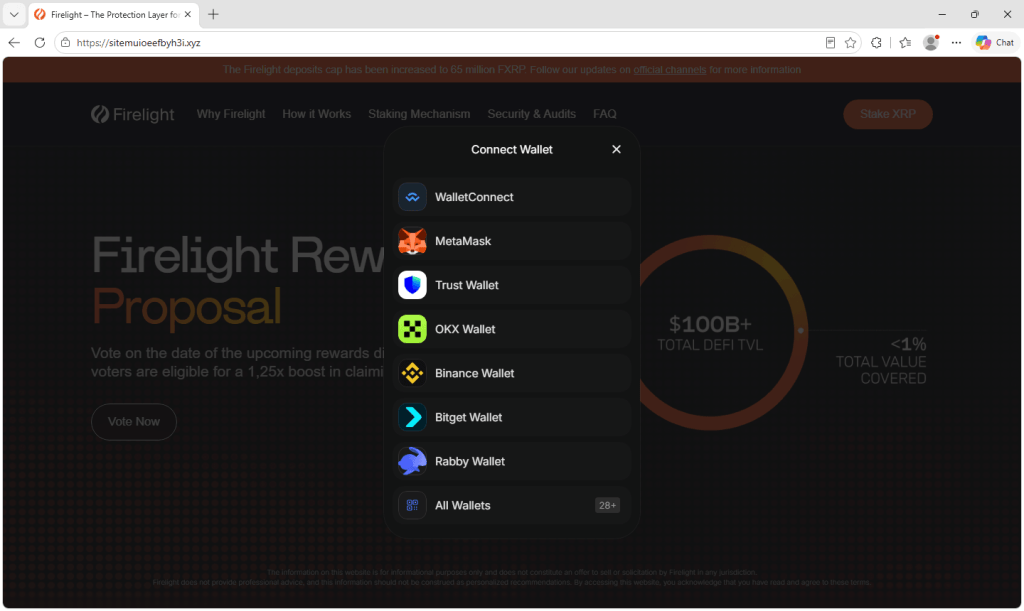
「投票」ボタンをクリックしても投票ページには繋がりません。クリックすると、どのブランドを模倣したページであっても同じConnect Walletウィンドウが開きます。そこには、WalletConnect、MetaMask、Trust Wallet、OKX Wallet、Binance Wallet、Bitget Wallet、Rabbyが一覧表示され、さらに28種類以上のウォレットを閲覧するオプションも用意されています。
このウィンドウは、正規の暗号通貨サイトでユーザーが目にする接続プロンプトに似ているため、リクエストがごく普通のものに見えてしまう可能性があります。
ウォレットを接続すると、ウォレットのアドレスが共有され、サイトが保有資産を確認できるようになります。ただし、この時点では、サイトがあなたのトークンを使用する権限を与えられるわけではありません。
被害は通常、サイトが次に要求する内容から発生します。ウォレットから資金を抜き取る詐欺では、接続後にメッセージへの署名や取引の承認を求めるページが表示されることがあります。これは、訪問者が実行しようとした操作を確認するためのものとして提示されます。悪意のある承認や署名を行うことで、攻撃者は追加の確認なしにウォレットからトークンを移動させる権限を得てしまう可能性があります。
ブロックチェーン上の取引は一般的に取り消すことができないため、盗まれた資金を取り戻すのは非常に困難です。
単一の手術の痕跡
いくつかの詳細から、共同作戦またはフィッシングキットの使用が示唆される。この記事の末尾に記載されているすべてのドメインは、同じパターンに従っている。 sitemu 続いて、一見ランダムな文字の列が続きます。 .xyz トップレベルドメイン。
同じテンプレートが複数のブランドで再利用されており、ページがZama、Firelight、Yield Basisのいずれの名称であっても、テキストはほぼ一字一句同じで表示されます。ブースト率を1.25倍と表記し、小数点の代わりにコンマを使用する点まで同じです。投票ボタンの背後にあるウォレット接続ウィンドウも、どのブランドでも同一です。
ランダムなドメイン名を使うことで、運営者は各ブランドに見栄えの良い類似アドレスを考える手間が省け、たとえサイトが一つでも失われても損失はわずかです。しかし、こうしたドメイン名はアドレスバーを、これらのページ上で最も分かりやすい手がかりの一つにしてしまいます。
財布を守る方法
ウォレットを接続する前に、プロジェクトの公式チャンネルを通じて、申請した投票や報酬の分配状況を確認してください。馴染みのあるロゴは簡単にコピーできます。
- デザインではなく、アドレスを確認してください。これらのページは本物そっくりに作られているため、ブランド名だけでは本物かどうか判断できません。ドメインがプロジェクト公式のものでない場合は、タブを閉じてください。
- プロジェクトのウェブサイトに直接アクセスしてください。投票や報酬が本物であれば、プロジェクトの公式サイトに掲載されるか、公式ソーシャルメディアアカウントで発表されます。メッセージ、広告、返信などからリンクをたどるのではなく、ブックマークを使用するか、アドレスを直接入力してください。
- ウォレットが署名を求める内容をよく読んでください。投票には、トークンの支出承認は含まれません。署名や取引要求に承認、許可、送金といった文言が含まれている場合は、拒否してください。取引結果をプレビューできるウォレットは役立ちますが、理解できない要求は承認しないでください。
- ブースト、ボーナス、期限には注意しましょう。追加報酬の約束や、未請求のトークンは焼却されるという警告は、確認する前に行動を起こすようプレッシャーをかける可能性があります。
- 資金の大部分は別のウォレットに保管してください。見慣れないサイトを利用する際は、少額の残高が入ったウォレットを使用し、長期保有用の資金は、それらのサイトとは別のウォレットに保管してください。
- 既に接続している場合は、サイトから切断してください。メッセージに署名したり、トランザクションを承認したりした場合は、ウォレットの承認管理機能または信頼できるトークン承認チェッカーを使用して、疑わしい権限を確認し、取り消してください。切断するだけではトークンの承認は取り消されません。リカバリーフレーズまたは秘密鍵が漏洩した疑いがある場合は、残りの資金を新しいリカバリーフレーズで作成した新しいウォレットに移動してください。
Malwarebytes
Malwarebytes Browser Guard 、既知のフィッシングサイトや詐欺サイトにアクセスする前にブロックできます。これは、偽ページが本物と酷似している今回のキャンペーンのような場合に特に役立ちます。
報酬投票、請求ページ、またはエアドロップへのリンクを受け取った際に、そのリンクが信頼できるかどうか確信が持てない場合は、ウォレットを接続する前にMalwarebytes Scam Guardを使用してリンクを評価することができます。プロジェクトの公式チャンネルを通じてオファーの内容も確認してください。
侵害の兆候
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz