2026年5月初旬以来、私たちはT-Mobileのポイントプログラムを利用した大規模なフィッシング詐欺キャンペーンを監視しています。
これらのメッセージは、顧客のポイントが間もなく期限切れになると偽って警告するものです。正規のアカウント通知ではなく、緊急性を煽ったり、架空のポイント残高を表示したり、フィッシングリンクを利用したりして、受信者が内容を確認する前に何らかの行動を起こさせようとします。
典型的なメッセージには、T-Mobile Rewardsアカウントに18,400ポイントが貯まっていること、有効期限が間近であること、そして未使用のポイントはプログラムの規約に基づき削除されることが記載されています。これらの詳細によって、メッセージは多くの人に送信されているにもかかわらず、まるで受信者一人ひとりのために書かれたかのように見えます。
「T-Mobileリワードポイントのお知らせ:ポイントの有効期限が近づいています」
お客様各位、
T-Mobile Rewardsアカウントのポイントが間もなく失効しますので、お知らせいたします。現在18,400ポイントをお持ちですが、未使用の場合、2026年6月4日に失効します。
ポイント概要:
現在の残高:18,400ポイント
Expiry Date: {today or tomorrow}
この日付以降はポイントは回復されません。
ポイントを交換する:
訪問:
https://t-mobile.{rotating domains}.top/pay
T-Mobileアプリを使用する:アカウント > 特典とメリット
ポイント有効期限に関する規定は、プログラムの公平性を確保し、積極的な参加を促すことを目的としています。貴重なポイントを無駄にしないよう、ぜひご活用ください。
T-Mobileをお選びいただきありがとうございます。
カスタマーサービスチーム
このフィッシング攻撃は、単一の同一のSMSに依存していません。意味的類似度スコアが0.60以上の、密接に関連するキャンペーンテンプレートが1,000件以上見つかりました。最も類似度の高い199件はすべて、0.95以上のスコアを獲得しています。
つまり、バリエーションの違いは、挨拶、見出し、有効期限、ポイント残高、メッセージの名称が「リマインダー」「アラート」「重要なお知らせ」のどれであるかといった表面的な要素のみである。中心となる内容は変わらず、T-Mobileのリワードポイントが期限切れになるので、受信者はリンクをクリックしてできるだけ早くポイントを交換する必要がある、というものだ。
これらのメッセージは、受信者の名前を明記したり、確認可能なアカウント情報を提供したりする代わりに、「T-Mobileのお客様各位」「大切なお客様各位」「T-Mobileユーザー様」といった、形式的ではあるものの一般的な表現を使用している。
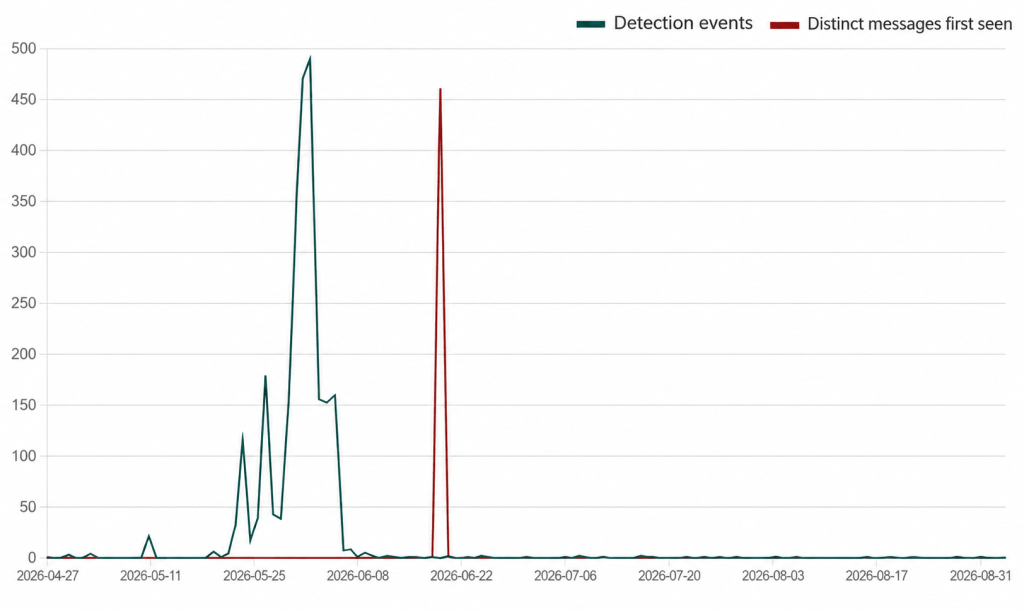
このキャンペーンは当初はゆっくりとしたペースで始まりましたが、その後2回にわたって活動が急増しました。緑色の線は以前に確認されたメッセージの亜種の検出数を示し、赤色の線はその亜種が初めて出現した日に検出されたメッセージを示しています。これらの急増以降、活動は大幅に減少していますが、キャンペーンからのメッセージはまだ確認されています。
この詐欺は、よくあるソーシャルエンジニアリングの手法を利用している。つまり、魅力的に見える報酬、期限、そして顧客が損失を被らないようにするための簡単な行動、というものだ。T-Mobileのアカウントを持っている受信者は、まずクリックしてからメッセージを疑うかもしれない。
これらのリンクは、T-Mobileのドメインであるかのように見せかけるために、ドメインがローテーション表示される仕組みになっています。その目的は、受信者にリンクをクリックしてポイントを交換させようとするものです。迷惑メールのリンクをクリックしても、ログイン情報、個人情報、支払い情報、認証コードなどを入力しないでください。
安全に過ごすには
この分析で使用された匿名化データは、 Malwarebytes Mobile Securityのテキスト保護機能を通じて収集されたもので、悪意のある可能性のあるテキストメッセージや詐欺メッセージをユーザーに警告する機能です。
以下のヒントに従うことで、リスクを軽減することもできます。
- 身に覚えのないメッセージに含まれるリンクはクリックしないでください。代わりに、送信者と思われる人物のウェブサイトやアプリを独自に開き、そこに通知がないか確認してください。
- ブラウザのアドレスバーに表示されているドメインが、アクセスしようとしていたサイトと一致していることを確認してください。
- 最新のリアルタイムマルウェア対策ソリューションとウェブ保護機能を活用してください。
- Malwarebytes Scam Guardは、メッセージが詐欺かどうかを判断し、次に何をすべきかをアドバイスするのに役立ちます。
このキャンペーンで使用されているURLは非常に短命です。犯罪者は4ヶ月間で少なくとも81のドメインを使用しましたが、これらのドメインにはMalwarebytes Browser Guardでブロックされるような、認識可能なパターンがあります。
IOC
キャンペーンで使用されているパターンを示すドメインの例:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
被害が及ぶ前に脅威を阻止しましょう。
Malwarebytes Browser Guard 、フィッシングページや悪意のあるサイトを自動的にBrowser Guard 。無料で、ワンクリックでインストールできます。ブラウザに追加する →