Google heeft updates uitgebracht voor de Chrome Browsers werken aan het verhelpen van een aantal ernstige beveiligingslekken.
De update bevat oplossingen voor twee kritieke kwetsbaarheden die kunnen worden misbruikt om op afstand code uit te voeren, simpelweg door een kwaadaardige website te bezoeken.
Het stabiele kanaal is bijgewerkt naar 148.0.7778.178/179 voor Windows / Mac en 148.0.7778.178 voor Linux, die in de komende weken zal worden uitgerold.
Hoe updaten Chrome
Als je niet wilt wachten tot de update bij jou beschikbaar is, kun je deze eenvoudig handmatig installeren.
De eenvoudigste manier om te updaten is door dit toe te staan. Chrome om automatisch te updaten. Maar je kunt achterop raken als je je browser nooit sluit of als er iets misgaat, zoals een extensie waardoor de update wordt voorkomen.
Om handmatig bij te werken, klikt u op het menu Meer (drie puntjes) en gaat u vervolgens naar Instellingen > Over Chrome . Als er een update beschikbaar is, Chrome Het downloaden begint. Opnieuw opstarten Chrome Voltooi de update, dan bent u beschermd tegen deze kwetsbaarheden.
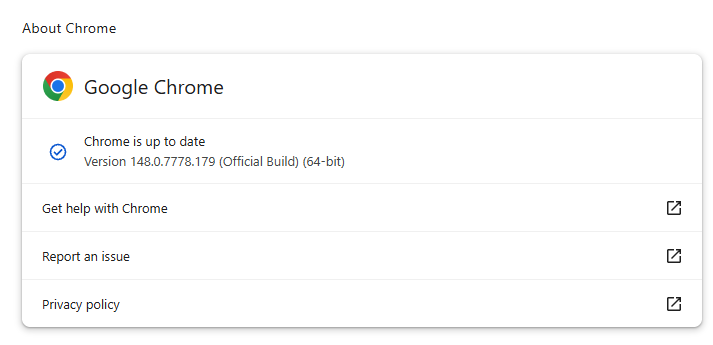
Je vindt ook stapsgewijze instructies in onze handleiding voor het bijwerken Chrome op elk besturingssysteem .
Technische details
De update bevat oplossingen voor twee kritieke kwetsbaarheden:
CVE-2026-9111: Door een ‘use-after-free’-kwetsbaarheid in WebRTC kon een aanvaller op afstand willekeurige code uitvoeren op Linux via een speciaal vervaardigde HTML-pagina. ‘Use-after-free’ is een categorie kwetsbaarheden die wordt veroorzaakt door onjuist gebruik van dynamisch geheugen tijdens de uitvoering van een programma. Als een programma, na het vrijgeven van een geheugenlocatie, de verwijzing naar dat geheugen niet wist, kan een aanvaller deze fout mogelijk misbruiken om het programma te manipuleren.
Als een aanvaller er dus in slaagt een Linux-gebruiker te misleiden om een schadelijk HTML-bestand te openen of een speciaal vervaardigde website te bezoeken, kan hij het apparaat in gevaar brengen.
CVE-2026-9110 : Een onjuiste implementatie in de gebruikersinterface op Windows Hierdoor kon een externe aanvaller die het rendererproces had gecompromitteerd, UI-spoofing uitvoeren via een speciaal geprepareerde HTML-pagina.
In de praktijk betekende dit dat als een aanvaller al de controle had over de interne weergave-engine van de browser, hij de browser kon misleiden om je een vals venster of dialoogvenster te tonen dat er echt uitzag. Dit valse venster kon bijvoorbeeld de indruk wekken dat je je wachtwoord op een vertrouwde website invoerde, terwijl je het in werkelijkheid aan de aanvaller gaf.
Voor wie had gehoopt dat deze update een oplossing zou bevatten voor het per ongeluk uitgelekte „Browser Fetch“-beveiligingslek, komt hiermee een teleurstelling: dat is niet het geval.
Voor wie er nog niets over heeft gelezen: sinds de melding ervan 46 maanden geleden bleef het „Browser Fetch“-beveiligingslek onbekend, behalve bij de Chromium-ontwikkelaars. Op 20 mei 2026 werd het vervolgens gepubliceerd in de Chromium-bugtracker. De onderzoeker die het beveiligingslek aanvankelijk had gemeld, ging ervan uit dathet eindelijk was verholpen. Kort daarna kwam ze erachter dat het nog steeds niet was gepatcht. Hoewel Google het bericht heeft verwijderd, is het nog steeds beschikbaar op archiefsites, samen met de exploitcode.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .