Google heeft updates uitgebracht voor de Chrome browser, waarbij een aantal ernstige beveiligingslekken zijn gedicht.
De update bevat oplossingen voor 74 kwetsbaarheden, waaronder één die momenteel actief wordt misbruikt.
Het stabiele kanaal is bijgewerkt naar 149.0.7827.102/.103 voor Windows / Mac en 149.0.7827.102 voor Linux, die in de komende weken zal worden uitgerold.
Hoe updaten Chrome
Als je niet wilt wachten tot de update bij jou beschikbaar is, kun je deze eenvoudig handmatig installeren.
De eenvoudigste optie is om toe te staan Chrome om automatisch te updaten. Maar je kunt achterlopen met updates als je je browser nooit sluit of als er iets misgaat, zoals een extensie waardoor de update wordt voorkomen.
Om handmatig bij te werken, klikt u op het menu Meer (drie puntjes) en gaat u vervolgens naar Instellingen > Over Chrome . Als er een update beschikbaar is, Chrome Het downloaden begint automatisch. Opnieuw opstarten Chrome Voltooi de update, dan bent u beschermd tegen deze kwetsbaarheden.
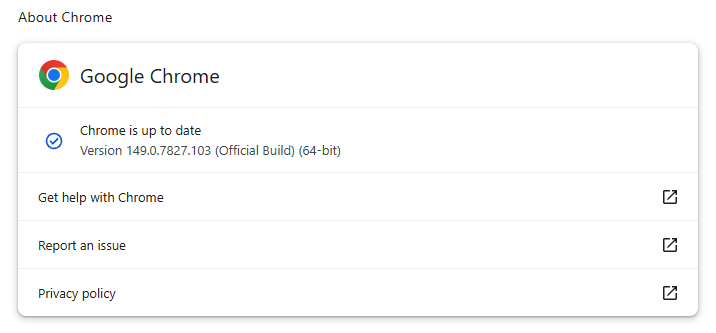
Je vindt ook stapsgewijze instructies in onze handleiding voor het bijwerken Chrome op elk besturingssysteem .
Technische details
Het beveiligingslek waarvan Google zegt dat het in het wild wordt misbruikt, is geregistreerd onder het nummer CVE-2026-11645.
Google omschrijft het als volgt:
"Lezen en schrijven buiten de toegestane grenzen in V8 bij Google" Chrome Versie 149.0.7827.103 maakte het voor een externe aanvaller mogelijk om willekeurige code uit te voeren binnen een sandbox via een speciaal geprepareerde HTML-pagina.
Dit betekent dat deze fout is gevonden in Chrome 's V8-motor—het onderdeel van Chrome (en andere op Chromium gebaseerde browsers) die JavaScript uitvoeren.
Door een dergelijke kwetsbaarheid kan een programma buiten de grenzen van het geheugen lezen of schrijven dat het zou moeten gebruiken, waardoor aanvallers andere delen van het geheugen kunnen manipuleren die zijn toegewezen aan meer kritieke functies. Aanvallers kunnen mogelijk schadelijke code in het geheugen plaatsen en het systeem ertoe verleiden deze uit te voeren.
In dit geval kan het beveiligingslek worden geactiveerd wanneer V8 speciaal gemanipuleerde HTML-inhoud verwerkt, zoals een kwaadaardige website.
De uitdrukking „binnen een sandbox“ houdt in dat de schadelijke code wordt uitgevoerd in een afgeschermde, geïsoleerde omgeving in plaats van rechtstreeks op je hele computer. De code van een aanvaller blijft beperkt tot de browser, waardoor de impact kleiner is dan wanneer de code buiten de sandbox zou worden uitgevoerd. Aanvallers combineren echter vaak meerdere kwetsbaarheden om ernstigere schade aan te richten. De uitdrukking is dus een beveiligingsmaatregel, en geen garantie dat het beveiligingslek onschadelijk is.
De update bevat ook enkele nieuwe functies, zoals de mogelijkheid om PDF-formulieren te ondertekenen zonder een apparaat te gebruiken. extensie .
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →