Op 13 en 14 oktober heeft Google verschillende Chrome updates uitgebracht .
De meeste gebruikers zijn online Chrome Het stabiele kanaal van 's. De desktopupdate brengt Chrome De update is beschikbaar voor versie 155.0.8059.79/.80 voor Windows en Mac en 155.0.8059.79 voor Linux . De update bevat 37 beveiligingspatches, waaronder zeven met een kritieke classificatie.
Op dezelfde dag bracht Google versie 155.0.8059.79 voor Android uit. Deze is mogelijk nog niet voor iedereen beschikbaar in de Google Play Store, maar houd het in de gaten. Google zegt dat de update ook verbeteringen bevat op het gebied van stabiliteit en prestaties.
Updates worden de komende dagen en weken uitgerold.
Hoe Chrome bijwerken
De eenvoudigste optie is om Chrome automatisch Chrome laten updaten. Maar je kunt achterop raken met updates als je je browser nooit sluit of als er iets misgaat, bijvoorbeeld als een extensie de update extensie .
Als je niet wilt wachten tot de update je bereikt, kun je Chrome ook handmatig bijwerken. Open ' Over Google Chrome vanuit Chrome instellingen of het Help-menu. Chrome Er wordt gecontroleerd op updates. Als er een update beschikbaar is, klik dan op Opnieuw opstarten om deze toe te passen.
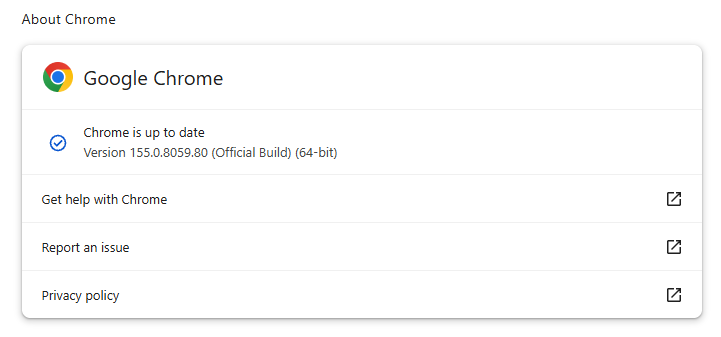
Een uitleg van het versiebeheersysteem en stapsgewijze instructies vind je in onze handleiding: Chrome bijwerken op elk besturingssysteem .
Technische details
Sommige van de beveiligingspatches verdienen een nadere blik.
Bescherming voor je mobiel , overal en altijd.
De eerste wordt geregistreerd als CVE-2026-110152 , een bufferoverloop in ANGLE bij Google. Chrome op Android Dit zou een externe aanvaller in staat kunnen stellen om willekeurige code buiten de sandbox uit te voeren via een speciaal geprepareerde HTML-pagina.
HOEK is Chrome De grafische vertaallaag van 's. Een bufferoverloop treedt op wanneer een programma meer gegevens in een geheugengebied plaatst dan het kan bevatten, waardoor gegevens in aangrenzend geheugen worden overschreven. Een aanvaller kan dit misbruiken om het kwetsbare proces kwaadaardige code te laten uitvoeren.
Chrome Kwetsbaarheden die het mogelijk maken om code op afstand uit te voeren buiten de sandbox van de browser, zijn bijzonder waardevol voor aanvallers. Ze kunnen een bezoek aan een kwaadwillende of gecompromitteerde website namelijk omzetten in directe code-uitvoering op het onderliggende besturingssysteem, vaak zonder dat er verdere exploitatiestappen nodig zijn.
Vervolgens ontdekte ik twee use-after-free-kwetsbaarheden in de PDF-component. CVE-2026-110136 , geclassificeerd als Kritiek, zou een externe aanvaller in staat kunnen stellen willekeurige code buiten de sandbox uit te voeren via een speciaal geprepareerde HTML-pagina. CVE-2026-110147 , geclassificeerd als Hoog, zou een aanvaller in staat kunnen stellen willekeurige code binnen de sandbox uit te voeren via een speciaal geprepareerde HTML-pagina.
Een use-after-free-kwetsbaarheid treedt op wanneer een programma probeert toegang te krijgen tot een geheugenlocatie nadat deze is vrijgegeven. Dit kan leiden tot crashes of, in sommige gevallen, een aanvaller in staat stellen om eigen code uit te voeren.
Binnen de sandbox betekent dit dat de kwaadwillende code wordt uitgevoerd in een beperkte, afgesloten omgeving die is ontworpen om de toegang tot de rest van uw apparaat te beperken. Dit beperkt de mogelijkheden van de aanvaller, omdat deze zich tot de browser beperkt, waardoor de impact kleiner is dan wanneer code buiten de sandbox wordt uitgevoerd. Aanvallers combineren echter vaak meerdere kwetsbaarheden om de sandbox te omzeilen en een ernstiger inbreuk te bewerkstelligen. De term beschrijft dus een belangrijke beveiligingsbeperking, maar betekent niet dat de kwetsbaarheid onschadelijk is.
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →