De Patch Tuesday-update van Microsoft in oktober verhelpt een recordaantal van 1.413 beveiligingslekken , waaronder een actief misbruikt lek. Windows Shell zero-day en twee andere publiekelijk bekendgemaakte kwetsbaarheden.
Net toen je dacht dat een eerder record wel even zou standhouden, komt Microsoft opnieuw met de grootste maandelijkse Patch Tuesday-release. Microsoft heeft aangegeven dat het toenemende gebruik van AI om beveiligingslekken te vinden en te verhelpen, betekent dat gebruikers meer oplossingen in de maandelijkse updates kunnen verwachten.
Hoe installeer je patches en controleer je of je beschermd bent
Deze updates verhelpen beveiligingsproblemen en helpen uw systeem te beschermen. Windows PC beveiligd. Zo zorg je ervoor dat je over de meest recente versie beschikt:
- Klik op de Startknop en open vervolgens Instellingen .
- Select Windows (meestal onderaan het menu aan de linkerkant).
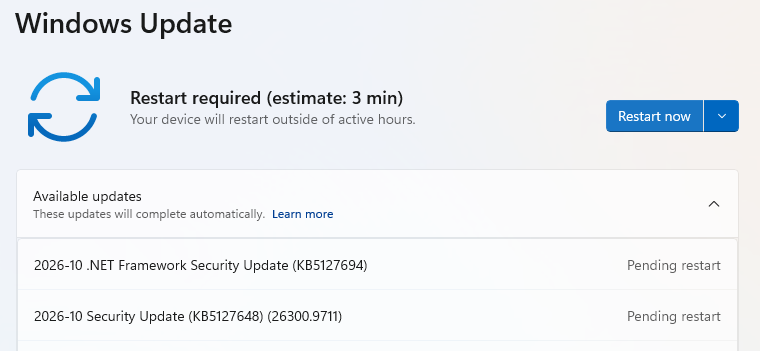
- Klik Controleer op updates. Windows zal zoeken naar de nieuwste beveiligingsupdates. Als u dit hebt ingeschakeld Ontvang de nieuwste updates zodra ze beschikbaar zijn onder Meer optiesU kunt worden gevraagd om direct opnieuw op te starten om de update te voltooien.
- Ga anders verder naar de volgende stap.
- Als er updates beschikbaar zijn, worden deze automatisch gedownload. Klik op Installeren of Nu opnieuw opstarten als u daarom wordt gevraagd. Mogelijk moet uw computer opnieuw worden opgestart om de update te voltooien.
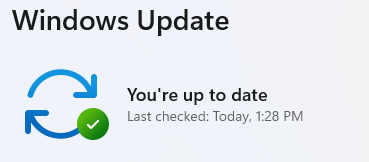
- Ga na het opnieuw opstarten terug naarWindows en controleer het nogmaals. Als er staat datje up-to-date bent, ben je klaar.
Technische details
Zoals gebruikelijk hebben we een aantal kwetsbaarheden geselecteerd om uit te lichten voor lezers die geïnteresseerd zijn in de technische details.
We beginnen met de actief misbruikte kwetsbaarheid die wordt geregistreerd onder CVE-2026-96951 ( CVSS-score 8,8 van de 10), een Windows Kwetsbaarheid om shellbeveiligingsfuncties te omzeilen.
De beveiligingsfunctie die hiermee omzeild kan worden, is de Mark of the Web (MOTW)-beveiliging, die gebruikers kan waarschuwen voor mogelijk onveilige gedownloade bestanden.
Succesvolle exploitatie vereist interactie van de gebruiker. Bijvoorbeeld, bij een aanval via e-mail of instant messaging kan de aanvaller de beoogde gebruiker een speciaal ontworpen bestand sturen dat de kwetsbaarheid misbruikt , maar de gebruiker moet dan wel op een link klikken of een bijlage openen.
Een andere kwetsbaarheid om in de gaten te houden is CVE-2026-108398 (CVSS-score 8,8 van de 10), waarbij een onbetrouwbaar zoekpad in .NET Framework een geautoriseerde aanvaller in staat stelt een beveiligingsfunctie lokaal te omzeilen. De omzeilde functie is Windows Defender Application Control (WDAC) maakte het mogelijk om ongeautoriseerde applicaties uit te voeren op doelsystemen. Deze kwetsbaarheid werd openbaar gemaakt voordat de patch werd uitgebracht.
Een andere publiekelijk bekendgemaakte kwetsbaarheid is CVE-2026-92707 (CVSS-score 5,3 van de 10). Deze kwetsbaarheid kan een niet-geauthenticeerde externe aanvaller in staat stellen het geheugen van getroffen applicaties uit te putten die speciaal geconstrueerde MessagePack-gegevens verwerken. MessagePack-CSharp is een softwarecomponent die applicaties helpt bij het compact verpakken en uitpakken van gegevens, waardoor het efficiënt is om informatie op te slaan of uit te wisselen. De kwetsbaarheid hangt af van hoe een service de bibliotheek gebruikt om de informatie te verpakken en uit te pakken.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen zich nooit verder verspreiden dan een krantenkop. Houd bedreigingen van uw apparaten door Malwarebytes vandaag nog te downloaden.