Op 11 november bracht Google een beveiligingsupdate uit voor het stabiele kanaal van Chrome . Windows , Mac en Linux. De update wordt de komende dagen en weken uitgerold.
De meeste gebruikers zijn online Chrome Het stabiele kanaal van 's. De desktopupdate brengt Chrome De update is uitgebracht voor versie 157.0.8103.78/.79 voor Windows en Mac en 157.0.8103.78 voor Linux . Deze update bevat 83 beveiligingspatches, waarvan er vijf als 'kritiek' zijn geclassificeerd – het hoogste ernstniveau. Deze update verscheen slechts twee dagen na de vorige.
Hoe updaten Chrome
De eenvoudigste optie is om toe te staan Chrome om automatisch te updaten. Maar je kunt achterlopen met updates als je je browser nooit sluit of als er iets misgaat, zoals een extensie waardoor de update wordt voorkomen.
Als je niet wilt wachten tot de update je bereikt, kun je de update handmatig uitvoeren. Open ' Over Google Chrome vanuit Chrome In het menu Instellingen of Help . Chrome Het programma controleert op updates en downloadt alle beschikbare updates. Klik indien nodig op 'Opnieuw opstarten' om de update toe te passen.
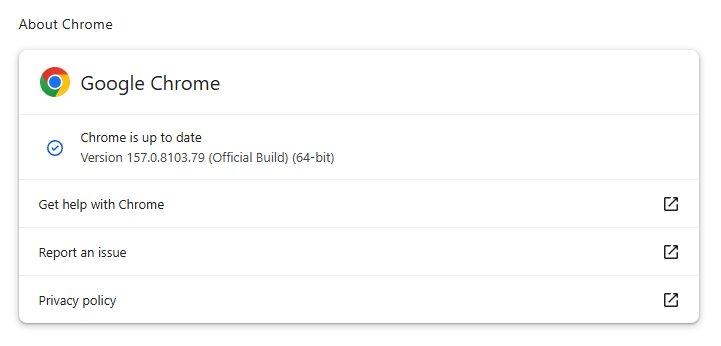
Een uitleg van het versiebeheersysteem en stapsgewijze instructies vind je in onze handleiding: Chrome bijwerken op elk besturingssysteem .
Technische details
Aangezien alle vijf de kritieke kwetsbaarheden die in deze update zijn verholpen, use-after-free-fouten zijn, gaan we eens nader bekijken wat dit type kwetsbaarheid veroorzaakt.
Een use-after-free (UAF) kwetsbaarheid treedt op wanneer software toegang probeert te krijgen tot geheugen nadat dit geheugen is vrijgegeven voor hergebruik. Het programma heeft nog steeds een verwijzing naar de oude locatie, maar het oorspronkelijke object is niet langer geldig en iets anders kan die ruimte nu innemen.
De overgebleven verwijzing wordt een "zwevende pointer" genoemd en wordt veroorzaakt door een fout in het beheer van hoelang een object beschikbaar blijft. Een deel van een programma kan het object vrijgeven, terwijl een ander deel het nog steeds verwacht te gebruiken. Dit kan gebeuren door onduidelijke eigendomsrechten, gebrekkige foutafhandeling of een timingprobleem tussen taken die gelijktijdig worden uitgevoerd.
De gevolgen variëren van crashes en beschadigde gegevens tot informatielekken en, in sommige gevallen, de uitvoering van door de aanvaller gecontroleerde code. Het gevaarlijke scenario is dat een aanvaller kan beïnvloeden wat het vrijgegeven object vervangt en het programma vervolgens kan misleiden om die vervanging als legitieme gegevens of instructies voor de volgende actie te beschouwen.
Dat verklaart waarom UAF-kwetsbaarheden een kritieke ernstclassificatie kunnen krijgen. Het label beschrijft echter een categorie geheugenbeheerfouten, geen gegarandeerde uitkomst: de daadwerkelijke impact hangt af van het getroffen onderdeel, hoe betrouwbaar een aanvaller de fout kan misbruiken en de aanwezige beveiligingsmaatregelen.
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →