De Patch Tuesday van november verhelpt meer dan 1000 beveiligingslekken in Microsoft- producten, waaronder een kwetsbaarheid in Outlook die aanvallers al misbruiken om authenticatiegegevens te stelen.
Deze update verhelpt ook 48 kritieke kwetsbaarheden voor het uitvoeren van code op afstand (RCE), waardoor aanvallers code konden uitvoeren op getroffen machines, in sommige gevallen zonder tussenkomst van de gebruiker.
Terwijl Windows De updates verhelpen veel van de kwetsbaarheden van deze maand. Lezers wordt aangeraden ook te controleren op Office-updates : de misbruikte kwetsbaarheid in Outlook is verholpen in de getroffen Office-producten.
Volg hiervoor deze instructies:
- Open een Office-toepassing, zoals Word.
- Ga naar Bestand > Account . In Outlook kan dit worden weergegeven als Office-account .
- Selecteer onder Productinformatie de optie Updateopties > Nu bijwerken .
- Selecteer indien nodig eerst 'Updates inschakelen' . Als de update-instellingen ontbreken op een werkapparaat, neem dan contact op met de IT-afdeling van uw organisatie; updates worden mogelijk centraal beheerd.
Tijdens de update wordt u mogelijk gevraagd uw werk op te slaan (controleer uw geopende documenten). Daarna zou u iets soortgelijks als dit moeten zien:
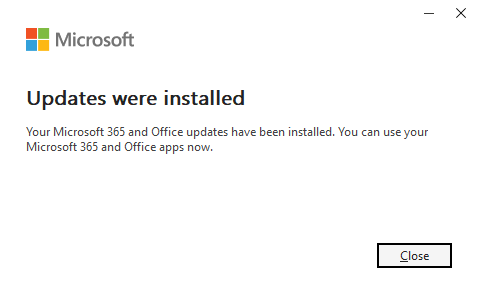
Hoe kunt u zich aanmelden? Windows Installeer de patches en controleer of je beschermd bent.
Deze updates verhelpen beveiligingsproblemen en helpen uw systeem te beschermen. Windows PC beveiligd. Zo zorg je ervoor dat je over de meest recente versie beschikt:
- Klik op de Startknop en open vervolgens Instellingen .
- Select Windows Update (meestal onderaan het menu aan de linkerkant).
- Klik op Controleren op updates . Windows Er wordt gezocht naar de nieuwste beveiligingsupdates. Als u 'De nieuwste updates downloaden zodra ze beschikbaar zijn' hebt ingeschakeld onder 'Meer opties' , wordt u mogelijk gevraagd om de computer direct opnieuw op te starten om de update te voltooien.
- Mogelijk is de update (Beveiligingsupdate KB5132061) al geïnstalleerd.
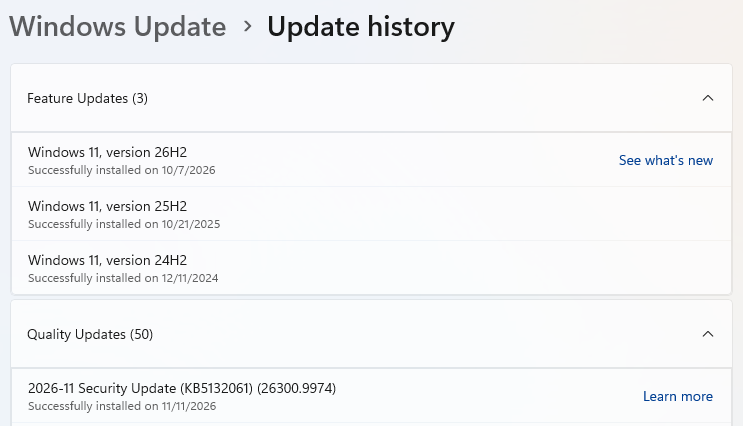
- Als er updates beschikbaar zijn, worden deze automatisch gedownload. Klik op Installeren of Nu opnieuw opstarten als u daarom wordt gevraagd. Mogelijk moet uw computer opnieuw worden opgestart om de update te voltooien.
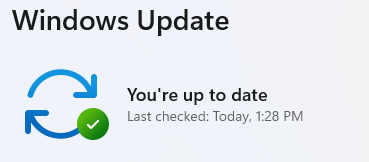
- Na het opnieuw opstarten ga je terug naar Windows Update en controleer je het nogmaals. Als er staat 'Je bent up-to-date' , dan is alles in orde.
Technische details
Zoals gebruikelijk hebben we een aantal kwetsbaarheden geselecteerd om uit te lichten voor lezers die geïnteresseerd zijn in de technische details.
We beginnen met CVE-2026-124194 , een kwetsbaarheid in Outlook die al door aanvallers wordt misbruikt . Deze heeft een CVSS-score van 6,5 op 10 en kan authenticatiegegevens blootleggen die aanvallers kunnen gebruiken om zich voor te doen als de gebruiker. Volgens de beschrijving van Microsoft:
"De gebruikersinterface van het product waarschuwt de gebruiker niet voor onveilige acties in Microsoft Office Outlook, waardoor een onbevoegde aanvaller via een netwerk spoofing kan uitvoeren."
Om deze kwetsbaarheid te misbruiken, moet een aanvaller iemand overhalen om een speciaal geprepareerd berichtbestand te openen in een getroffen versie van Outlook. Hierdoor kan Outlook verbinding maken met een door de aanvaller beheerde netwerklocatie zonder de gebruikelijke waarschuwing voor externe inhoud, waardoor mogelijk authenticatiegegevens (de NTLMv2-hash van de gebruiker) worden blootgesteld die kunnen worden gebruikt om zich voor te doen als de aanvaller.
Aangezien deze kwetsbaarheid in de praktijk wordt misbruikt, is het bijwerken van Office zoals eerder beschreven een prioriteit.
Een andere kwetsbaarheid die ik wil benadrukken is CVE-2026-116928 (CVSS-score 9,8 van de 10):
"Schrijven buiten de toegestane geheugenruimte in Microsoft" Windows De zoekcomponent stelt een onbevoegde aanvaller in staat om code uit te voeren via een netwerk.
Een out-of-bounds schrijfkwetsbaarheid stelt een programma in staat om buiten de geheugengrenzen te schrijven, wat kan leiden tot geheugenbeschadiging of het plaatsen van kwaadaardige code in het geheugen, waardoor het systeem wordt misleid om deze uit te voeren.
Microsoft beschrijft een aanval waarbij een kwaadaardige e-mailbijlage automatisch wordt verwerkt voor indexering door Exchange Server. In dat scenario hoeft de ontvanger de e-mail of bijlage niet te openen. De verwerking ervan kan al voldoende zijn om de aanvaller in staat te stellen code uit te voeren met de machtigingen van de betreffende service. Microsoft heeft geen meldingen ontvangen van misbruik van deze kwetsbaarheid.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .