

Het LastPass Threat Intelligence, Mitigation, and Escalation (TIME)-team heeft een waarschuwing gepubliceerd over een actieve phishingcampagne waarin valse 'onderhouds'-e-mails gebruikers onder druk zetten om binnen 24 uur een back-up van hun kluizen te maken. De e-mails leiden naar phishingsites die inloggegevens stelen in plaats van naar een legitieme LastPass-pagina.
De phishingcampagne die rond 19 januari 2026 van start ging, maakt gebruik van e-mails waarin ten onrechte wordt beweerd dat er binnenkort onderhoud aan de infrastructuur zal plaatsvinden en waarin gebruikers worden aangespoord om "binnen 24 uur een back-up van hun kluis te maken".
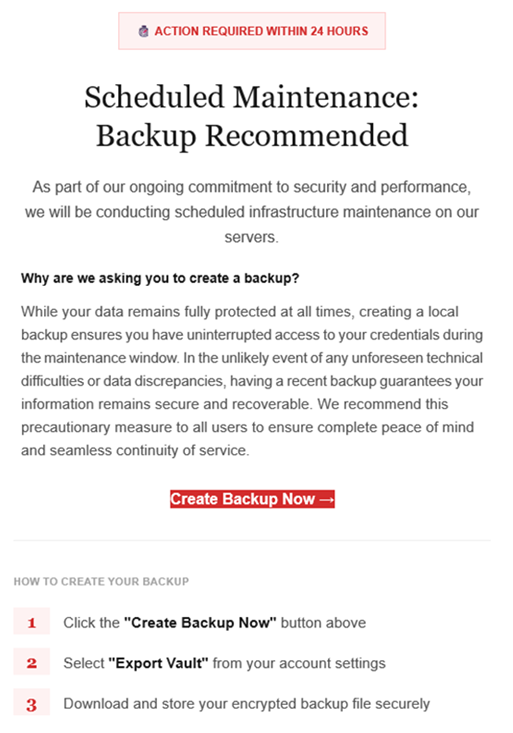
Gepland onderhoud: back-up aanbevolen
Als onderdeel van ons voortdurende streven naar veiligheid en prestaties, zullen we gepland onderhoud uitvoeren aan de infrastructuur van onze servers.
Waarom vragen we u om een back-up te maken?
Hoewel uw gegevens te allen tijde beschermd blijven, zorgt het maken van een lokale back-up ervoor dat u tijdens het onderhoudsvenster toegang hebt tot uw inloggegevens. In het onwaarschijnlijke geval van onvoorziene technische problemen of gegevensdiscrepanties, garandeert een recente back-up dat uw informatie veilig en herstelbaar blijft. We raden alle gebruikers aan deze voorzorgsmaatregel te nemen om volledige gemoedsrust en een naadloze continuïteit van de dienstverlening te garanderen.Maak nu een back-up (link)
Hoe maak je een back-up?
1 Klik op de knop 'Nu een back-up maken' hierboven.
2 Select Exporteer de kluis vanuit je accountinstellingen.
3 Download en bewaar uw versleutelde back-upbestand veilig.
De link in de e-mail verwijst naar mail-lastpass[.]com, een domein dat niet van LastPass is en inmiddels is verwijderd.
Houd er rekening mee dat er verschillende onderwerpen worden gebruikt. Hier volgt een selectie:
- LastPass-infrastructuurupdate: beveilig nu uw kluis
- Uw gegevens, uw bescherming: maak een back-up voordat u onderhoud uitvoert
- Mis het niet: maak een back-up van uw kluis vóór het onderhoud
- Belangrijk: Onderhoud van LastPass en de beveiliging van uw kluis
- Bescherm uw wachtwoorden: maak een back-up van uw kluis (24 uur lang beschikbaar)
Het is van groot belang dat gebruikers instructies in dit soort e-mails negeren. Het prijsgeven van de inloggegevens voor uw wachtwoordbeheerder kan rampzalige gevolgen hebben. Voor de meeste gebruikers zou dit voldoende informatie opleveren om identiteitsdiefstal te plegen.
Blijf veilig
Allereerst is het belangrijk om te weten dat LastPass nooit om uw hoofdwachtwoord zal vragen of u zal vragen om onmiddellijk actie te ondernemen onder tijdsdruk. Over het algemeen zijn er nog meer richtlijnen die u kunnen helpen om veilig te blijven.
- Klik niet op links in ongevraagde e-mails zonder eerst bij de vertrouwde afzender te controleren of ze legitiem zijn.
- Log altijd rechtstreeks in op het platform dat u wilt bezoeken, in plaats van via een link.
- Gebruik een realtime, up-to-dateantimalware-oplossingmet een webbeveiligingsmodule om kwaadaardige websites te blokkeren.
- Meld phishing-e-mails aan het bedrijf dat wordt geïmiteerd, zodat zij andere klanten kunnen waarschuwen. In dit geval werden de e-mails doorgestuurd naar abuse@lastpass.com.
Tip: Malwarebytes Scam Guard zou deze e-mail als oplichting hebben herkend en u hebben geadviseerd hoe u verder moet gaan.
Laten we eerlijk zijn, een incognito venster kan maar zoveel doen.
Datalekken, handel op het dark web, creditcardfraude. Malwarebytes Identity Theft Protection houdt het allemaal in de gaten, waarschuwt u snel en is inclusief een verzekering tegen identiteitsdiefstal.









