

Een groep cybercriminelen genaamd DarkSpectre zou verantwoordelijk zijn voor drie campagnes die worden verspreid via kwaadaardige browserextensies: ShadyPanda, GhostPoster en Zoom Stealer.
In december 2025 schreven we over de ShadyPanda-campagne en waarschuwden we gebruikers dat extensies die jarenlang normaal hadden gewerkt, plotseling kwaadaardig waren geworden. Na een kwaadaardige update konden deze extensies het surfgedrag volgen en kwaadaardige code uitvoeren in de browser.
Ook in december ontdekten onderzoekers een nieuwe campagne, GhostPoster, en identificeerden ze 17 gecompromitteerde Firefox-extensies. De campagne bleek JavaScript-code te verbergen in het logo van kwaadaardige Firefox-extensies met meer dan 50.000 downloads, waardoor aanvallers browseractiviteiten konden volgen en een achterdeur konden plaatsen.
Het gebruik van kwaadaardige code in afbeeldingen is een techniek die steganografie wordt genoemd. Eerdere GhostPoster-extensies verborgen JavaScript-laadcode in PNG-pictogrammen zoals logo.png voor Firefox-extensies zoals "Free". VPN "Voor altijd", waarbij een markering (bijvoorbeeld drie gelijkheidstekens) in de ruwe bytes wordt gebruikt om beeldgegevens van de payload te scheiden.
Nieuwere varianten gingen over op het inbedden van payloads in willekeurige afbeeldingen binnen de extensie De bestanden worden gebundeld en vervolgens tijdens de uitvoering gedecodeerd en ontsleuteld. Dit maakt het voor onderzoekers veel moeilijker om de kwaadaardige code te detecteren.
Op basis van dat onderzoek vonden andere onderzoekers nog eens 17 extensies die verband hielden met dezelfde groep, naast de oorspronkelijke Firefox-set. Deze werden in totaal meer dan 840.000 keer gedownload, waarbij sommige tot wel vijf jaar actief bleven.
GhostPoster richtte zich in eerste instantie op Microsoft. Edge gebruikers en later uitgebreid naar Chrome en Firefox, terwijl de aanvallers hun infrastructuur uitbouwden. De aanvallers publiceerden de extensies in de webwinkels van elke browser als ogenschijnlijk nuttige tools met namen als "Google Translate in rechtermuisklik" en "Advertentieblokkering". Ultimate ,” “Vertaal geselecteerde tekst met Google,” “ Instagram Downloader,” en “Youtube Download "
De extensies kunnen bezochte websites, zoekopdrachten en winkelgedrag zien, waardoor aanvallers gedetailleerde profielen kunnen maken van de gewoonten en interesses van gebruikers.
In combinatie met andere kwaadaardige code kan deze zichtbaarheid worden uitgebreid tot het stelen van inloggegevens, het kapen van sessies of aanvallen gericht op online bankieren, zelfs als dat op dit moment niet het primaire doel is.
Hoe blijf ik veilig
Hoewel we mensen altijd aanraden om extensies alleen via officiële webwinkels te installeren, bewijst dit geval eens te meer dat niet alle daar verkrijgbare extensies veilig zijn. Desondanks is het risico dat gepaard gaat met het installeren van een extensie via een officiële webwinkel aanzienlijk. extensie Het aanbod van buiten de webwinkel is zelfs nog groter.
Extensies die in de webwinkel worden aangeboden, doorlopen een beoordelingsproces voordat ze worden goedgekeurd. Dit proces, dat een combinatie is van geautomatiseerde en handmatige controles, evalueert de extensies. extensie De veiligheid, naleving van het beleid en de algehele gebruikerservaring staan centraal. Het doel is om gebruikers te beschermen tegen oplichting, malware en andere schadelijke activiteiten.
Mozilla en Microsoft hebben de betreffende add-ons uit hun appwinkels verwijderd, en Google heeft de verwijdering ervan bevestigd. Chrome Webwinkel. Reeds geïnstalleerde extensies blijven echter actief in Chrome En Edge totdat gebruikers ze handmatig verwijderen. Wanneer Mozilla een add-on blokkeert, wordt deze ook uitgeschakeld, waardoor deze niet meer met Firefox kan communiceren en geen toegang meer heeft tot uw browser en uw gegevens.
Als u zich zorgen maakt dat u mogelijk een van deze extensies hebt geïnstalleerd, Windows gebruikers kunnen een uitvoeren Malwarebytes Diepgaande scans met gesloten browsers.
- Op de Malwarebytes Dashboard klik op de drie gestapelde puntjes om de Advanced Scannen optie.
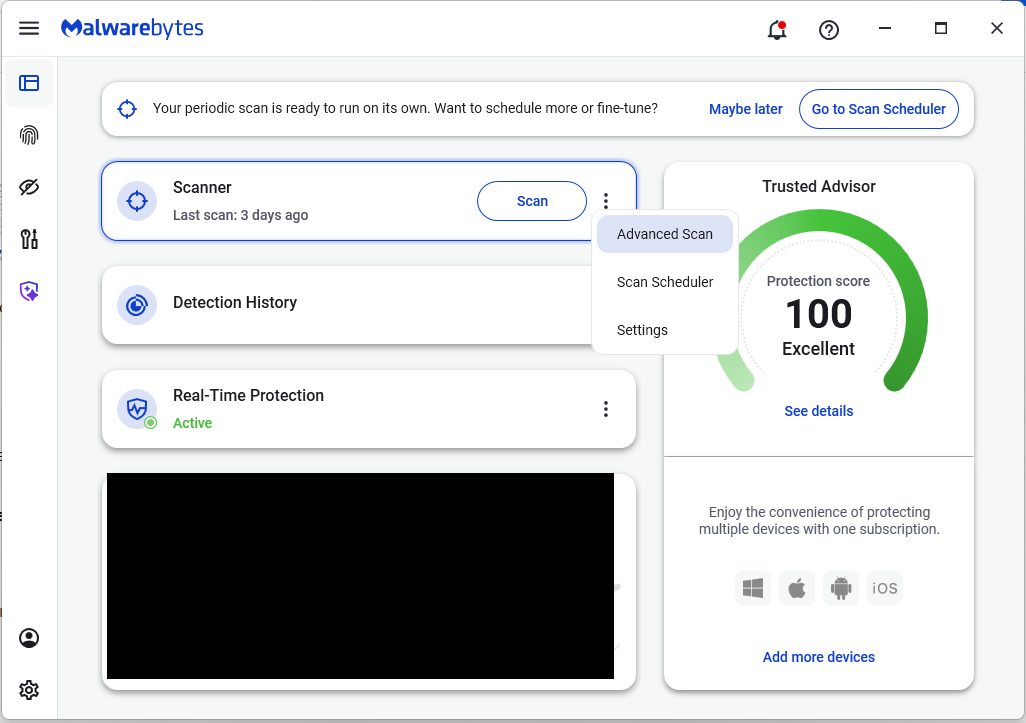
- Selecteer op het tabblad Advanced scan' de optie 'Diepe scan' . Houd er rekening mee dat deze scan meer systeembronnen verbruikt dan normaal.
- Verwijder na de scan alle gevonden items en open vervolgens uw browser(s) opnieuw.
Handmatige controle:
Dit zijn de namen van de 17 extra extensies die zijn ontdekt:
- AdBlocker
- Advertentieblokkering Ultimate
- Amazon Prijsgeschiedenis
- Kleurversterker
- Alles converteren
- Coole cursor
- Zwevende speler – PiP-modus
- Volledige pagina screenshot
- Google Translate in Rechtsklikken
- Instagram Downloader
- One Key Vertalen
- Pagina Screenshot Clipper
- RSS-feed
- Afbeelding opslaan op Pinterest met rechtsklikken
- Geselecteerde tekst vertalen met Google
- Vertaal geselecteerde tekst met de rechtermuisknop
- YouTube Download
Opmerking: Er kunnen extensies met dezelfde naam bestaan die niet schadelijk zijn.
Laten we eerlijk zijn, een incognito venster kan maar zoveel doen.
Datalekken, handel op het dark web, creditcardfraude. Malwarebytes Identity Theft Protection houdt het allemaal in de gaten, waarschuwt u snel en is inclusief een verzekering tegen identiteitsdiefstal.









