

Vorige week hadden we het over een app die gebruikers belooft dat ze geld kunnen verdienen door games te testen, of zelfs gewoon door door TikTok te scrollen.
Stel je onze verbazing voor toen we tijdens het onderzoeken van een phishing-aanval op 'cloudopslag' terechtkwamen op een site die diezelfde Freecash-app promootte. We hebben ze waarschijnlijk allemaal wel eens gezien. Ze komen vrij vaak voor en volgens recent onderzoek door BleepingComputer is er een
"Grootschalige oplichtingscampagne gericht op gebruikers wereldwijd, waarbij herhaaldelijk e-mails worden verstuurd waarin ontvangers valselijk worden gewaarschuwd dat hun foto's, bestanden en accounts op het punt staan te worden geblokkeerd of verwijderd vanwege een vermeende betalingsfout."
Op basis van de beschrijving in dat artikel lijkt de e-mail die we hebben gevonden deel uit te maken van deze campagne.
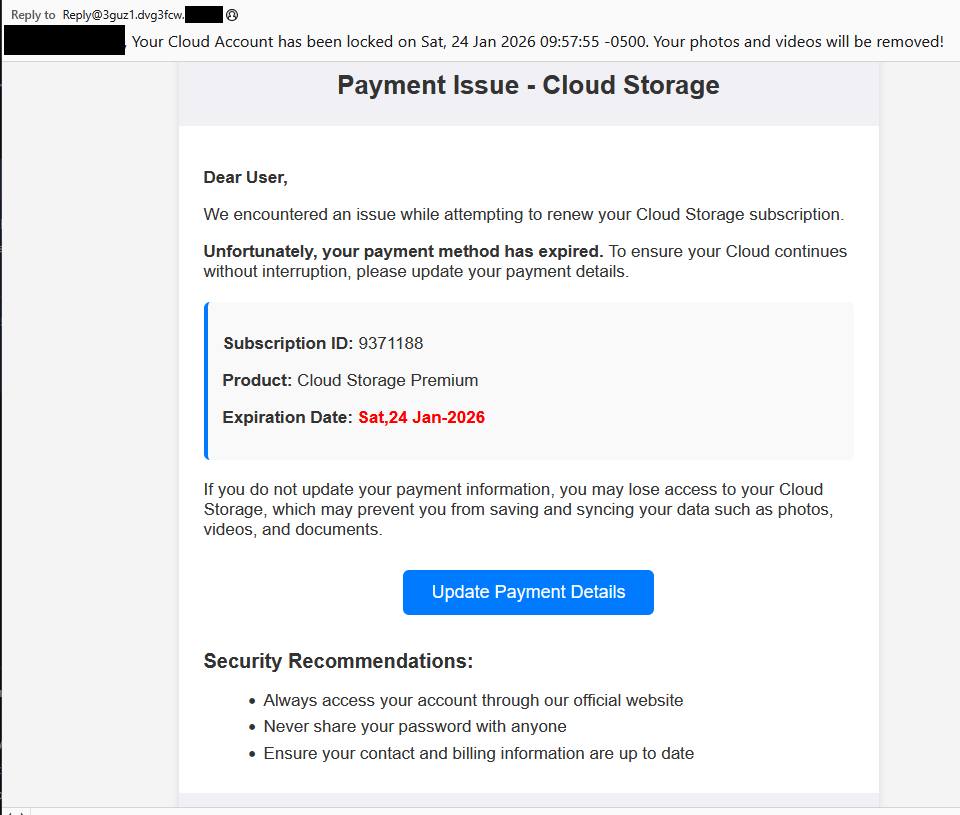
De onderwerpregel van de e-mail is:
“{Recipient}. Your Cloud Account has been locked on Sat, 24 Jan 2026 09:57:55 -0500. Your photos and videos will be removed!”
Dit komt overeen met een van de onderwerpen die BleepingComputer heeft vermeld.
En de inhoud van de e-mail:
"Betalingsprobleem – Cloudopslag
Beste gebruiker,
We hebben een probleem ondervonden bij het verlengen van uw Cloud Storage-abonnement.
Helaas is uw betaalmethode verlopen. Om ervoor te zorgen dat uw Cloud zonder onderbreking blijft werken, dient u uw betalingsgegevens bij te werken.
Abonnementsnummer: 9371188
Product: Cloudopslag Premium
Vervaldatum: zaterdag 24 januari 2026
Als u uw betalingsgegevens niet bijwerkt, kunt u de toegang tot uw Cloud Storage verliezen, waardoor u mogelijk geen foto's, video's en documenten meer kunt opslaan en synchroniseren.
Betalingsgegevens bijwerken {linkknop}
Beveiligingsaanbevelingen:
- Ga altijd naar uw account via onze officiële website.
- Deel uw wachtwoord nooit met iemand anders.
- Zorg ervoor dat uw contact- en factuurgegevens up-to-date zijn.
De link in de e-mail leidt naar https://storage.googleapis[.]com/qzsdqdqsd/dsfsdxc.html#/redirect.html, waardoor de oplichter een zekere mate van vertrouwen kan opbouwen omdat het verwijst naar Google Cloud Storage (GCS). GCS is een legitieme dienst waarmee geautoriseerde gebruikers gegevens zoals bestanden, afbeeldingen en video's in buckets kunnen opslaan en beheren. In dit geval kunnen aanvallers er echter misbruik van maken voor phishing.
De omleiding draagt enkele parameters over naar de volgende website.

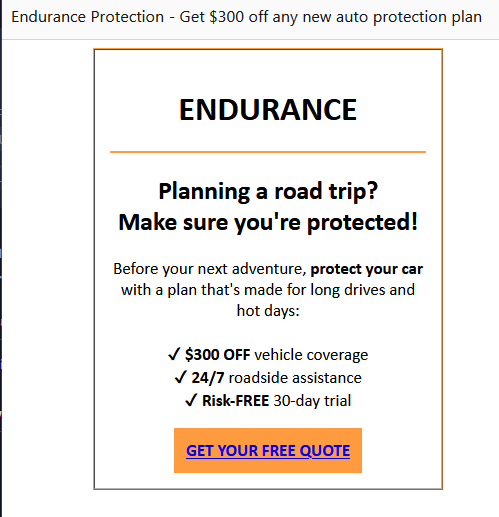
De feed.headquartoonjpn[.]com domein werd geblokkeerd door Malwarebytes We hebben dit al eerder gezien in een eerdere campagne met een phishing-game in het thema van Endurance.
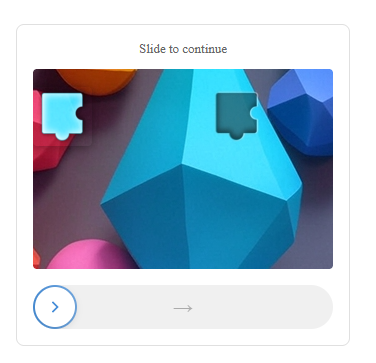
Na nog een paar omleidingen kwamen we terecht bij hx5.submitloading[.]com, waar een valse CAPTCHA de laatste omleiding naar freecash[.]com, toen het eenmaal was opgelost.
Het uiteindelijke doel van deze phishing hangt waarschijnlijk af van de parameters die tijdens de omleidingen worden doorgegeven, dus de resultaten kunnen variëren.
In plaats van rechtstreeks inloggegevens te stelen, lijkt de campagne bedoeld om geld te verdienen aan het verkeer door slachtoffers naar affiliate-aanbiedingen te leiden waar de exploitanten worden betaald voor aanmeldingen of conversies.
BleepingComputer merkte op dat ze werden doorgestuurd naar affiliate marketingwebsites voor verschillende producten.
"De producten die in deze phishingcampagne worden gepromoot, omvatten VPN diensten, weinig bekende beveiligingssoftware en andere abonnementsdiensten die geen verband houden met cloudopslag."
Hoe blijf ik veilig
Ironisch genoeg bevat de phishing-e-mail zelf een aantal goede adviezen:
- Ga altijd via onze officiële website naar uw account.
- Deel uw wachtwoord nooit met iemand.
We willen hieraan toevoegen:
- Klik nooit op links in ongevraagde e-mails zonder dit te verifiëren bij een betrouwbare bron.
- Gebruik een actuele, realtime anti-malwareoplossing met een webbeveiligingscomponent.
- Ga niet in op websites die bezoekers op deze manier aantrekken.
Tip: Malwarebytes Scam Guard had je kunnen helpen deze e-mail als oplichting te herkennen en je advies kunnen geven over hoe je verder moest gaan.
Omleidingsstroom (IOC's)
storage.googleapis[.]com/qzsdqdqsd/dsfsdxc.html
feed.headquartoonjpn[.]com
revivejudgemental[.]com
hx5.submitloading[.]com
freecash[.]com
Update 5 februari 2026
Almedia GmbH, het bedrijf achter het Freecash-platform, heeft ons om informatie gevraagd over de reeks omleidingen die naar hun platform leiden. Na onderzoek hebben zij ons het volgende laten weten:
“Vervolgens Malwarebytes Op basis van de melding en de aanvullende informatie die zij met ons deelden, hebben we de kwestie onderzocht en een partner geïdentificeerd die in strijd met ons beleid opereerde. Deze partner is uit ons netwerk verwijderd.
Almedia verkoopt geen gebruikersgegevens en we nemen naleving, gebruikersvertrouwen en verantwoord adverteren serieus.
Voelt er iets niet helemaal goed? Controleer het even voordat je klikt.
Malwarebytes Scam Guard helpt je verdachte links, teksten en schermafbeeldingen direct te analyseren.
Beschikbaar met Malwarebytes Premium Security voor al uw apparaten, en in de Malwarebytes -app voor iOS en Android .









