De Patch Tuesday van deze maand verhelpt 137 beveiligingslekken, waaronder 31 die door Microsoft als kritiek zijn aangemerkt; er zijn geen zero-days die momenteel actief worden misbruikt.
Microsoft definieert een zero-day als „een kwetsbaarheid in software waarvoor nog geen officiële patch of beveiligingsupdate beschikbaar is“. Deze maand heeft Microsoft niet geconstateerd dat een van de genoemde kwetsbaarheden in productieomgevingen is misbruikt.
Desondanks is deze release verre van risicoarm. Een groot deel van de kritieke bugs maakt het mogelijk om op afstand code uit te voeren (RCE). Windows services, Office, Azure, SharePoint en grafische componenten. Dat betekent dat aanvallers die een gebruiker ertoe verleiden een kwaadwillig document te openen of hem ertoe lokken verbinding te maken met een kwaadwillige service, volledige controle over een systeem kunnen krijgen.
Twee kwetsbaarheden die prioriteit moeten krijgen
Uit die lijst hebben we er twee uitgekozen die voor problemen zouden kunnen zorgen.
De eerste is CVE-2026-40361, met een CVSS-score van 8,4 op een schaal van 10. Het gaat om een kritieke kwetsbaarheid van het type „use-after-free“ in Microsoft Word, waardoor een aanvaller lokaal code zou kunnen uitvoeren op het getroffen systeem.
Use-after-free is een soort kwetsbaarheid die wordt veroorzaakt door onjuist gebruik van dynamisch geheugen tijdens de werking van een programma. Als een programma na het vrijmaken van een geheugenlocatie de pointer naar dat geheugen niet wist, kan een aanvaller de fout mogelijk gebruiken om het programma te manipuleren.
Als een aanvaller een gebruiker er dus toe weet te bewegen een kwaadaardig Word-document te openen, of zelfs maar een voorbeeld van het bestand te bekijken, kan hij willekeurige code uitvoeren met de rechten van de huidige gebruiker. Dat is vaak voldoende om malware te installeren, inloggegevens te stelen of zich lateraal door een netwerk te verplaatsen.
De tweede kwetsbaarheid is CVE-2026-35421 (CVSS-score 7,8 van de 10). Dit is een kritieke bufferoverloop op de heap in Windows Graphics Device Interface (GDI). Een bufferoverloop treedt op wanneer een geheugengebied binnen een softwaretoepassing de adresgrens bereikt en naar een aangrenzend geheugengebied schrijft. Microsoft merkt op:
"Om deze kwetsbaarheid te misbruiken, moet een gebruiker een speciaal geprepareerd Enhanced Metafile (EMF)-bestand openen of op een andere manier bewerken met Microsoft Paint. Deze actie is nodig om de betreffende grafische functionaliteit te activeren." Windows onderdeel.”

Realtime bescherming. Zonder enige moeite.
Hoe u oplossingen toepast en controleert of u beschermd bent
Deze updates verhelpen beveiligingsproblemen en zorgen ervoor dat uw Windows PC beveiligd. Zo zorg je ervoor dat je over de meest recente versie beschikt:
1. Instellingen openen
- Klik op de Start- knop (de Windows logo linksonder in je scherm).
- Klik op Instellingen (het ziet eruit als een tandwieltje).
2. Ga naar Windows Update.
- In het venster Instellingen selecteert u Windows Update (meestal onderaan het menu aan de linkerkant).
3.Controleer op updates
- Klik op de knop Check for updates (Controleren op updates).
- Windows Ik ga op zoek naar de nieuwste Patch Tuesday-updates.
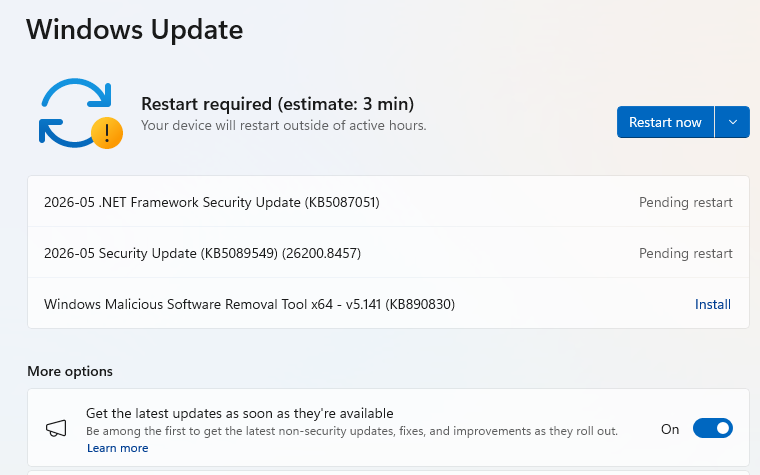
- Als je ervoor hebt gekozen omde nieuwste updates te ontvangen zodra ze beschikbaar zijn, kun je dit vinden onder'Meer opties'.
- In dat geval kunt u een Herstart vereist bericht. Start uw systeem opnieuw op en de update wordt voltooid.
- Zo niet, ga dan verder met de onderstaande stappen.
4. Download en installeren. Als er updates beschikbaar zijn, worden deze automatisch gedownload. Zodra de download is voltooid, verschijnt een knop met de tekst ' Installeren' of 'Nu opnieuw opstarten' .
- Klik indien nodig op Installeren en volg de aanwijzingen op. Meestal moet je computer opnieuw opstarten om de update te voltooien. Klik in dat geval op Nu opnieuw opstarten.
5. Dubbelcheck of je up-to-date bent
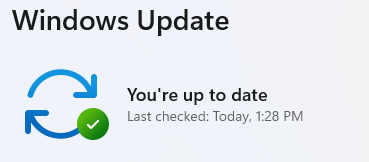
- Na het opnieuw opstarten ga je terug naar Windows Update en controleer je het nogmaals. Als er staat ' Je bent helemaal up-to-date' , dan is alles in orde!
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .