

Meta heeft een nieuw beveiligingsadvies voor de berichtenapp WhatsApp gepubliceerd, waarin patches voor twee kwetsbaarheden worden aangekondigd.
WhatsApp heeft twee beveiligingslekken verholpen die konden worden misbruikt om de verwerking van media en bijlagen op je apparaat te verstoren. Er zijn geen aanwijzingen dat deze kwetsbaarheden in de praktijk zijn misbruikt.
Deze bugs infecteren apparaten niet automatisch, maar maken het wel makkelijker om slachtoffers te misleiden en kunnen in combinatie met andere kwetsbaarheden worden gebruikt voor ernstigere aanvallen.
Kwaadaardige berichten
Het eerste probleem, geregistreerd onder CVE‑2026‑23866 , betreft de manier waarop WhatsApp AI-gegenereerde "rich response messages" verwerkt die bepaalde elementen bevatten. Instagram Spoelen. Op de betreffende iOS En Android In sommige versies kan onvolledige validatie ertoe leiden dat een speciaal geconstrueerd bericht ervoor zorgt dat de app media laadt vanaf een URL die door een aanvaller wordt beheerd. In sommige gevallen kan dit aangepaste URL-schemahandlers op besturingssysteemniveau activeren.
Met andere woorden: een berucht bericht kan ervoor zorgen dat je apparaat inhoud van een onbetrouwbare bron opent.
Hoe WhatsApp te updaten voor Android
Je kunt WhatsApp eenvoudig updaten via de Google Play Store.
- Open de Google Play Store
- Zoek naar ' ' in WhatsApp Messenger
- Tik op'Bijwerken'
Opmerking: updates zijn mogelijk niet in alle regio’s direct beschikbaar.
Hoe WhatsApp te updaten iOS
Om WhatsApp bij te werken op iOS :
- Open de App Store
- Tik op je profielpictogram
- Scroll naar beneden tot je WhatsApp ziet en tik op‘Bijwerken’
Als het niet in de lijst staat, zoek dan naar WhatsApp om te kijken of er een knop ‘Update’ beschikbaar is.
Misleidende bestandsnamen
De tweede bug, CVE‑2026‑23863 , treft WhatsApp voor Windows vóór versie 2.3000.1032164386.258709.
In dit geval verwerkte WhatsApp bestandsnamen met ingebedde NUL-bytes niet correct. Hierdoor kon een bestand in de interface als een onschuldig type worden weergegeven, terwijl het bij het openen in werkelijkheid als een uitvoerbaar bestand werd behandeld. Dat is een klassiek recept voor social engineering: „klik op de PDF“, maar je krijgt een .exe bestand.
Hoe WhatsApp te updaten voor Windows
Je kunt je WhatsApp vinden voor Windows Het versienummer kunt u vinden door op uw profielfoto te klikken en 'Help en feedback' te selecteren.
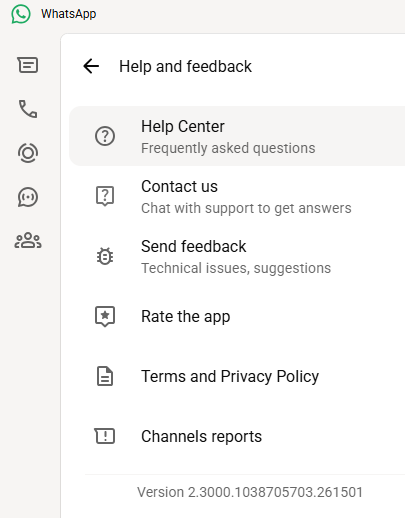
Als je versienummer lager is dan 2.3000.1032164386.258709, voer dan een update uit via de Microsoft Store:
- Klik op hetStartmenuen zoek naarMicrosoft Storeom het te openen
- Klik op'Bibliotheek'linksonder
- ZoekWhatsApp Desktop
- Klikop 'Updates ophalen' of'Bijwerken'
Start de app na de installatie opnieuw op om de wijzigingen door te voeren.
Automatische updates op Windows
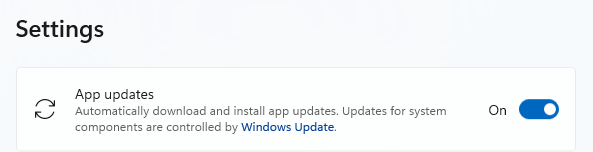
Mijn WhatsApp was al bijgewerkt, omdat ik automatische updates heb ingeschakeld. Zo schakel je deze functie in:
- Klik op hetStartmenuen zoek naarMicrosoft Storeom het te openen
- Select Profiel (je profielfoto) > Instellingen
- Zorg ervoor dat'App-updates'is ingeschakeld
Oplichters hoeven je computer niet te hacken. Ze hoeven je maar één keer te laten klikken.
Malwarebytes Identity Theft Protection detecteert verdachte activiteiten voordat ze een probleem worden.









