Een e-mailbijlage leidt tot de installatie van schadelijke software. Chrome extensie Onderzoekers zeggen dat het onderdeel is van een Windows Een achterdeur die via een phishing-e-mail wordt verspreid. De malware maakt hier misbruik van. Chrome Native Messaging verplaatst de controle van de browser naar het hostsysteem. De meest opvallende truc is niet de phishing-aanval zelf, maar de manier waarop het legitieme browser- en Windows Functies om PowerShell uit te voeren en gegevens te verzamelen binnen de verwachte workflows.
De aanval begint met een e-mailbijlage die is vermomd als een PDF-bestand. Het bestand maakt gebruik van de misleidende extensie .pfd.js Het lijkt op een PDF-document, maar het is in feite een versleuteld JavaScript-bestand dat extra bestanden in de tijdelijke map plaatst en de rest van de infectieketen in gang zet.
Als onderdeel van die keten bereidt een PowerShell-script een Chrome extensie en veranderingen Chrome beleidsinstellingen zodat de extensie kan worden geïnstalleerd. De malware zorgt ervoor dat de installatie eruitziet als een door een beheerder gecontroleerde implementatie in plaats van een normale installatie. extensie installatie.
Eenmaal actief, de extensie En de bijbehorende native applicatie verzamelt browsercookies, gegevens over geopende tabbladen, URL's, taalinstellingen en vingerafdrukken. De beheerders gebruiken de configuratie ook als een extern commandokanaal, waarmee ze instructies kunnen verzenden om PowerShell te starten en de inhoud van de bestanden te inventariseren. C: rit.
Met de gestolen, geauthenticeerde sessiecookies kunnen de aanvallers actieve browsersessies kapen in plaats van alleen wachtwoorden te stelen. Dit is voor hen nuttiger, omdat ze zo toegang krijgen tot accounts die al zijn aangemeld in de browser van het slachtoffer, waarbij ze de meervoudige authenticatie (MFA) omzeilen.
Het meest interessante aspect van de aanval is het misbruik ervan. Chrome Native Messaging als brug tussen de browseromgeving en het besturingssysteem. Chrome Hiermee kunnen extensies communiceren met een geregistreerde native host, en de aanvallers hebben die legitieme functie misbruikt om de extensie een controller voor lokale code-uitvoering. extensie Het start PowerShell niet rechtstreeks op. In plaats daarvan stuurt het berichten naar de native host, die vervolgens PowerShell op het hostsysteem start of ermee communiceert.
Hoe blijf ik veilig
De eerste verdedigingslinie tegen dit soort aanvallen is om geen bijlagen in e-mails te openen, tenzij je de afzender kunt verifiëren. Daarnaast:
- Controleer altijd het echte bestand. extensie in plaats van te vertrouwen op de weergegeven bestandsnaam.
- Gebruik een up-to-date, realtime anti-malwareoplossing om kwaadaardige activiteiten op te sporen en te blokkeren.
- Controleer de geïnstalleerde Chrome Bekijk de extensies op je apparaat en verwijder alle extensies die je niet herkent of niet meer gebruikt.
- Voor de zekerheid kun je het beste uitloggen bij belangrijke accounts als je klaar bent. Hierdoor wordt je sessie ongeldig gemaakt, dus zelfs als iemand je sessiecookie heeft gestolen, kan hij of zij deze niet gebruiken om toegang te krijgen tot je account.
- Controleer regelmatig de inloggeschiedenis van belangrijke accounts. Bij veel online diensten kun je zien vanaf welke apparaten er is ingelogd, wanneer en vanaf welke locatie.
IOC's
Bijlage:
Fattura-2819889242.pfd.js (weergegeven als Fattura-26189991026.pdf)
Schadelijke bestanden:
client_124578.exe
d3d11.dll
Chrome extensie :
Naam: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Domein:
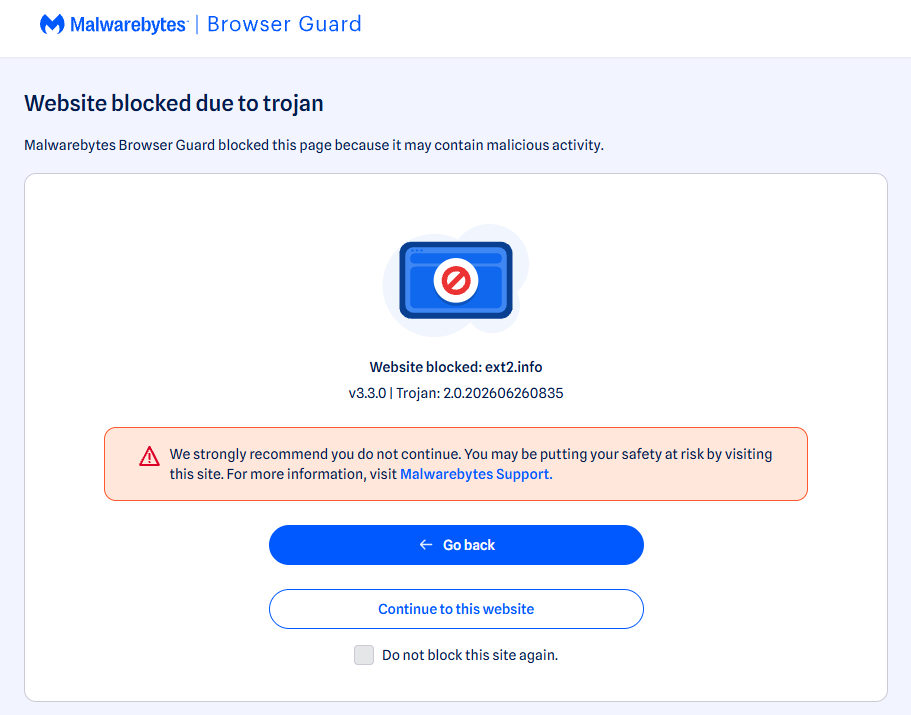
ext2[.]info
Dit wordt geblokkeerd door Malwarebytes Browser Guard , onze gratis browser. extensie die advertenties, trackers, malware en meer blokkeert.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .