Een publiekelijk beschikbare exploit genaamd RoguePlanet kan aanvallers toegang geven tot het hoogste niveau van toegang tot Windows systemen. Microsoft heeft de kwetsbaarheid bevestigd en zegt te werken aan een beveiligingsupdate.
RoguePlanet wordt bijgehouden onder CVE-2026-50656, waar het wordt beschreven als een kwetsbaarheid in Microsoft Defender waarbij bevoegdheden kunnen worden uitgebreid (EoP).
In zijn advies stelt Microsoft:
“Microsoft is op de hoogte van een bevoegdheidsuitbreiding in de Microsoft Malware Protection Engine van Microsoft Defender, die in de openbaarheid bekendstaat als ‘RoguePlanet’. We werken aan een hoogwaardige beveiligingsupdate die deze kwetsbaarheid verhelpt. Zodra de update beschikbaar is, zullen we hierover informatie verstrekken via deze CVE.”
Als RoguePlanet succesvol wordt misbruikt, kan een aanvaller hiermee de bevoegdheden van een standaardgebruikersaccount verhogen naar NT AUTHORITY\SYSTEM, het hoogste bevoegdheidsniveau op het systeem. Windows .
Dit betekent dat een aanvaller die toegang weet te krijgen tot een standaardgebruikersaccount op uw computer, de kwetsbaarheid zou kunnen misbruiken om volledige controle over het systeem te krijgen. Hiervoor zijn geen geavanceerde hackvaardigheden of beheerdersrechten nodig.
Het succes van de gepubliceerde exploit hangt echter wel af van een race condition. Dit betekent dat het succes ervan afhangt van de precieze timing van twee gebeurtenissen. De onderzoeker schreef:
“Op sommige machines heb ik een succespercentage van 100% weten te behalen, terwijl het op andere machines maar moeizaam werkte.”
Het lijkt erop dat het probleem zich voordoet in een hoger gelegen deel van de Microsoft Defender-code, wat wellicht verklaart waarom Microsoft zegt te werken aan een „hoogwaardige beveiligingsupdate”.
Deze onderzoeker heeft eerder al drie kwetsbaarheden in Microsoft Defender gemeld, bekend als BlueHammer ( CVE-2026-33825 ), UnDefend ( CVE-2026-45498 ) en RedSun ( CVE-2026-41091 ), evenals vier andere. Windows zero-day-vulnerabilities, die inmiddels allemaal door Microsoft zijn verholpen.
Hoe u uw machine kunt beschermen
Naar verluidt werkt de exploit ongeacht of je actieve bescherming gebruikt of niet, dus het uitschakelen van Microsoft Defender is geen oplossing. Er zijn echter wel een paar dingen die je kunt doen om je computer te beschermen:
- Houd de Microsoft-beveiligingsupdate in de gaten die dit beveiligingslek verhelpt en installeer deze zodra deze beschikbaar is.
- Maak een back-up van uw belangrijke gegevens op een platform of apparaat dat niet rechtstreeks op uw computer is aangesloten.
- Wees voorzichtig met het downloaden van uitvoerbare bestanden uit onbekende bronnen of het uitvoeren van bestanden die je worden aanbevolen zonder dat je daar zelf om hebt gevraagd.
- Vertrouw niet alleen op Microsoft Defender als je enige anti-malwareoplossing. Malwarebytes detecteert
RoguePlanet.exe(de exploitcode) op basis van het gedrag ervan.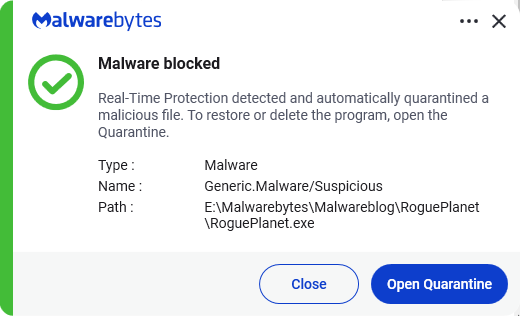
Uiteraard houden we jullie op de hoogte van deze en andere veiligheidskwesties, dus blijf ons volgen.

“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →