De Google Threat Intelligence Group (GTIG) meldt dat aanvallers de update- en notificatie-infrastructuur van AOMEI Technology hebben gecompromitteerd in een campagne die tussen april en juli werd onderzocht.
AOMEI Backupper is back-upsoftware die volgens het bedrijf wereldwijd door meer dan 100 miljoen mensen wordt gebruikt. Gebruikers kunnen er bestanden mee back-uppen, complete schijven kopiëren en gegevens herstellen als er iets misgaat met hun pc.
De aanvallers hebben de update- en notificatie-infrastructuur van AOMEI kortstondig aangepast, waardoor de software van klanten malware downloadde en uitvoerde.
Hetzelfde systeem wordt ook gebruikt door AnyViewer-klanten, maar het rapport vermeldt niet afzonderlijk bevestigde AnyViewer-infecties.
Gedurende korte periodes wijzigden de aanvallers de downloadinstructies van de software, zodat deze naar een kwaadaardig ZIP-archief verwezen. Ze veranderden ook het verwachte versienummer en de MD5-checksum, zodat de client het bestand zou accepteren. Omdat hetzelfde configuratiebestand op afstand het downloadadres en de verwachte checksum bevatte, konden de aanvallers zowel de download als de informatie die de software gebruikte om deze te accepteren, wijzigen.
De onderzoekers bevestigden drie momenten waarop de machines konden worden geïnfecteerd, met een duur van tien, zes en vijf minuten, maar mogelijk waren er meer. Hoewel deze korte periodes minder kansen boden om machines te infecteren, maakten ze de aanval ook moeilijker te detecteren.
De aanval maakte gebruik van een initiële downloader om een permanente backdoor voor toegang op afstand te installeren. De onderzoekers identificeerden de verspreide malware niet als ransomware of infostealer, maar de backdoor stelt aanvallers in staat commando's uit te voeren en aanvullende malware te installeren. Dit betekent dat een geïnfecteerde pc kwetsbaar kan blijven voor verdere aanvallen.
Hoe u kunt controleren of u getroffen bent
Als u AOMEI Backupper in de betreffende periode hebt gebruikt, update dan uw beveiligingssoftware en voer een scan uit. U kunt Malwarebytes Free downloaden om te controleren op malware en deze te verwijderen.
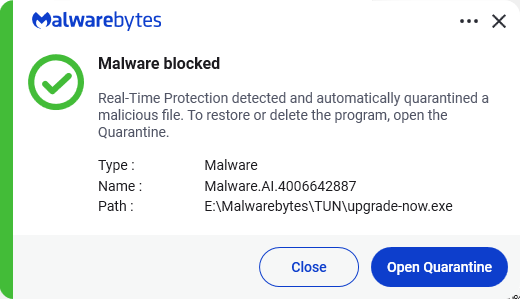
Malwarebytes 'AI-detectiesysteem identificeert de eerste downloader van malware, upgrade-now.exe, als Malware.AI.4006642887 Dus ThreatDown En Malwarebytes Klanten werden beschermd door de realtime detectiecomponent.
Als u het prettig vindt om te controleren Windows Instellingen en bestanden, dit zijn extra waarschuwingssignalen:
- Open Windows Taakplanner en controleer de Taakplannerbibliotheek voor een taak genaamd
RadminComponentRuntime. - Kijk in de installatiemap van AOMEI Backupper, met name in de map die specifiek is voor uw versie.
htmlenTmphtmlmappen, voor een niet-ondertekendupgrade-now.exeof een onverwachteupgrade-now.zipHoud er rekening mee dat de malware-downloader zichzelf verwijdert nadat de volgende payload is voorbereid en persistentie is gecreëerd. De afwezigheid ervan betekent dus niet dat de pc schoon is. - Als u uitgaand verkeer ziet naar
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117of8.218.65.184ongeacht of het geblokkeerd of toegestaan is.
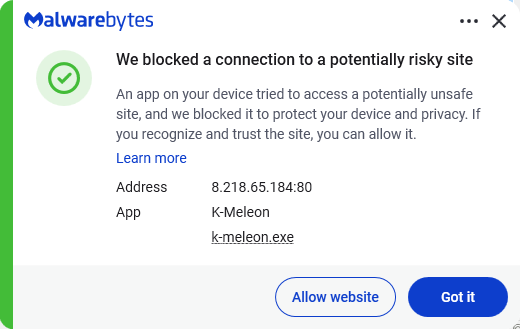
Als u een van deze signalen tegenkomt, zoek dan hulp in plaats van alles handmatig te proberen op te lossen. Koppel de pc los van het internet als u vermoedt dat deze actief is geïnfecteerd en neem contact op met een betrouwbare computertechnicus, de ondersteuning Malwarebytes of het IT-/beveiligingsteam van uw organisatie.
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .