Aanvallers worden betaald. Facebook Advertenties die eruitzien als officiële Microsoft-promoties, maar gebruikers vervolgens doorverwijzen naar bijna perfecte klonen van de producten. Windows 11 downloadpagina's. Klik op Nu Download en in plaats van een Windows Na de update krijg je een kwaadaardig installatieprogramma dat stiekem opgeslagen wachtwoorden, browsersessies en gegevens uit je cryptowallet steelt.
“Ik wilde even een update geven.” Windows "
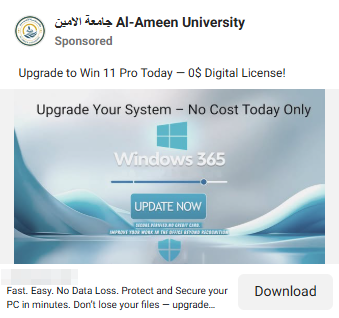
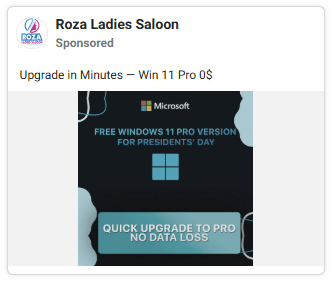
De aanval begint met iets volkomen alledaags: een Facebook Advertentie. Het ziet er professioneel uit, gebruikt de Microsoft-merkuitstraling en promoot wat de nieuwste producten lijken te zijn. Windows Update 11. Als je je pc al langer up-to-date wilde houden, voelt dit als een handige snelkoppeling.
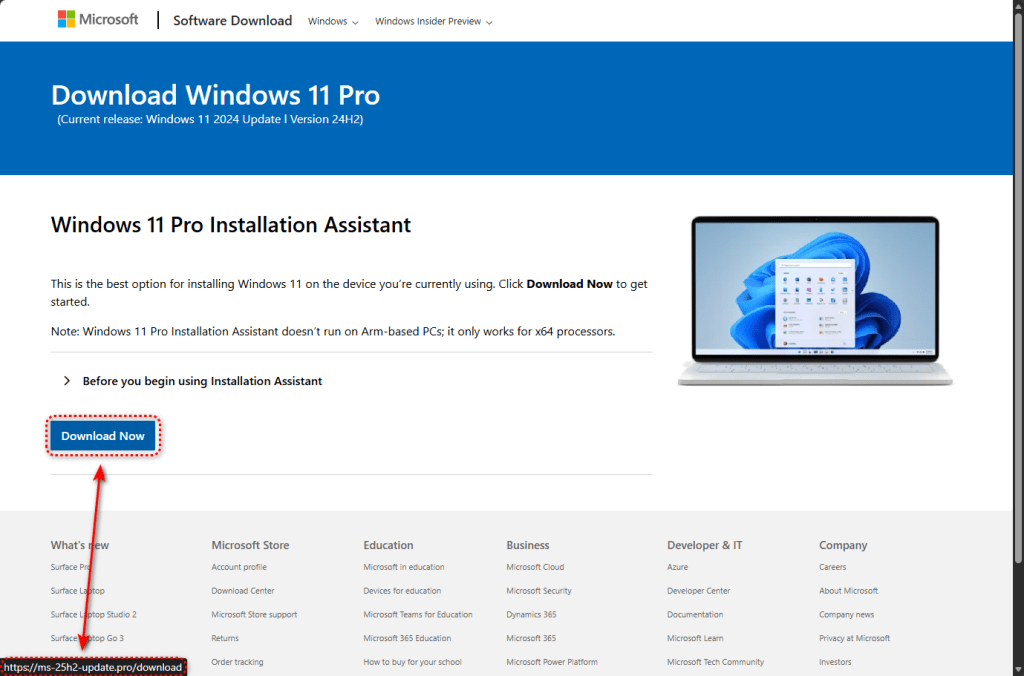
Klik op de advertentie en je komt terecht op een site die er bijna identiek uitziet als de echte software van Microsoft. Download pagina. Het logo, de lay-out, de lettertypen en zelfs de juridische tekst in de voettekst zijn gekopieerd. Het enige duidelijke verschil is de adresbalk. In plaats van microsoft.com zie je een van deze vergelijkbare domeinen:
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
De toevoeging "25H2" in domeinnamen is bewust gekozen. Het is een nabootsing van de naamgevingsconventie die Microsoft gebruikt voor Windows De releases—24H2, de huidige versie, was het gesprek van de dag toen deze campagne van start ging, waardoor de nepdomeinen op het eerste gezicht aannemelijk leken.
Geofencing: alleen de juiste doelgroepen krijgen de payload
Deze campagne infecteert niet blindelings iedereen die de site bezoekt.
Voordat de malware wordt geleverd, controleert de valse pagina wie u bent. Als u verbinding maakt vanaf een IP-adres van een datacenter – dat vaak wordt gebruikt door beveiligingsonderzoekers en geautomatiseerde scanners – wordt u doorgestuurd naar google.com. De site ziet er onschuldig uit.
Alleen bezoekers die eruitzien als gewone thuis- of kantoorgebruikers ontvangen het schadelijke bestand.
Deze techniek, bekend als geofencing in combinatie met sandbox-detectie, zorgde ervoor dat deze campagne zo lang kon doorgaan zonder te worden opgemerkt en stopgezet door geautomatiseerde systemen. De infrastructuur is zo geconfigureerd dat geautomatiseerde beveiligingsanalyses worden omzeild.
Wanneer een beoogde gebruiker op 'Nu Download klikt, activeert de site een Facebook Pixel "Lead"-gebeurtenis – dezelfde trackingmethode die legitieme adverteerders gebruiken om conversies te meten. De aanvallers houden in de gaten welke slachtoffers in de val trappen en optimaliseren hun advertentiebudget in realtime.
Een 75 MB groot 'installatieprogramma' dat rechtstreeks vanuit GitHub wordt aangeboden
Als je de controles doorstaat, downloadt de site een bestand met de naam ms-update32.exe . Met 75 MB lijkt het een legitiem bestand. Windows installateur.
Het bestand wordt gehost op GitHub, een vertrouwd platform dat door miljoenen ontwikkelaars wordt gebruikt. Dat betekent dat de download via HTTPS met een geldig beveiligingscertificaat wordt verzonden. Omdat het afkomstig is van een gerenommeerd domein, wordt het door browsers niet automatisch als verdacht gemarkeerd.
Het installatieprogramma is gemaakt met Inno Setup, een legitieme tool die vaak wordt misbruikt door malware-ontwikkelaars omdat het professioneel ogende installatiepakketten maakt.
Wat gebeurt er als je het uitvoert?
Voordat het iets schadelijks doet, controleert het installatieprogramma of het in de gaten wordt gehouden. Het zoekt naar virtuele machineomgevingen, debuggersoftware en analysetools. Als het een van deze dingen vindt, stopt het. Dit is dezelfde ontwijkingslogica waarmee het langs veel geautomatiseerde beveiligingssandboxes glipt – die systemen draaien namelijk per definitie binnen virtuele machines.
Op de computer van een echte gebruiker gaat het installatieprogramma verder met het uitpakken en implementeren van zijn componenten.
Het belangrijkste onderdeel is een volledige op Electron gebaseerde applicatie die is geïnstalleerd op C:\Users\<USER>\AppData\Roaming\LunarApplication\. Electron is een legitiem framework dat wordt gebruikt door apps zoals Slack en Visual Studio Code. Dat maakt het een nuttige vermomming.
De keuze voor deze naam is niet toevallig. "Lunar" is een merk dat wordt geassocieerd met cryptocurrency-tools, en de applicatie wordt geleverd met Node.js-bibliotheken die speciaal zijn ontworpen om ZIP-archieven te maken, wat suggereert dat het gegevens verzamelt, verpakt en verstuurt. Mogelijke doelwitten zijn onder meer cryptocurrency-walletbestanden, seed-zinnen, browser-inloggegevensopslagplaatsen en sessiecookies.
Tegelijkertijd worden twee versleutelde PowerShell-scripts met willekeurige bestandsnamen naar de %TEMP%-map geschreven en uitgevoerd met een opdrachtregel die opzettelijk de toegang tot bepaalde functies uitschakelt. Windows Beveiligingen voor het ondertekenen van scripts:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Zich verstoppen in het register, zijn sporen uitwissen
Om herstarts te overleven, schrijft de malware een grote binaire blob naar de computer. Windows registreren onder: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Het registerpad TIP (Text Input Processor) is een legitiem pad. Windows onderdeel, waardoor de kans kleiner is dat het argwaan wekt.
Telemetrie toont ook gedrag dat consistent is met procesinjectie. De malware creëert Windows Het programma onderschept processen in een opgeschorte staat, injecteert er code in en hervat de uitvoering. Hierdoor kan de kwaadaardige code onder de identiteit van een legitiem proces draaien, waardoor de kans op detectie kleiner wordt.
Zodra de uitvoering is vastgesteld, verwijdert het installatieprogramma tijdelijke bestanden om zijn forensische voetafdruk te verkleinen. Het kan ook het afsluiten of opnieuw opstarten van het systeem initiëren, mogelijk om de analyse te verstoren.
De malware maakt gebruik van meerdere versleutelings- en verduisteringstechnieken, waaronder RC4, HC-128, XOR-codering en FNV-hashing voor API-resolutie. Deze methoden maken statische analyse moeilijker.
De Facebook advertentiehoek
Het gebruik van betaalde Facebook Advertenties die malware verspreiden, verdienen aandacht. Dit is geen phishingmail die in de spammap belandt, of een kwaadaardig zoekresultaat dat verborgen zit in een zoekopdracht. Dit zijn betaalde advertenties. Facebook Advertenties die verschijnen naast berichten van vrienden en familie.
De aanvallers voerden twee parallelle advertentiecampagnes uit, die elk naar aparte phishingdomeinen verwezen. Elke campagne gebruikte zijn eigen Facebook Pixel-ID en trackingparameters. Als een domein of advertentieaccount wordt uitgeschakeld, kan het andere gewoon blijven functioneren.
Het gebruik van twee parallelle domeinen en twee afzonderlijke advertentiecampagnes suggereert dat de exploitanten redundantie hebben ingebouwd: als één domein wordt verwijderd of één advertentieaccount wordt opgeschort, blijft het andere gewoon actief.
Wat te doen als u denkt dat u getroffen bent
Deze campagne is technisch verfijnd en operationeel doordacht. De infrastructuur getuigt van kennis van gangbare beveiligingsonderzoeks- en sandboxingtechnieken. Ze begrijpen hoe mensen software downloaden en hebben daarvoor gekozen. Facebook Reclame als hun distributiekanaal, juist omdat het echte gebruikers bereikt in een context waar het vertrouwen groot is.
Herinneren: Windows updates komen van Windows Update via je systeeminstellingen, niet via een website en nooit via een advertentie op sociale media. Microsoft adverteert niet. Windows updates over Facebook .
En een handige tip: Malwarebytes zou de geïdentificeerde payload en de bijbehorende infrastructuur hebben gedetecteerd en geblokkeerd.
Als u een bestand van een van deze sites hebt gedownload en uitgevoerd, beschouw het systeem dan als gecompromitteerd en onderneem snel actie.
- Log niet in op accounts vanaf die computer totdat deze is gescand en opgeschoond.
- Voer direct een volledige scan uit met Malwarebytes .
- Wijzig wachtwoorden voor belangrijke accounts zoals e-mail, bankieren en sociale media vanaf een ander, schoon apparaat.
- Als u cryptocurrency-wallets op die machine gebruikt, verplaats dan uw geld naar een nieuwe wallet met een nieuwe seed phrase die op een schoon apparaat is gegenereerd.
- Overweeg om uw bank te waarschuwen en fraudebewaking in te schakelen als er financiële gegevens op dat apparaat zijn opgeslagen of vanaf dat apparaat toegankelijk zijn.
Voor IT- en beveiligingsteams:
- Blokkeer de phishingdomeinen bij DNS en webproxy
- Waarschuwing bij uitvoering van PowerShell met
-ExecutionPolicy Unrestrictedin niet-administratieve contexten - Zoek naar de LunarApplication-map en randomiseer
.yiz.ps1/.unx.ps1bestanden in%TEMP%
Indicatoren van compromissen (IOC's)
Bestandshash (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domeinen
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL voor levering van payload)
Bestandssysteemartefacten
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Register
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (grote binaire gegevens — persistentie)
Facebook reclame-infrastructuur
- Pixel-ID: 1483936789828513
- Pixel-ID: 955896793066177
- Campagne-ID: 52530946232510
- Campagne-ID: 6984509026382