Cybercriminelen misbruiken de infrastructuur van Adobe in een LinkedIn phishingcampagne die wachtwoorden steelt en slachtoffers doorverwijst naar de legitieme website LinkedIn daarna de site.
De phishing-e-mail doet zich voor als een zakelijke aanvraag en lijkt afkomstig te zijn van een legitieme afzender. LinkedIn en bevat een nep-"contract"-bijlage. Maar het vertoont een aantal verdachte signalen:
- De naam van de afzender, het e-mailadres en de e-mailhandtekening komen niet overeen
- Het bedrijf van de afzender bestaat wel, maar niet in de VS
- De naam van de afzender bestaat wel, maar niet bij dat bedrijf
- De bijlage bevat een dubbel bestand. extensie :
pdf.html
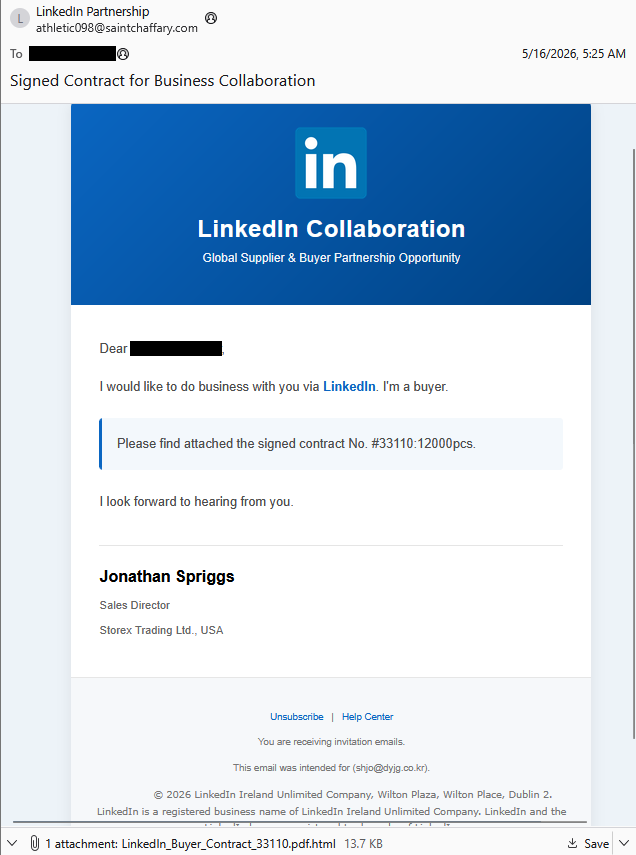
“Ik wil graag via LinkedIn zaken met u doen. Ik ben een koper.”
Bijgevoegd vindt u het ondertekende contract nr. #33110: 12.000 stuks.
Ik kijk ernaar uit om van je te horen. “

Oplichterij of betrouwbaar? Scam Guard weet het.
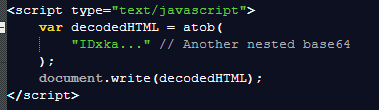
Dubbele bestandsextensies worden vaak gebruikt om ontvangers te misleiden, zodat ze denken dat een bestand iets anders is dan het in werkelijkheid is. Het bijgevoegde HTML-bestand is sterk versleuteld. In feite gaat het om één regel JavaScript.
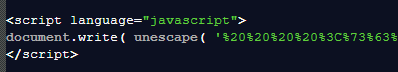
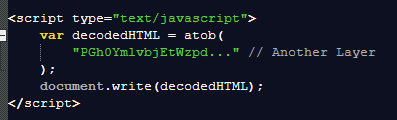
Het script maakt gebruik van twee veelgebruikte versleutelingsmethoden: URL-codering en Base64. Het script is opgedeeld in twee met Base64 gecodeerde delen.
Als je de bijlage opent, zie je een eenvoudig inlogformulier.
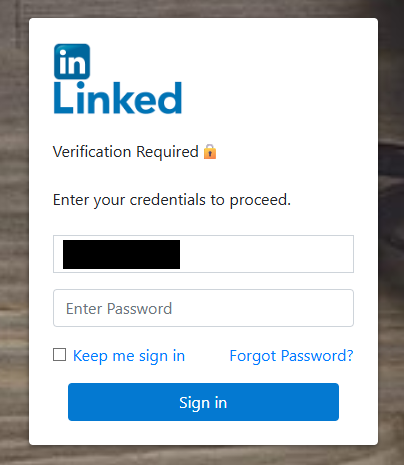
Het e-mailadres van het doelwit staat vastgelegd in de code en je kunt het niet wijzigen of verwijderen. Mogelijk omdat sommige onderzoekers er geen moeite mee hebben om het ontvangstkanaal te overspoelen met valse inloggegevens.
Maar het wordt pas echt interessant als je gaat uitzoeken via welk kanaal de gegevens worden ontvangen. Uit netwerkanalyse komt deze URL naar voren:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Dit domein is eigendom van Adobe en houdt verband met het A/B-testplatform Adobe Target. De campagne maakt echter geen gebruik van Adobe Target om de via phishing verkregen inloggegevens te ontvangen. In plaats daarvan misbruiken de aanvallers Adobe Target als doorverwijzings- of misbruikpunt in het phishingproces. Waarschijnlijk om slachtoffers te volgen die in de phishing-e-mail zijn getrapt.
Uiteindelijk wordt de gebruiker doorgestuurd naar de legitieme business.linkedin.com om eventuele twijfels die het doelwit nog zou kunnen hebben weg te nemen.
Nadat we de scripts hadden ontcijferd, ontdekten we waar de ingevoerde inloggegevens naartoe werden gestuurd:

Al met al is de methode, ondanks de mate van versluiering, erg ruw en eenvoudig:
PLAATS op: http://a1263367.xsph.ru/taam/Ln.php
Met gegevens:
- AA = vastgelegd e-mailadres
- BB = het wachtwoord dat de gebruiker heeft ingevoerd
Het PHP-bestand dat wordt gehost op een .ru Het domein verzorgt de doorverwijzing naar LinkedIn waardoor het slachtoffer denkt dat hij of zij succesvol is ingelogd.
Hoe blijf ik veilig
Het goede nieuws: zodra je weet waar je op moet letten, zijn deze aanvallen veel makkelijker te herkennen en te blokkeren. Het slechte nieuws: ze zijn goedkoop, schaalbaar en zullen waarschijnlijk blijven opduiken.
Dus als er de volgende keer in een browser een „PDF“ om je wachtwoord vraagt, sta dan even stil en bedenk wat zich daarachter zou kunnen verbergen.
Naast het vermijden van ongevraagde bijlagen, zijn hier een paar manieren om veilig te blijven:
- Ga alleen naar je accounts via officiële apps of door de officiële website rechtstreeks in je browser in te voeren.
- Controleer de bestandsextensies zorgvuldig. Zelfs als een bestand eruitziet als een PDF, hoeft dat niet zo te zijn.
- Schakelmeervoudige authenticatiein voor uw belangrijke accounts.
- Gebruik een actuele, realtimeanti-malwareoplossingmet een webbeveiligingsmodule.
Tip: Malwarebytes Scam Guard herkende deze e-mail als oplichting.
Oplichters hoeven je computer niet te hacken. Ze hoeven je maar één keer te laten klikken.
Malwarebytes Identity Theft Protection detecteert verdachte activiteiten voordat ze een probleem worden.