Liefhebbers van retro-games moeten op hun hoede zijn voor GitHub-projecten die beweren tools of plug-ins voor hun consoles te zijn. Aanvallers kunnen gewone computermalware vermommen als homebrew-software, en deze techniek werkt tegen elk retro-platform met een actieve modding-scene, niet alleen tegen één specifieke console.
We hebben onlangs een voorbeeld bekeken dat gericht is op PlayStation Vita-bezitters: een nep-project dat zich voordoet als een gratis audiotool, maar in werkelijkheid draait. Windows malware op uw computer.
Het project, genaamd EQVita, ziet eruit als een normale homebrew-plugin. Het heeft een verzorgde README, een downloadknop, screenshots en een overzichtelijke lay-out. Maar het bestand dat je downloadt, bevat helemaal niets voor een Vita. Het bevat drie Windows bestanden, en het onschuldig ogende tekstbestand daartussen is in werkelijkheid een verborgen script dat, zodra je het uitvoert, stilletjes verbinding maakt met de server van de aanvaller.
Dit is geen op zichzelf staand geval. Andere onderzoekers hebben vastgesteld dat aanvallers valse GitHub-repositories gebruiken – voorzien van door AI gegenereerde beschrijvingen – om een soort malware genaamd SmartLoader te verspreiden, die vervolgens malware zoals Lumma Stealer binnenhaalt die wachtwoorden en wallets steelt. De EQVita-download maakt gebruik van dezelfde methode, maar dan in een nieuw jasje om fans van retro-games aan te spreken.
Bekijk de onderstaande vergelijking eens. Links zie je een nep-GitHub-repository, rechts een echte.
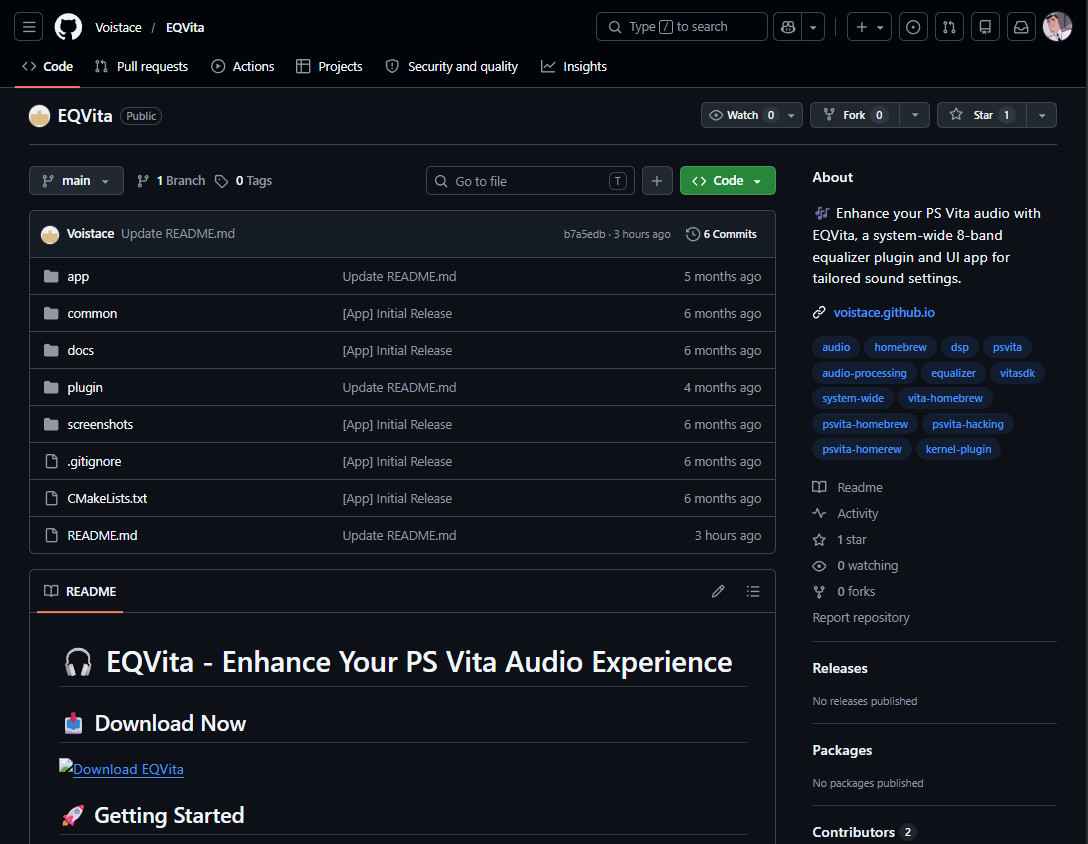
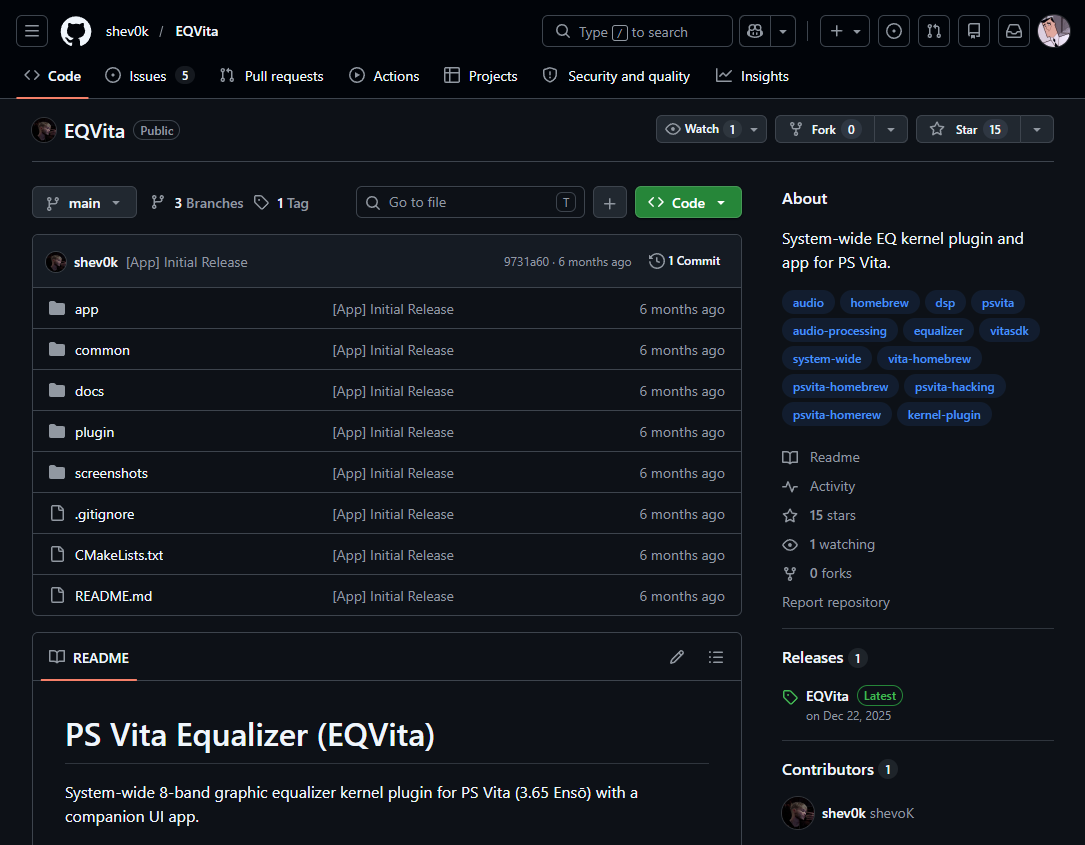
Er zit zelfs een klein trucje verwerkt in het versienummer. De echte EQVita heeft versie 1.10, terwijl de nepversie het nummer 1.3 draagt. Op het eerste gezicht lijkt 1.3 misschien nieuwer, maar dat is het niet. Bij software komt 1.10 na 1.9, dus het echte project is de meest recente versie. De nepversie leent gewoon een nummer dat er actueel uitziet.
Waarom dit gericht is op de Vita-gemeenschap
Als je niet van retroconsoles houdt, zegt de PS Vita je misschien niet zoveel. Maar voor een grote en actieve community is het een belangrijke zaak, en dat maakt het tot een doelwit.
Ik geef toe dat ik hier een zwak voor heb: ik heb mijn eigen Vita 1000 zo’n tien jaar geleden tweedehands gekocht, en hij werkt nog steeds fantastisch. Ik haal hem af en toe weer uit de kast, vooral omdat de spelbibliotheek zo uitgebreid is dat er altijd wel iets is dat de moeite waard is om opnieuw te spelen. Ik ben duidelijk niet de enige.
Hoewel Sony al jaren geleden is gestopt met de productie van de Vita, hebben fans het apparaat in leven gehouden door er zelf software voor te schrijven: emulators, bestandsbeheerders en plug-ins. Op een gemodificeerde Vita kunnen PSP-spellen op volle snelheid worden gespeeld en kunnen oudere systemen zoals de SNES, Game Boy Advance en Sega Genesis worden geëmuleerd, waardoor de handheld verandert in een veelzijdige retro-machine. In 2026 bloeit de scene, met actieve ontwikkelaars en zelfs homebrew-wedstrijden met geldprijzen.
Die vraag is ook terug te zien in de prijs. Aangezien er sinds 2019 geen nieuwe exemplaren meer zijn geproduceerd, zijn werkende Vita’s een gewild retro-item geworden en zijn de doorverkoopprijzen het afgelopen jaar op de grote marktplaatsen gestegen – met name het oudere OLED-model, dat door modders wordt gewaardeerd vanwege de firmware, is het sterkst in prijs gestegen. Met andere woorden: meer mensen dan ooit kopen een Vita specifiek om deze te modden, wat betekent dat meer mensen op zoek zijn naar plug-ins en tools om te installeren.
Dat enthousiasme is precies waar aanvallers misbruik van maken. Gebruikers van zelfgemaakte software zijn gewend om bestanden van GitHub te downloaden, ze in mappen te plaatsen en ze vervolgens uit te voeren. Deze hele hobby draait om het vertrouwen in code van individuele ontwikkelaars. Oplichters weten dit, dus een nep-„Vita-plugin” is een makkelijke manier om mensen zover te krijgen dat ze iets uitvoeren wat ze normaal gesproken niet zouden doen.
Hoe de zwendel werkt
De download, EQ_Vita_v1.3.zip, bevat drie bestanden:
Launch.batluajit.exex64.txt
Dit is het slimme ervan. luajit.exe is een echt, onschadelijk programma dat scripts uitvoert. Het batchbestand geeft het programma simpelweg de opdracht om te openen x64.txt. Ondanks de .txt naam, dat bestand is helemaal geen tekst — het is een verborgen script, en LuaJIT voert het uit. Als je het aanroept .txt daardoor lijkt het onschadelijk en kun je er gemakkelijk aan voorbij scrollen. Onderzoekers hebben dezelfde opzet aangetroffen in de SmartLoader-campagne: het enige gevaarlijke bestand in de download is het vermomde script, en al het andere eromheen is legitiem.
Op zich ziet dus niets in de download er gevaarlijk uit. Er is geen duidelijk installatieprogramma en geen app die er eng uitziet – alleen een betrouwbaar hulpprogramma dat wordt gebruikt om de code van iemand anders uit te voeren.
We keken toe wat er gebeurde toen het script werd uitgevoerd. Eerst controleerde het script waar ter wereld de computer zich bevond. Vervolgens nam het stilletjes contact op met een server op het internet en stuurde het gegevens naar die server, via een webadres dat was versleuteld tot een reeks tekens die er zinloos uitzag. De server stuurde een antwoord terug.
Een audioplugin heeft geen enkele reden om zoiets te doen. Zo gedraagt een malware-‘loader’ zich: hij neemt contact op met de server van de aanvaller om instructies te ontvangen en het volgende stukje malware op te halen. In deze campagne is dat volgende stukje meestal een ‘stealer’ – malware die op zoek gaat naar cryptovaluta-wallets, opgeslagen browserwachtwoorden en inloggegevens.
Malwarebytes Dit blokkeert de dreiging, waardoor beschermde gebruikers worden tegengehouden voordat het bestand kan worden uitgevoerd.
Hoe herken je de vervalsing?
De meeste Vita-plug-ins worden op de Vita geïnstalleerd met behulp van tools zoals VitaShell of Autoplugin, en ze worden geleverd als Vita-bestanden (van het type dat eindigt op .skprx of .vpk).
Sommige legitieme tools in de scene – installatieprogramma's, hulpprogramma's voor bestandsoverdracht, buildtools – draaien wel degelijk op een pc, dus een Windows Een programma is niet per definitie slecht. Het is belangrijk om het te controleren voordat je het uitvoert.
Is het algemeen bekend? Wordt het op grote schaal gebruikt? Wordt het aanbevolen door betrouwbare bronnen binnen de gemeenschap, of ben je het toevallig tegengekomen in een onbekende repository? Een „plugin“ die stilletjes steunt op een .bat Een bestand waarmee een verborgen programma wordt gestart, is precies wat die controle moet opsporen.
Een paar gewoontes kunnen daarbij helpen:
- Koppel het bestand aan het apparaat en controleer de pc-tools. De meeste Vita-plugins zijn Vita-bestanden, niet Vita-bestanden. Windows programma's. Sommige legitieme tools draaien wel degelijk op je pc, dus raak niet in paniek als er iets gebeurt.
.exeof.bat, maar controleer wel of het een bekend en betrouwbaar programma is voordat je het uitvoert. - Wees op je hoede voor de gepolijste " Download nu"-tekst. Echte homebrew-README's zijn geschreven voor gebruikers zoals andere ontwikkelaars. In deze campagne leunen de nep-repositories op door AI gegenereerde tekst, die vaak leest als marketing: veel emoji, vriendelijke formuleringen en een grote downloadknop. Een project dat je aanspoort om snel te klikken, verdient een tweede blik.
- Blijf bij betrouwbare bronnen. Er zijn niet voor niets gevestigde community-platforms en lijsten met betrouwbare bronnen. Controleer dit voordat je iets downloadt.
- Voeg een extra beschermingslaag toe. Malwarebytes Browser Guard Kan helpen om bekende schadelijke pagina's en downloads te blokkeren voordat ze u bereiken.
Wat moet je doen als je het al hebt uitgevoerd?
Als je het hebt gedownload en uitgevoerd EQ_Vita_v1.3.zip, moet u ervan uitgaan dat de computer is gehackt. Dit is wat u moet doen:
- Voer een volledige malwarescan uit met up-to-date beveiligingssoftware.
- Aangezien deze campagne malware verspreidt die gegevens steelt, moet u uw belangrijke wachtwoorden wijzigen vanaf een ander, niet-besmet apparaat en uw accounts controleren op ongeautoriseerde aanmeldingen.
- Als je cryptovaluta op die computer bewaart, verplaats je geld dan via een ander, veilig apparaat en wissel je sleutels en seed-zinnen regelmatig af.
- Controleer je instellingen voor tweefactorauthenticatie (2FA), want dieven kunnen het ook op 2FA-gegevens gemunt hebben.
- Verwijder ten slotte de drie bestanden en meld de GitHub-repository, zodat deze kan worden verwijderd.
Waarom deze zwendel werkt
Het werkt omdat het er niet uitziet als oplichterij. Het staat op GitHub, een platform waar Homebrew-gebruikers al hun vertrouwen in stellen. Het maakt gebruik van een echte, onschuldige tool om zijn vuile werk te doen. En het verbergt het gevaarlijke deel in een bestand dat eruitziet als gewone tekst. Op zichzelf is geen van deze trucs bijzonder slim, maar samen glippen ze moeiteloos langs de vluchtige controles die de meeste mensen daadwerkelijk uitvoeren.
Wat dit geval zo opmerkelijk maakt, is de doelgroep. Retro-gemeenschappen draaien op goede wil: vrijwilligers die oude hardware in stand houden, hun werk gratis delen en voor elkaars tools instaan. Juist dat vertrouwen wordt door deze campagne uitgebuit, en elke nep-repository die erdoor glipt, maakt het net iets moeilijker om het volgende echte project te vertrouwen.
De beste verdediging is die waar deze gemeenschappen al over beschikken: lijsten met betrouwbare bronnen, gevestigde wiki’s en mensen die dingen testen en daarover verslag uitbrengen. Controleer waar een bestand vandaan komt voordat je het uitvoert, en als er iets niet klopt, zeg dat dan. Die gewoonte zorgt ervoor dat de scene veilig blijft voor iedereen die er deel van uitmaakt.
Indicatoren van compromissen (IOC's)
Domeinen
https://github.com/Voistace/EQVita
https://voistace.github.io
IP
85.137.52.21 C2
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .