

Phishing speelt in op alles wat mensen op dat moment willen, en momenteel omvat dat ook AI-abonnementen waarvoor ze niet hoeven te betalen. We ontdekten onlangs een nieuwe variant op dit thema: een nep-weggeefactie van Claude Max die een overtuigend Google-inlogscherm gebruikt om inloggegevens te stelen.
De betaalde abonnementen van Claude beginnen bij $20 per maand en kosten aanzienlijk meer voor hogere gebruikslimieten, terwijl gratis accounts strengere limieten hebben. Dat maakt de belofte van een gratis upgrade een aantrekkelijke lokker.
Microsoft meldde in juni dat het een toenemend aantal phishing-, kwaadaardige advertentie- en zoekmachinecampagnes zag die zich voordeden als diensten zoals ChatGPT, Claude, DeepSeek en Copilot. Sommige beweren dat een betaling is mislukt en sturen je door naar een nep-betaalpagina. Andere bieden een app-download aan die malware installeert.
De campagne die we hebben gevonden, hanteert een andere aanpak. Er is geen formulier om kaartgegevens te verzamelen en er is geen download nodig. In plaats daarvan wordt een gratis upgrade aangeboden en wordt je gevraagd om in te loggen met je Google-account.
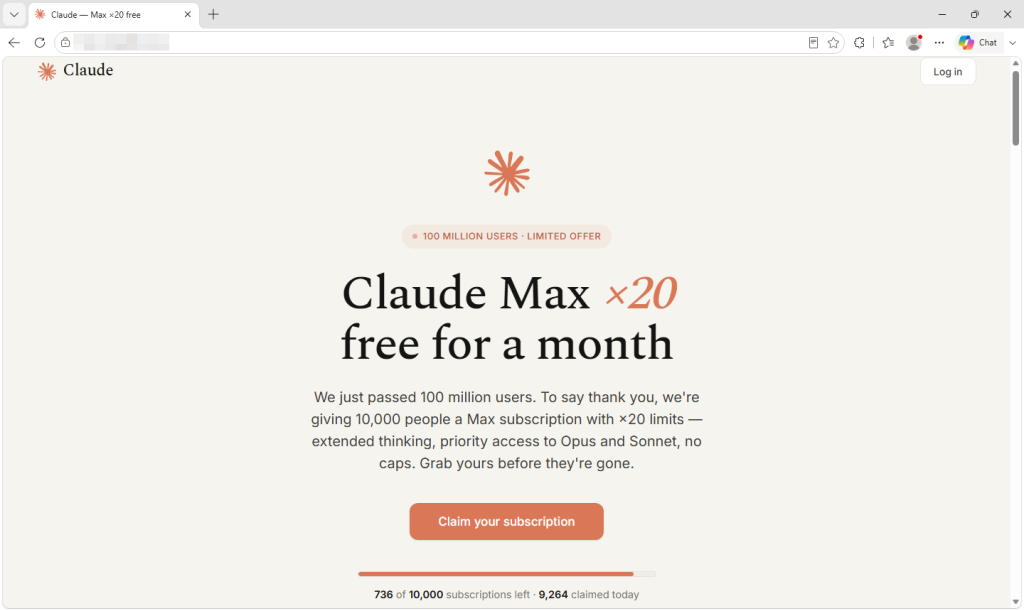
Wat de pagina je laat zien en welke gegevens er worden verzameld.
De website kondigt aan dat Anthropic de grens van 100 miljoen gebruikers heeft overschreden en bedankt hen door 10.000 gratis maandabonnementen op Claude Max weg te geven, het meest gebruikte abonnement.
De presentatie is zorgvuldig, tot in de kleinste details zoals het echte logo en de kleuren, de verzonnen vijfsterrenrecensies en een lange voettekst waarvan de links bijna uitsluitend naar authentieke Anthropic-pagina's leiden. Dit is waarschijnlijk het meest effectieve vertrouwenssignaal op de site, en het heeft de beheerder niets gekost.
Een teller beweert dat er minder dan 750 van de 10.000 beschikbare plekken over zijn, en dat dit aantal elke paar seconden met een paar daalt. In werkelijkheid wordt er niets geteld. Het getal wordt gegenereerd in uw browser en gereset wanneer u de pagina opnieuw laadt, waardoor elke bezoeker hetzelfde kunstmatig gecreëerde tekort ziet.
In de veelgestelde vragen wordt herhaaldelijk beloofd dat er geen betaalgegevens nodig zijn. Dat klopt, wat het aanbod aantrekkelijker maakt. Veel mensen associëren oplichting met verzoeken om creditcardgegevens, en op deze pagina wordt daar nooit om gevraagd.
Wat het in plaats daarvan wil, is je Google-login. Er verschijnen twee inlogopties, maar slechts één werkt. De Apple-knop geeft een vooraf geschreven melding dat de methode tijdelijk niet beschikbaar is. Het e-mailveld negeert alles wat je erin typt en activeert in plaats daarvan de Google-knop. Alle wegen leiden naar dezelfde plek, en de beloning is veel groter dan de lokker doet vermoeden.
Een Google-account kan toegang bieden tot e-mail, documenten en de wachtwoordherstelberichten voor andere accounts. Als u Google gebruikt om in te loggen op Claude, kan dit criminelen ook een toegangspoort tot uw Claude-account bieden. Betaalde AI- accounts zijn op zichzelf waardevol omdat het gebruik ervan geld kost. Vorige maand berichtten we in ons onderzoek over infostealers die Claude-accounts kapen en de betaalde tegoeden van de slachtoffers misbruiken.
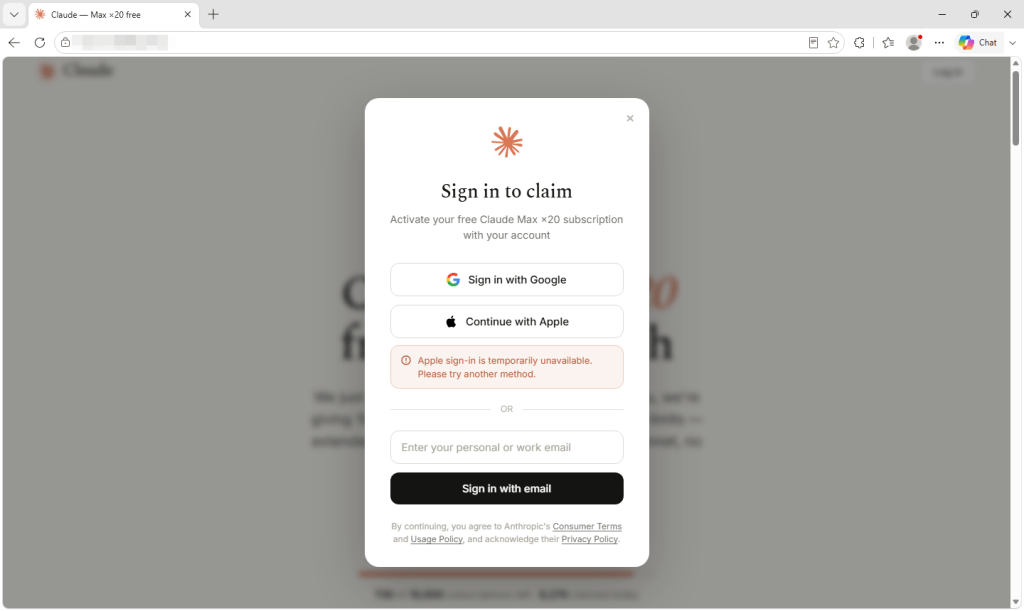
Waarom dit voorbeeld opmerkelijk is
Als je op de Google-knop klikt, wordt er geen echt Google-aanmeldvenster geopend. In plaats daarvan wordt er een browservenster getekend binnen het bestaande tabblad, compleet met een hangslotje en een correct gespeld Google-aanmeldadres. Je kunt dit venster zelfs over de pagina verslepen.
De adresbalk, het hangslot en alles binnen het zogenaamde venster behoren tot de phishingpagina, niet tot Google. De pagina begint met een menselijke verificatiestap in plaats van een wachtwoordveld, wat bezoekers wellicht geruststelt en geautomatiseerde scanners ervan weerhoudt de volgende stap te bereiken.
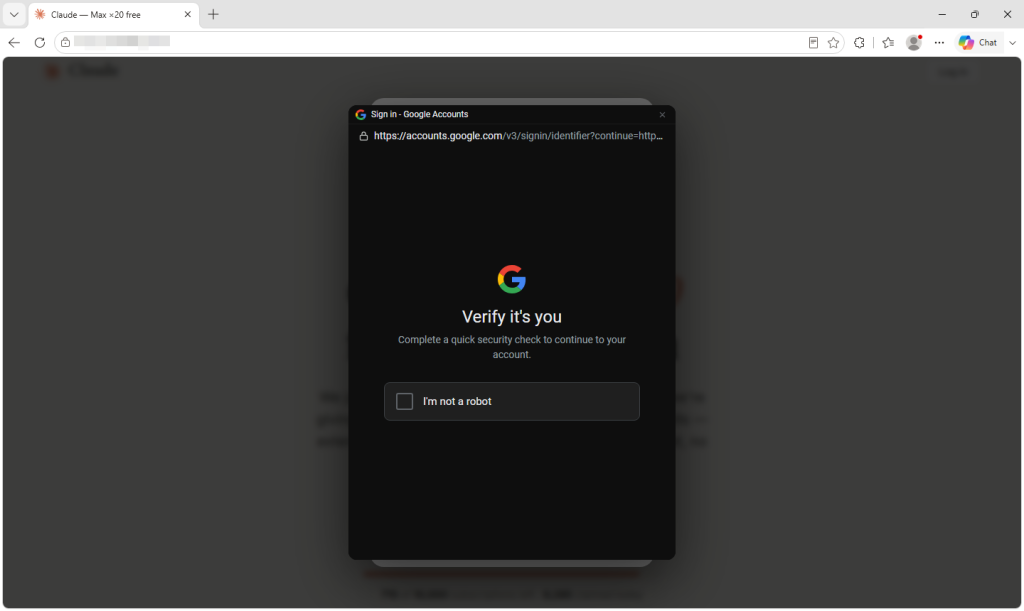
Onderzoekers documenteren deze "browser-in-de-browser"-techniek al sinds 2022. Unit 42 meldde in juni een campagne waarbij gebruik werd gemaakt van een versleepbare nepbrowser. windows Om Microsoft 365-gebruikers als doelgroep te nemen.
Wat dit voorbeeld leerzaam maakt, is hoe weinig de gebruiker hoefde te doen. De kwaadaardige functionaliteit wordt geladen via één enkele regel code vanuit een externe service die zich voordoet als een herbruikbare aanmeldwidget en installatie-instructies geeft.
De commentaren in de code zijn in het Russisch geschreven en verwijzen naar het doelwit als het slachtoffer. Eén commentaar legt uit dat het om een neppe, duistere situatie gaat. windows Voorheen knipperde het scherm wit tijdens het laden, dus de widget haalt nu vooraf de juiste kleur op om het flikkeren te voorkomen. De code lijkt een onderhouden, herbruikbaar product te zijn in plaats van iets dat speciaal voor deze campagne is ontwikkeld.
Hoe herken je een nep-browservenster?
Het ontwerp gaat ervan uit dat je in de verkeerde adresbalk kijkt. Mensen hebben geleerd om op een inlogpagina naar een hangslotje en het juiste adres te zoeken, dus deze aanval tekent beide in een venster dat in werkelijkheid niet bestaat.
De enige adresbalk die ertoe doet, is die van uw eigen browser bovenaan het scherm. Gedurende dit hele proces blijft deze het domein van de phishingwebsite weergeven.
- Probeer het aanmeldvenster buiten de rand van de webpagina te slepen. Een echte pop-up is een apart browservenster en kan overal op je scherm worden geplaatst. Een nep-pop-up zit vast binnen de pagina die hem heeft aangemaakt en stopt aan de rand ervan. Het duurt slechts twee seconden en is de meest betrouwbare test voor een niet-technische gebruiker.
- Laat je wachtwoordmanager de beslissing nemen. Deze controleert het daadwerkelijke webadres, niet wat de pagina weergeeft. Het zou niet moeten aanbieden om je Google-wachtwoord in te vullen op een site die niet van Google is. Als het stil blijft waar het normaal gesproken wel een wachtwoord invult, geloof het dan maar.
- Kom niet via links op de website terecht. Als een aanbieding echt is, zou je die ook op de website van het bedrijf zelf moeten kunnen vinden. Typ het adres in of voeg het toe aan je bladwijzers en zoek de aanbieding daar.
- Beschouw afteltimers en slottellers als decoratie. Op elke pagina kan een getal te zien zijn dat naar nul aftelt. Dit bewijst niet dat een aanbieding beperkt is.
- Wees achterdochtig als er maar één inlogoptie werkt. De bewering dat een bepaalde provider tijdelijk niet beschikbaar is, kan iedereen in de val lokken die de aanvaller heeft gelokt.
- Als u al bent ingelogd, beveilig dan uw account. Wijzig uw wachtwoord via de officiële website van de provider, log uit bij alle andere sessies en controleer verbonden apps en onbekende apparaten. Het sluiten van het tabblad maakt een inlogpoging niet ongedaan.
Hoe Malwarebytes
Malwarebytes Browser Guard blokkeert phishing- en frauduleuze websites voordat de pagina geladen kan worden. Bij een dergelijke aanval hebben de criminelen, zodra de pagina geopend is, vrijwel alle visuele kenmerken die je normaal gesproken zou gebruiken om te beoordelen of de website legitiem is.
Als u een aanbieding hebt ontvangen en u twijfelt, kan Scam Guard deze beoordelen voordat u erop ingaat en u adviseren over de volgende stappen.
“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →








