We ontdekten een golf van websites die zich voordeden als Calendly-boekingspagina's voor sollicitatiegesprekken bij Meta. Bezoekers kiezen een tijdslot voor een telefonisch gesprek van 30 minuten met een recruiter, vullen hun gegevens in en doorlopen een soort CAPTCHA.
Vervolgens wordt hen op de pagina gevraagd in te loggen op Facebook .
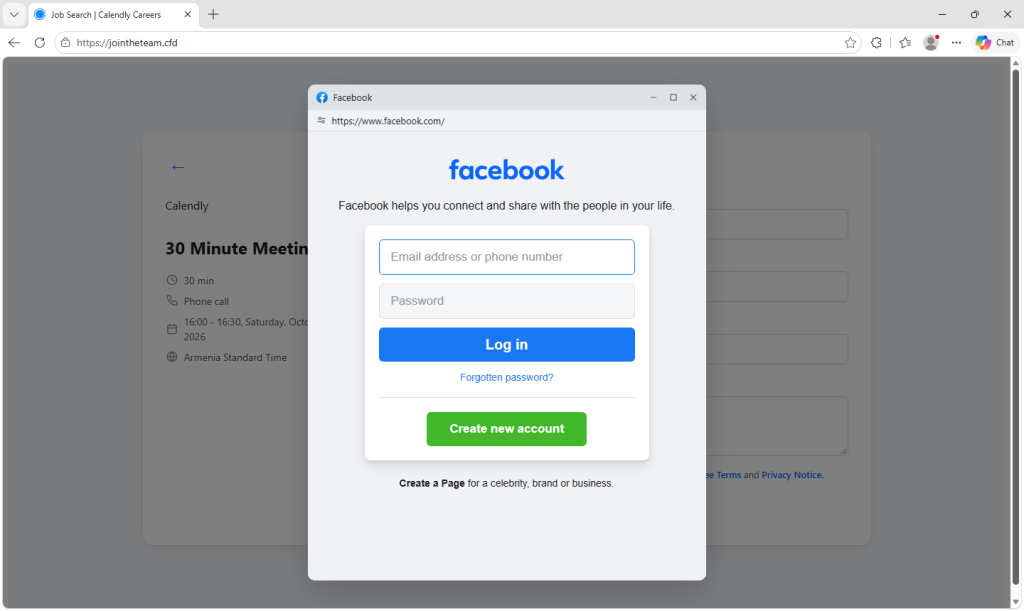
Het interview is nep. De pagina's zijn ontworpen om de gegevens van de bezoeker te stelen. Facebook Inloggegevens, inclusief de tweefactorauthenticatiecodes (2FA) die bedoeld zijn om het account te beschermen. Bezoekers wordt vervolgens ook gevraagd om in te loggen op hun Google-account, zogenaamd "voor de veiligheid".
Deze pagina's zijn niet gelieerd aan Meta, Calendly of Google. Als u al een wachtwoord hebt ingevoerd of een aanmeldingsprompt hebt goedgekeurd, beveilig de betreffende accounts dan direct. Zie 'Hoe u veilig blijft' hieronder.
Waarom Calendly een overtuigende vermomming is
Calendly is een veelgebruikte tool voor het plannen van afspraken, en recruiters gebruiken het om sollicitatiegesprekken in te plannen. Het aanklikken van een boekingslink, het kiezen van een tijdstip en het invullen van je naam en e-mailadres is iets wat mensen zonder erbij na te denken doen. Je hoeft geen account aan te maken en niets te downloaden.
Die routine werkt goed als vermomming. Tegen de tijd dat de pagina om iets ongebruikelijks vraagt, heeft de bezoeker al een tijdslot gekozen en zijn of haar gegevens gedeeld. Nog een stap verder gaan voelt dan makkelijker dan aan de hele zaak te gaan twijfelen.
Voor iemand die de ene sollicitatie na de andere heeft verstuurd zonder enige reactie, kan een uitnodiging voor een sollicitatiegesprek bij Meta precies het bericht zijn waarop ze hopen. Enthousiasme en de angst om een zeldzame kans te missen, kunnen mensen ertoe aanzetten snel te handelen in plaats van te controleren wie de link eigenlijk heeft gestuurd.
Werkzoekenden zijn er ook aan gewend om persoonlijke gegevens met vreemden te delen. Je naam, e-mailadres en telefoonnummer aan een recruiter geven die je nog nooit hebt ontmoet, is een normaal onderdeel van een sollicitatieprocedure, dus een formulier waarin hierom wordt gevraagd, zal waarschijnlijk geen argwaan wekken.
Een sollicitatiegesprek dat begint met een kalender.
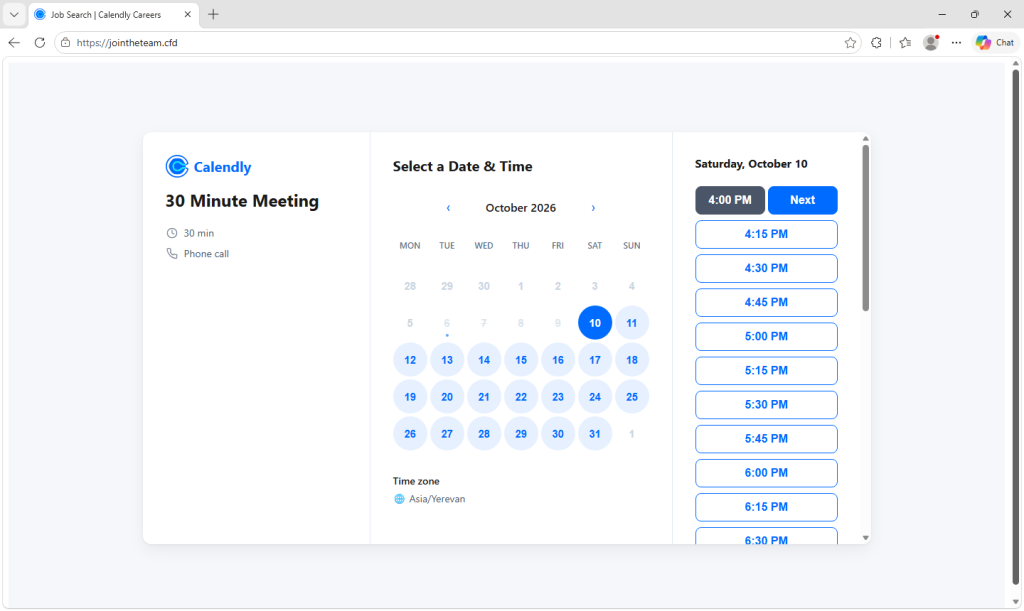
De neppagina kopieert het boekingsscherm van Calendly, getiteld "Calendly | Meta Careers". Het toont een maandkalender, een tijdzonekiezer en een optie voor een "telefoongesprek" van 30 minuten. De beschikbare tijden worden geladen vanaf de server van de aanvallers, waardoor de kalender eruitziet als de agenda van een echte recruiter.
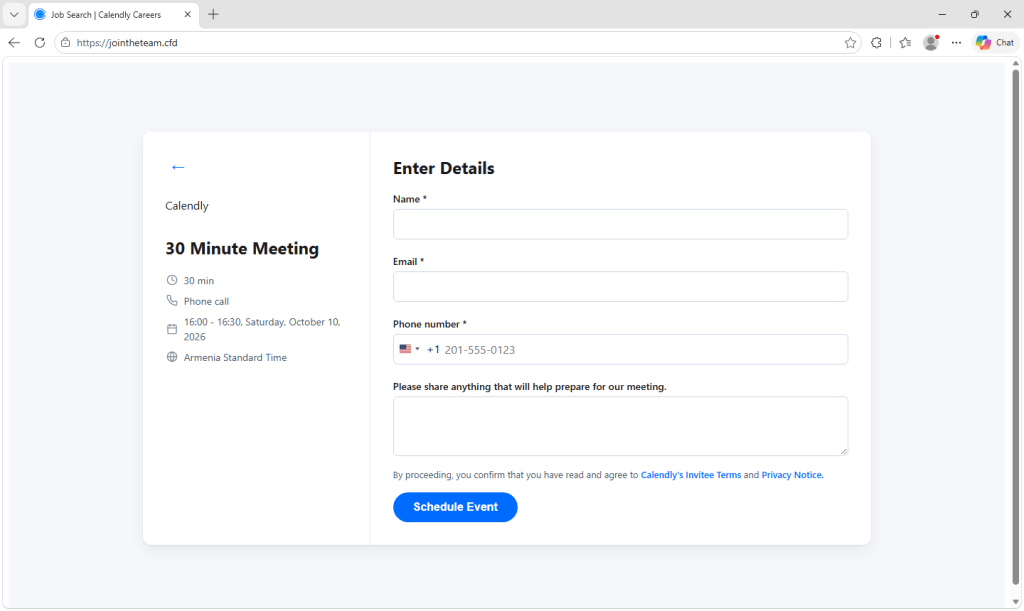
Nadat de bezoeker een tijdstip heeft gekozen, leidt de pagina hem of haar door een reeks stappen:
- Uw gegevens. Een formulier vraagt om uw naam, e-mailadres en telefoonnummer, plus alles wat "kan helpen bij de voorbereiding van onze bijeenkomst".
- Een nep-CAPTCHA. Een raster van afbeeldingen vraagt je om " Select alle afbeeldingen met…”. Het geeft de pagina een legitieme uitstraling en kan er ook voor zorgen dat geautomatiseerde beveiligingsscanners niet zien wat er daarna komt.
- Een Facebook login. Een venster binnen de pagina kopieert Facebook De inlogpagina van 's. Het tekent zelfs een eigen nep-adresbalk met een Facebook Het webadres zorgt ervoor dat het eruitziet als een echte pop-up in de browser. De tekst bevat realistische foutmeldingen zoals "De door u ingevoerde inloggegevens zijn onjuist." De pagina vraagt bezoekers ook om zich aan te melden voor een "carrièreprofiel".
- Je Facebook beveiligingscode. Als het account tweefactorauthenticatie (2FA) heeft ingeschakeld, vraagt de pagina om de code via je authenticatie-app, sms, WhatsApp of e-mail.
- Een Google-aanmelding. De pagina beweert: Facebook Je moet inloggen op het Gmail-adres dat aan je account is gekoppeld. Om het verzoek onschuldig te laten lijken, voegt de pagina eraan toe dat " Facebook "We delen geen van uw gegevens met uw Google-account." Nep-Google-schermen, wederom onder een nep-adresbalk, vragen om uw wachtwoord en vervolgens om wat Google ook maar vraagt: een tik op een prompt op uw telefoon, een code van Google Authenticator, een sms-code of uw herstel-e-mailadres. Alles wat u op deze schermen typt, inclusief uw Google-wachtwoord, wordt naar de verzamelserver van de aanvallers gestuurd.
- Een valse bevestiging. Tot slot staat er op de pagina dat er een agenda-uitnodiging is verzonden en dat je binnen 90 minuten bericht krijgt. Tegen de tijd dat je begint te piekeren, hebben de aanvallers mogelijk al toegang tot je accounts.
Hoe de oplichter tweefactorauthenticatie kan omzeilen
Veel phishingpagina 's verzamelen simpelweg een wachtwoord en stoppen dan. Deze gaat echter veel verder.
Terwijl de bezoeker op de pagina is, maakt deze continu verbinding met de server van de aanvallers en wacht op instructies voor het volgende scherm. Dit stelt de aanvallers in staat om het gestolen wachtwoord op de echte pagina uit te proberen. Facebook meteen naar de site gaan. Als Facebook De nepwebsite vraagt om een code, waarna de aanvallers dezelfde code opnieuw invoeren voordat deze verloopt. Als de code niet werkt, verschijnt de melding "Onjuiste code. Probeer het opnieuw."
De Google-schermen ondersteunen dezelfde aanpak. Als Google een inlogprompt naar de telefoon van de bezoeker stuurt, kan de nep-pagina hen vragen om op "Ja" te tikken, waarmee de aanvallers mogelijk toestemming geven om in te loggen.
De bezoeker ziet de neppagina, terwijl de aanvallers onopgemerkt proberen in te loggen op de echte dienst.
Codes en telefoonprompts maken het overnemen van accounts nog steeds veel moeilijker, dus laat ze ingeschakeld. Maar een code die wordt ingevoerd op een nepwebsite, of een prompt die wordt goedgekeurd voor de login van iemand anders, kan aanvallers toegang geven. Wachtwoorden en compatibele hardwarebeveiligingssleutels zijn gekoppeld aan de echte website, dus een nepwebsite zoals deze kan ze niet op dezelfde manier doorgeven. Die bescherming helpt niet als u in plaats daarvan kiest voor een wachtwoord-en-code-terugvaloptie en die gegevens aan de aanvallers geeft.
Kenmerken van een herbruikbare phishingkit
De code bevat een versienummer (0.8.0), gedetailleerde foutregistratie en een "campagnesleutel" die met elk bericht naar de server van de aanvallers wordt verzonden. Deze functies suggereren een herbruikbare kit met ondersteuning voor het identificeren van verschillende campagnes.
Het ophaaladres maakt gebruik van Amazon API Gateway in de AWS-regio Singapore, ap-southeast-1Een opmerking in de code is in het Vietnamees geschreven. De vertaling hiervan is:
"Wijzig hier de sleutel bij het implementeren in productie."
Noch de hostingregio, noch de taal van een codecommentaar geeft aan wie er achter de pagina's zit of waar ze actief zijn.
Facebook Accounts, met name die gekoppeld aan bedrijfspagina's of advertentieaccounts, zijn waardevol voor criminelen. Het overnemen van het Google-account kan bovendien e-mail- en andere gegevens blootleggen en aanvallers in staat stellen wachtwoorden te resetten voor accounts die aan dat adres zijn gekoppeld.
De domeinen vormen nog een waarschuwingssignaal. Alle 11 volgen hetzelfde patroon: join plus een woord dat wervingsachtig klinkt, zoals joinhire, joinquestof jointheteam, op de .cfd, .info, en .works Topdomeinen. Geen enkele verwijst naar Calendly of Meta. Deze generieke namen zouden ook hergebruikt kunnen worden voor vacatures van andere bedrijven.
Hoe blijf ik veilig
- Controleer het adres, niet het ontwerp. Directe Calendly-boekingslinks gebruiken
calendly.comHoewel legitieme formulieren ook op andere websites kunnen worden ingesloten, is het belangrijk om een onbekend wervingsdomein te beschouwen als een reden om de uitnodiging onafhankelijk te controleren. - Geef je Facebook wachtwoord niet door aan een boekingspagina. Het inplannen van een gesprek vereist niet dat je je social media-wachtwoord aan een recruiter geeft. Als een boekingsproces je plotseling vraagt om ergens anders in te loggen, controleer dan zowel het verzoek als het daadwerkelijke inlogdomein.
- Kijk naar de echte adresbalk van je browser. Deze nep-inloggegevens windows tekenen ze hun eigen adresbalken die laten zien Facebook of Google-webadressen. Controleer voor een apart pop-upvenster het adres dat door de browser zelf wordt weergegeven. Een inlogvenster dat niet buiten de webpagina kan worden gesleept, kan onderdeel van de pagina zijn in plaats van een apart browservenster.
- Controleer de recruiter en de functie. Ga rechtstreeks naar de officiële carrièrewebsite van het bedrijf. Een echte vacature garandeert niet dat de persoon die contact met je opneemt ook daadwerkelijk het bedrijf vertegenwoordigt, dus controleer onverwachte uitnodigingen via een onafhankelijke contactpersoon.
- Deel geen codes en ga niet akkoord met onverwachte meldingen. Voer een code alleen in op de officiële service voor een login die u zelf hebt aangevraagd. Ga nooit akkoord met een telefonische melding alleen omdat een recruiter of boekingspagina u dat vraagt.
- Gebruik waar mogelijk een toegangscode of beveiligingssleutel. Deze bieden bescherming tegen dit soort phishing. Wees op je hoede als een pagina je vraagt om in plaats daarvan een wachtwoord en code te gebruiken.
- Heeft u al een wachtwoord ingevoerd of een prompt goedgekeurd? Ga dan vanaf een vertrouwd apparaat rechtstreeks naar de betreffende service en wijzig uw wachtwoord. Meld u af bij andere sessies en controleer uw beveiligingsinstellingen, herstel-e-mailadres en telefoonnummer. Als beide accounts zijn getroffen, beveilig dan zo snel mogelijk uw Google-account, omdat toegang tot uw e-mailadres aanvallers kan helpen bij het resetten van andere wachtwoorden. Controleer Gmail op onbekende doorstuurregels en filters en bekijk eventuele wijzigingen. Facebook Bedrijfspagina's of advertentieaccounts die u beheert. Wijzig het wachtwoord overal waar u het opnieuw hebt gebruikt.
- Geen toegang meer tot je account? Gebruik de accountherstelservice van Meta of de handleiding voor gehackte accounts van Google . Als je alleen je contactgegevens hebt gedeeld, wees dan alert op vervolgfraude waarbij deze gegevens worden gebruikt om overtuigend over te komen.
Hoe Malwarebytes
Malwarebytes Browser Guard kan phishing- en frauduleuze websites blokkeren voordat u ermee in contact komt. Dat is belangrijk bij campagnes zoals deze, waarbij de pagina een dienst nabootst die mensen dagelijks gebruiken.
Als je een link naar een sollicitatiegesprek ontvangt en je twijfelt erover, kan Malwarebytes Scam Guard je helpen de link te beoordelen voordat je erop klikt.
Indicatoren van compromittering
Phishingdomeinen
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Eindpunt van de verzameling
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →