In dit artikel
- Een nep-beloningssite van "FC27 x Prime Gaming" leidt naar een gekopieerd EA-aanmeldformulier.
- De site verzamelt wachtwoorden en 2FA- codes, waardoor de EA-accounts van gamers gevaar lopen.
- Als je je inloggegevens hebt ingevoerd, wijzig dan je EA-wachtwoord en controleer de beveiligingsinstellingen van je account.
Voetbalfans die op zoek zijn naar gratis spelerspakketten in EA SPORTS FC 27, lopen het risico hun game-account kwijt te raken. FC 27 is de nieuwste tel in EA's serie voetbalvideogames. Ultimate In de teammodus kunnen spelers teams samenstellen met virtuele spelerskaarten, die ze kunnen verkrijgen door pakketten te openen.
Na de lancering van de game op 25 september ontdekten we een nep-beloningspagina van "FC27 x Prime Gaming" die gericht was op de inloggegevens van spelers. Prime Gaming biedt games en in-game beloningen aan als onderdeel van een Amazon Prime-lidmaatschap. De nep-pagina gebruikt die merknaam, vertelt bezoekers dat hun beloning op hen wacht en vraagt hen om hun EA-account te "koppelen"—het account dat ze gebruiken om toegang te krijgen tot EA-games en -diensten.
De serie trekt miljoenen spelers. EA meldde dat FC 24 in de eerste week van 2023 wereldwijd meer dan 11,3 miljoen spelers bereikte, inclusief via EA Play.
Op deze nepwebsite is geen beloning te winnen. De "EA-aanmelding" die volgt, is een kopie die op het eigen domein van de oplichters wordt gehost. Er wordt gevraagd om uw e-mailadres, uw wachtwoord en de beveiligingscode van uw tweefactorauthenticatie (2FA), en deze gegevens worden naar een server gestuurd die door de criminelen wordt beheerd. De code van de pagina is zo ontworpen dat de antwoorden van de server bepalen of er een wachtwoordfoutmelding moet worden weergegeven of dat er om een 2FA-code moet worden gevraagd.
Deze site is niet gelieerd aan EA. Amazon Of Prime Gaming. Als je je gegevens op een pagina als deze hebt ingevoerd, ga dan naar het gedeelte 'Hoe blijf je veilig' hieronder.
Een beloning die op je wacht.
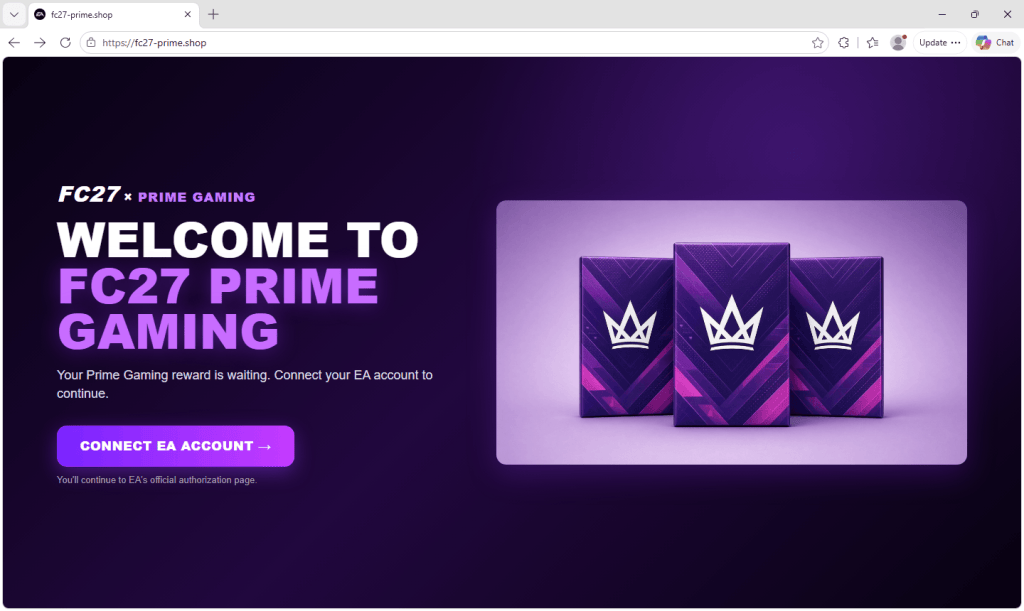
De landingspagina is donkerpaars en vormgegeven als een gamepromotie. Er staat: "Je Prime Gaming-beloning wacht op je. Verbind je EA-account om verder te gaan." Onder de knop staat in een kleiner formaat: "Je wordt doorgestuurd naar de officiële autorisatiepagina van EA."
Nee, dat doe je niet. Als je op de knop klikt, verschijnt "Verbinden..." en "Doorverwijzen naar EA-autorisatie...". De code wacht een vaste 1,4 seconden en stuurt je vervolgens door naar... /in, wat nog steeds op hetzelfde domein is.
Een gekopieerde EA-inlogpagina
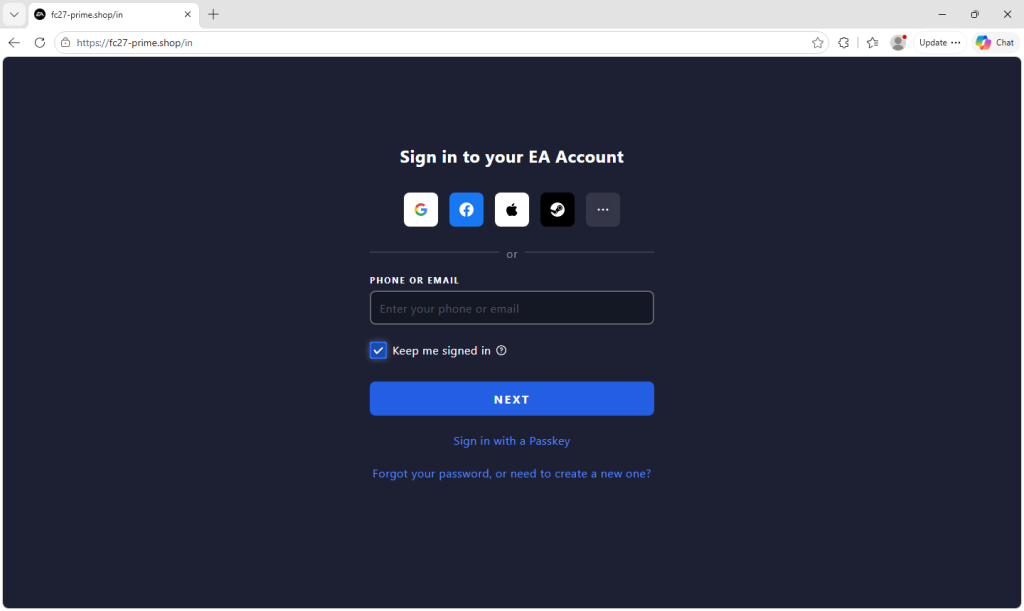
De inlogpagina lijkt sterk op die van EA zelf. Het heeft een donkere lay-out, een veld 'Telefoon of e-mail', 'Ingelogd blijven', 'Inloggen met een wachtwoord' en een rij Google-links. Facebook , Apple- en Steam-knoppen.
De knoppen voor inloggen via sociale media doen niets wanneer erop geklikt wordt. In plaats daarvan wordt bezoekers doorverwezen naar het invoeren van hun e-mailadres en wachtwoord.
Hoe de diefstal stap voor stap in zijn werk gaat.
Bij elke stap wordt wat je typt naar een aparte server gestuurd, fedserv.thenewsip[.]site.
- E-mail. U voert uw e-mailadres in en gaat verder naar de wachtwoordpagina.
- Wachtwoord . U voert uw wachtwoord in, dat naar de server wordt verzonden. De pagina gebruikt het antwoord van de server om te bepalen of er een EA-achtige foutmelding "Uw inloggegevens zijn onjuist" moet worden weergegeven of dat de pagina verdergaat, inclusief of er om een 2FA-code moet worden gevraagd. Dit komt overeen met een poging om de gegevens te controleren aan de hand van de EA-standaard, maar de vastgelegde paginacode alleen bevestigt niet hoe de server de gegevens verwerkt.
- De code. Als het account 2FA heeft, verschijnt er een pagina 'Verifieer uw identiteit' waarop u wordt gevraagd op 'Code verzenden' te klikken en vervolgens de zescijferige code in te voeren. De code wordt direct naar de server verzonden.
- De uitgang. De pagina leidt je door naar de echte website van EA. Ultimate Teamweb-app op ea.com. Accounts zonder 2FA slaan stap drie over. Het bereiken van de officiële website betekent niet dat de voorafgaande aanmelding rechtmatig was.
Het bemachtigen van een geldige 2FA-code kan aanvallers in staat stellen een aanmelding te voltooien voordat de code verloopt. Dit schakelt 2FA niet uit, maar het kan hen wel de mogelijkheid bieden om de controle voor een specifieke aanmelding te omzeilen.
Het traceren van de herkomst van de slachtoffers.
De pagina registreert waar elke bezoeker vandaan komt en stuurt die "verkeersbron" samen met de ingevoerde gegevens naar de server. Het herkent Facebook Messenger, Meta's Audience Network, Instagram en TikTok, via trackingparameters in de link en via Facebook en TikTok-advertentieklik-ID's (fbclid, ttclidAl het overige is gelabeld als "direct" of "onbekend".
De kit biedt ook ingebouwde ondersteuning voor Umami webanalyse. Of deze functie is ingeschakeld, hangt af van een apart configuratiebestand dat niet in onze gegevens is vastgelegd. In de standaardmodus bepalen de antwoorden van de server of de volgende stappen van een bezoeker (wachtwoord, code verzenden, succes) in de statistieken worden weergegeven. De pagina waarop slachtoffers hun beveiligingscode invoeren, wordt niet meegeteld in de paginaweergaven. De instellingen kunnen ook worden gewijzigd naar een modus die elke pagina meetelt.
Deze functies bieden beheerders gezamenlijk een manier om verkeer afkomstig van sociale platforms te volgen. Ze tonen aan dat de pagina is ontworpen om deze bronnen te verwerken, maar bewijzen niet dat er daadwerkelijk advertenties op deze platforms zijn weergegeven.
Vermomd als een "intern hulpmiddel"
- De HTML-code verzoekt zoekmachines om de pagina niet te indexeren, archiveren of als voorbeeld weer te geven, met de opmerking: "Privétool voor het team - niet indexeren of archiveren."
- De “ Privacy De pagina's "Beleid" en "Gebruiksvoorwaarden" beschrijven een "authenticatieportaal" voor "intern gebruik door geautoriseerd personeel".
- De kit heeft twee schakelaars. Met de ene wordt de Prime Gaming-landingspagina uitgeschakeld, waardoor dezelfde code in plaats daarvan een simpele nep-EA-aanmeldingspagina zou tonen. Met de andere schakelaar kan worden gekozen tussen het doorsturen van slachtoffers naar de echte EA-website en het tonen van de pagina "Aangemeld voor wekelijkse FC 27-beloningen". In de versie die wij analyseerden, waren zowel de Prime Gaming-lokpagina als de doorverwijzing naar EA ingeschakeld.
Waarom het de moeite waard is om je EA-account te stelen
Een EA-account is meer dan alleen een inlogaccount. Je kunt er een FC mee beheren. Ultimate Teamclub met virtuele munten en verhandelbare spelers, toegang tot gekochte games en opgeslagen betaalmethoden. Het verliezen van toegang kan jarenlange aankopen en voortgang in gevaar brengen.
Aanvallers kunnen een gehackt account ook gebruiken om zich voor te doen als jou en je gamingcontacten ertoe te verleiden informatie te delen of op frauduleuze links te klikken.

Veiliger. Schoner. Surfen zonder advertenties.
Hoe blijf ik veilig
- Begin op de website van EA. Typ ea.com in je browser en navigeer vanaf daar. Controleer voordat je je EA-wachtwoord of beveiligingscode invoert of de inlogpagina zich op ea.com of een legitiem subdomein bevindt, zoals accounts.ea.com .
- Controleer de adresbalk. Een pagina die er precies hetzelfde uitziet als de inlogpagina van EA is niet van EA als het adres iets is als fc27-prime[.]shop.
- Houd beveiligingscodes privé. Voer een EA-verificatiecode alleen in op de officiële EA-aanmeldpagina voor een account dat u zelf hebt aangemaakt.
- Wees voorzichtig met gratis pakketten, munten en beloningen in advertenties en berichten. Een gesponsord bericht is geen garantie dat een aanbieding echt is.
- Gebruik een wachtwoordmanager. Deze biedt doorgaans niet aan om uw EA-wachtwoord automatisch in te vullen op een ongerelateerd domein, wat kan helpen om een nepwebsite te herkennen.
Heeft u uw gegevens al ingevoerd?
- Ga direct naar ea.com en wijzig onmiddellijk je wachtwoord, zelfs als je geen 2FA-code hebt ingevoerd.
- Controleer uw beveiligingsinstellingen en vertrouwde apparaten, verwijder onbekende apparaten en controleer of er wijzigingen zijn aangebracht in uw e-mailadres, gekoppelde accounts en aankopen.
- Houd tweefactorauthenticatie (2FA) ingeschakeld. Wijzig alle wachtwoorden die u elders hergebruikt, met name voor uw e-mailaccount.
- Als je onbekende gekoppelde accounts ziet, bent buitengesloten of er content ontbreekt, volg dan de instructies van EA voor accountherstel en neem contact op met de EA-helpdesk.
Hoe Malwarebytes helpt
Malwarebytes Browser Guard blokkeert phishing- en frauduleuze websites voordat de pagina geladen kan worden. Als je twijfelt over een website, link of beloningsaanbieding, kun je Malwarebytes Scam Guard vragen om deze eerst te controleren.
Indicatoren van compromittering
Domeinen
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →