O Google lançou atualizações para o Chrome O navegador corrige diversas vulnerabilidades de alta gravidade.
A atualização inclui correções para duas vulnerabilidades críticas que podem ser exploradas para a execução remota de código simplesmente ao acessar um site malicioso.
O canal estável foi atualizado para 148.0.7778.178/179 para Windows / Mac e 148.0.7778.178 para Linux, que será implementado nas próximas semanas.
Como atualizar Chrome
Se você não quiser esperar que a atualização chegue até você, é fácil fazer a atualização manualmente.
A maneira mais fácil de atualizar é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando para trás se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e acesse Configurações > Sobre Chrome . Se houver uma atualização disponível, Chrome O download começará. Reinicie. Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
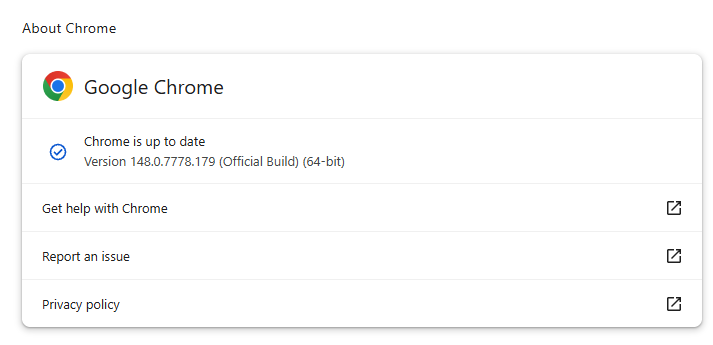
Você também pode encontrar instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
A atualização inclui correções para duas vulnerabilidades críticas:
CVE-2026-9111: Uma vulnerabilidade do tipo “use-after-free” no WebRTC permitia que um invasor remoto executasse código arbitrário no Linux por meio de uma página HTML maliciosa. “Use-after-free” é uma classe de vulnerabilidade causada pelo uso incorreto da memória dinâmica durante a execução de um programa. Se, após liberar um bloco de memória, um programa não limpar o ponteiro para essa memória, um invasor pode aproveitar o erro para manipular o programa.
Portanto, se um invasor conseguir induzir um usuário do Linux a abrir um arquivo HTML malicioso ou a acessar um site especialmente criado para esse fim, ele poderá comprometer o dispositivo.
CVE-2026-9110 : Implementação inadequada na interface do usuário em Windows permitiu que um atacante remoto, que havia comprometido o processo de renderização, realizasse falsificação da interface do usuário por meio de uma página HTML criada especificamente para esse fim.
Na prática, isso significava que, se um invasor já tivesse assumido o controle do mecanismo de renderização interno do navegador, ele poderia induzir o navegador a exibir uma janela ou caixa de diálogo falsa que parecesse real. Essa janela falsa poderia, por exemplo, dar a impressão de que você estava digitando sua senha em um site confiável, mesmo que, na verdade, você estivesse fornecendo-a ao invasor.
Para quem esperava que esta atualização incluísse uma correção para a falha “Browser Fetch”, que vazou acidentalmente, a notícia será uma decepção: isso não aconteceu.
Para quem ainda não está a par do assunto, desde que foi relatada há 46 meses, a vulnerabilidade “Browser Fetch” permaneceu desconhecida, exceto para os desenvolvedores do Chromium. Em 20 de maio de 2026, ela foi publicada no sistema de rastreamento de bugs do Chromium. A pesquisadora que inicialmente relatou a vulnerabilidade presumiuque ela tivesse finalmente sido corrigida. Pouco tempo depois, ela descobriu que a vulnerabilidade continuava sem correção. Embora o Google tenha removido a publicação, ela continua disponível em sites de arquivo, juntamente com o código de exploração.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .