O Google lançou atualizações para o Chrome navegador, corrigindo diversas vulnerabilidades de alta gravidade.
A atualização inclui correções para 74 vulnerabilidades, incluindo uma que está sendo explorada ativamente na rede.
O canal estável foi atualizado para 149.0.7827.102/.103 para Windows / Mac e 149.0.7827.102 para Linux, que será implementado nas próximas semanas.
Como atualizar Chrome
Se você não quiser esperar que a atualização chegue até você, é fácil fazer a atualização manualmente.
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando sem atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e acesse Configurações > Sobre Chrome . Se houver uma atualização disponível, Chrome O download começará automaticamente. Reinicie. Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
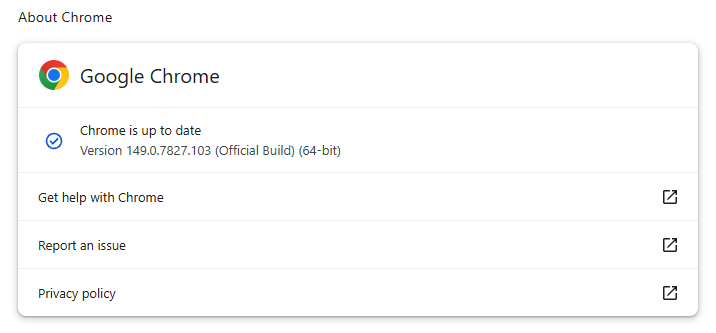
Você também pode encontrar instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
A vulnerabilidade que, segundo o Google, está sendo explorada na prática é identificada como CVE-2026-11645.
O Google descreve-o como:
“Leitura e gravação fora dos limites no V8 no Google” Chrome A versão anterior a 149.0.7827.103 permitia que um atacante remoto executasse código arbitrário dentro de um sandbox por meio de uma página HTML manipulada.
Isso significa que essa falha foi encontrada em Chrome motor V8 de — a parte de Chrome (e outros navegadores baseados no Chromium) que executam JavaScript.
Essa falha permite que um programa leia ou grave fora dos limites da memória que deveria utilizar, possibilitando que invasores manipulem outras áreas da memória alocadas para funções mais críticas. Os invasores podem conseguir inserir código malicioso na memória e induzir o sistema a executá-lo.
Nesse caso, a vulnerabilidade poderia ser acionada quando o V8 processasse conteúdo HTML especialmente criado para esse fim, como um site malicioso.
A expressão “dentro de uma sandbox” significa que o código malicioso seria executado em um ambiente restrito e isolado, em vez de diretamente em todo o seu computador. O código de um invasor fica restrito ao navegador, o que reduz o impacto em comparação com um código executado fora da sandbox. No entanto, os invasores costumam combinar várias vulnerabilidades para causar danos mais graves. Portanto, a expressão é um limite de segurança, e não uma garantia de que a falha seja inofensiva.
A atualização também inclui alguns novos recursos, como a possibilidade de assinar formulários em PDF sem precisar usar uma extensão.
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →