Se alguma vez houve um momento em que os usuários perceberam o quanto o software que vêm usando está cheio de falhas, é agora. No mês passado, a Microsoft lançou sua maior atualização de “Patch Tuesday” de todos os tempos. E ontem, no último dia de junho, o Google publicou uma atualização que incluiu nada menos que 382 correções de segurança.
O canal estável foi atualizado para 150.0.7871.46/.47 para Windows e Mac , 150.0.7871.46 para Linux e 150.0.7871.63 para Android . A atualização será liberada gradualmente nos próximos dias e semanas.
Como atualizar Chrome
Se você não quiser esperar que a atualização chegue até você, é fácil fazer a atualização manualmente.
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando sem atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e acesse Configurações > Sobre Chrome . Se houver uma atualização disponível, Chrome O download começará automaticamente. Reinicie. Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
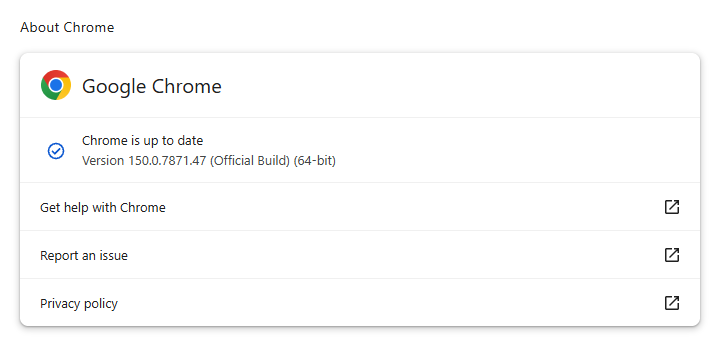
Você pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
Entre as 382 correções de segurança, 358 foram identificadas pela própria Google, sendo que 15 delas foram classificadas como “Críticas”. A Google as classifica como “Críticas” porque elas poderiam permitir que um invasor executasse código arbitrário fora da sandbox do navegador, o que as coloca no nível mais alto de sua escala de classificação. Portanto, é tranquilizador que a Google tenha identificado essas falhas antes de qualquer outra pessoa. Afinal, aparentemente nem todos os caçadores de bugs acreditam na divulgação responsável.
O Google utiliza ferramentas internas de sanitização de código e técnicas de fuzzing para identificar essas vulnerabilidades. Provavelmente, o fato de a empresa constar na lista das que têm permissão para utilizar plataformas avançadas de IA para auxiliar na identificação dessas vulnerabilidades também contribui para isso.
Destaca-se uma vulnerabilidade classificada como “Alta”. Trata-se de uma falha registrada como CVE-2026-13789. A descrição oficial é:
“Usar após liberar na GPU no Google” Chrome A versão anterior a 150.0.7871.47 permitia que um atacante remoto que tivesse comprometido o processo de renderização pudesse potencialmente escapar do sandbox por meio de uma página HTML manipulada.
Vulnerabilidades que permitem que um invasor escape da sandbox — o que significa que podem afetar todo o dispositivo — são valiosas se for possível combiná-las com outras. A sandbox do navegador é um ambiente restrito e isolado que tem como objetivo conter qualquer atividade maliciosa dentro do navegador, em vez de diretamente em todo o computador. Portanto, escapar da sandbox é perigoso porque pode ajudar os invasores a passar de “algo ruim aconteceu dentro do navegador” para “algo ruim pode afetar o sistema como um todo”.
“Use-after-free” é uma classe de vulnerabilidade causada pelo uso incorreto da memória dinâmica durante a execução de um programa. Se, após liberar um local de memória, um programa não limpar o ponteiro que aponta para essa memória, um invasor pode se aproveitar desse erro para causar uma falha no programa ou fazê-lo executar código que não deveria ser executado.
Em cromo/ Chrome Na arquitetura gráfica, o termo GPU geralmente se refere ao processo dedicado da GPU que lida com renderização acelerada por hardware, composição, WebGL, decodificação de vídeo e operações gráficas relacionadas.
Por meio de uma página HTML especialmente criada significa que ela poderia explorar o dispositivo da vítima por meio de um site malicioso, um e-mail em HTML ou um documento HTML incorporado.
Então, mais uma vez, atualize assim que puder. Usuários de outros navegadores baseados no Chromium, fiquem atentos à próxima atualização.
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →