

O Google lançou atualizações para o Chrome navegador e o sistema operacional ChromeOS.
Em 6 de outubro, o Google lançou uma atualização do canal estável para desktop . Esta é a atualização mais importante para usuários de desktop, pois traz Chrome para a versão 155.0.8059.39 para Linux e versões 154.0.8037.39/.40 para Windows e Mac . A atualização inclui 247 correções de segurança, incluindo quatro classificadas como Críticas.
No mesmo dia, o Google lançou a versão 155.0.8059.39 para Android , para uma pequena porcentagem de usuários. Pode ser que ainda não esteja disponível para todos na Google Play, mas fique de olho. O Google afirma que ela inclui melhorias de estabilidade e desempenho.
Como atualizar Chrome
A opção mais fácil é permitir Chrome atualizado automaticamente. Mas você pode acabar ficando para trás nas atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão que impeça a atualização.
Se você não quiser esperar que a atualização chegue até você, atualizar manualmente é fácil. Abra " Sobre o Google Chrome em Chrome Configurações ou menu Ajuda. Chrome O sistema verificará se há atualizações. Se houver alguma disponível, clique em Reiniciar para aplicá-la.
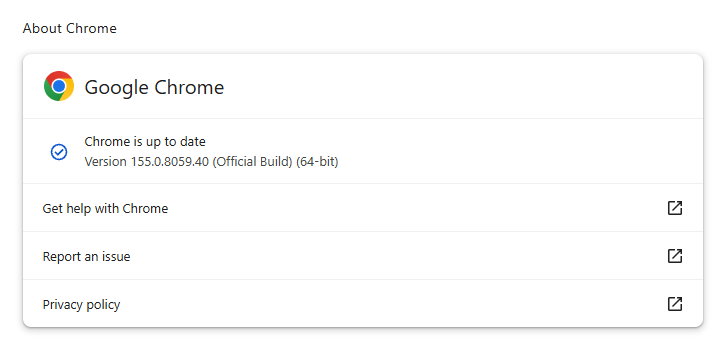
Você pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo em nosso guia: Como atualizar Chrome em qualquer sistema operacional .
Como atualizar o ChromeOS
Você pode atualizar o sistema operacional do seu Chromebook seguindo estes passos:
- Conecte-se à internet. Seu Chromebook Verifica automaticamente se há atualizações e faz downloads quando se conecta.
- No canto inferior direito, ao lado da data, encontre a notificação "Atualizar dispositivo".
- Para concluir a atualização, reinicie o seu Chromebook .
Detalhes técnicos
Nas vulnerabilidades corrigidas, encontramos três que provavelmente são falhas de alto impacto.
CVE-2026-106197 : Esta é uma vulnerabilidade de uso após liberação (use-after-free) no módulo Browser, classificada como crítica. É uma candidata de alta prioridade devido à sua localização na funcionalidade do navegador, e não em um recurso especializado. A exploração permitiria que um atacante remoto executasse código arbitrário fora do ambiente de segurança (sandbox) por meio de uma página HTML manipulada.
Uma vulnerabilidade de uso após liberação ocorre quando um programa tenta acessar um endereço de memória depois que ele já foi liberado. Isso pode causar travamentos ou, em alguns casos, permitir que um invasor execute seu próprio código.
Chrome Vulnerabilidades que permitem a execução remota de código fora do ambiente isolado do navegador são particularmente valiosas para os atacantes, pois podem transformar uma visita a um site malicioso ou comprometido em código executado diretamente no sistema operacional subjacente, muitas vezes sem a necessidade de etapas adicionais de exploração.
CVE-2026-106358 : Outra vulnerabilidade de uso após liberação (use-after-free), desta vez no módulo Navigation, também classificada como crítica. O Navigation é fundamental para a navegação comum, tornando esta falha potencialmente amplamente exposta caso páginas ou redirecionamentos controlados por atacantes consigam acessar o caminho vulnerável. Além disso, oferece a um atacante remoto a opção de executar código arbitrário fora do sandbox por meio de uma página HTML manipulada.
CVE-2026-106240 : Uma vulnerabilidade de confusão de tipos no V8. Chrome O mecanismo JavaScript do [nome da plataforma] é classificado como de alta vulnerabilidade, mas oferece a um atacante remoto, após exploração bem-sucedida, a possibilidade de executar código arbitrário dentro do ambiente isolado (sandbox) por meio de uma página HTML manipulada. Além disso, uma falha no mecanismo JavaScript é sempre um alvo plausível para ataques realizados por meio de conteúdo web malicioso.
Impedir que as ameaças causem qualquer dano.
Browser Guard Malwarebytes Browser Guard páginas de phishing e sites maliciosos automaticamente. É gratuito e se instala com um clique. Adicione-o ao seu navegador →








