Nos dias 13 e 14 de outubro, o Google lançou diversas atualizações Chrome .
A maioria dos usuários está em Chrome Canal estável. A atualização para desktop traz Chrome para as versões 155.0.8059.79/.80 para Windows e Mac e 155.0.8059.79 para Linux . A atualização inclui 37 correções de segurança, incluindo sete classificadas como Críticas.
No mesmo dia, o Google lançou a versão 155.0.8059.79 para Android . Ela pode ainda não estar disponível para todos na Google Play, mas fique atento. O Google afirma que ela também inclui melhorias de estabilidade e desempenho.
As atualizações serão implementadas nos próximos dias e semanas.
Como atualizar Chrome
A opção mais fácil é permitir Chrome atualizado automaticamente. Mas você pode acabar ficando para trás nas atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão que impeça a atualização.
Se você não quiser esperar que a atualização chegue até você, atualizar manualmente é fácil. Abra " Sobre o Google Chrome em Chrome Configurações ou menu Ajuda. Chrome O sistema verificará se há atualizações. Se houver alguma disponível, clique em Reiniciar para aplicá-la.
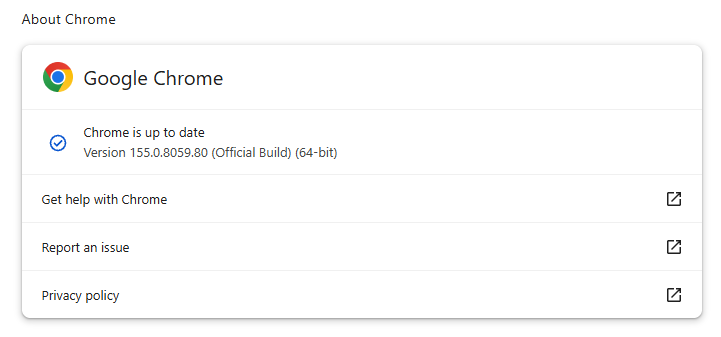
Você pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo em nosso guia: Como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
Algumas das correções de segurança merecem uma análise mais detalhada.
Proteção para dispositivos móveis , em qualquer lugar, a qualquer hora.
A primeira vulnerabilidade é rastreada como CVE-2026-110152 , um estouro de buffer no ANGLE do Google. Chrome sobre Android Isso poderia permitir que um atacante remoto executasse código arbitrário fora do ambiente isolado (sandbox) por meio de uma página HTML manipulada.
ÂNGULO é Chrome camada de tradução gráfica do sistema. Um estouro de buffer ocorre quando um programa coloca mais dados em uma área da memória do que ela pode armazenar, sobrescrevendo dados na memória adjacente. Um atacante pode explorar essa vulnerabilidade para fazer com que o processo vulnerável execute código malicioso.
Chrome Vulnerabilidades que permitem a execução remota de código fora do ambiente isolado do navegador são particularmente valiosas para os atacantes, pois podem transformar uma visita a um site malicioso ou comprometido em código executado diretamente no sistema operacional subjacente, muitas vezes sem a necessidade de etapas adicionais de exploração.
Em seguida, identifiquei duas vulnerabilidades de uso após liberação (use-after-free) no componente PDF. A CVE-2026-110136 , classificada como Crítica, poderia permitir que um atacante remoto executasse código arbitrário fora do ambiente de teste (sandbox) por meio de uma página HTML manipulada. A CVE-2026-110147 , classificada como Alta, poderia permitir que um atacante executasse código arbitrário dentro do ambiente de teste (sandbox) por meio de uma página HTML manipulada.
Uma vulnerabilidade de uso após liberação ocorre quando um programa tenta acessar um endereço de memória depois que ele já foi liberado. Isso pode causar travamentos ou, em alguns casos, permitir que um invasor execute seu próprio código.
"Dentro da sandbox" significa que o código malicioso seria executado em um ambiente restrito e isolado, projetado para limitar o acesso ao restante do seu dispositivo. Isso limita o que o invasor pode fazer, pois o restringe ao navegador, reduzindo o impacto em comparação com o código executado fora da sandbox. No entanto, os invasores frequentemente combinam várias vulnerabilidades para escapar da sandbox e obter uma violação de segurança mais grave. Portanto, a expressão descreve uma importante limitação de segurança, mas não significa que a vulnerabilidade seja inofensiva.
Impedir que as ameaças causem qualquer dano.
Browser Guard Malwarebytes Browser Guard páginas de phishing e sites maliciosos automaticamente. É gratuito e se instala com um clique. Adicione-o ao seu navegador →