Acredita-se que um grupo de cibercriminosos chamado DarkSpectre esteja por trás de três campanhas disseminadas por extensões maliciosas de navegador: ShadyPanda, GhostPoster e Zoom Stealer.
Escrevemos sobre a campanha ShadyPanda em dezembro de 2025, alertando os usuários que extensões que funcionavam normalmente há anos de repente se tornaram maliciosas. Após uma atualização maliciosa, essas extensões passaram a rastrear o comportamento de navegação e executar códigos maliciosos dentro do navegador.
Também em dezembro, pesquisadores descobriram uma nova campanha, GhostPoster, e identificaram 17 extensões comprometidas do Firefox. Descobriu-se que a campanha ocultava código JavaScript dentro do logotipo de imagem de extensões maliciosas do Firefox com mais de 50.000 downloads, permitindo que os invasores monitorassem a atividade do navegador e instalassem um backdoor.
A utilização de código malicioso em imagens é uma técnica chamada esteganografia . Extensões anteriores do GhostPoster ocultavam código de carregamento JavaScript dentro de ícones PNG, como o logo.png, para extensões do Firefox como "Free". VPN "Para sempre", usando um marcador (por exemplo, três sinais de igual) nos bytes brutos para separar os dados da imagem da carga útil.
As variantes mais recentes passaram a incorporar cargas em imagens arbitrárias dentro do pacote de extensões, decodificando-as e descriptografando-as em tempo de execução. Isso torna o código malicioso muito mais difícil de ser detectado pelos pesquisadores.
Com base nessa pesquisa, outros pesquisadores encontraram mais 17 extensões associadas ao mesmo grupo, além do conjunto original do Firefox. Elas foram baixadas mais de 840.000 vezes no total, com algumas permanecendo ativas por até cinco anos.
GhostPoster teve como alvo inicial a Microsoft. Edge usuários e posteriormente expandido para Chrome e o Firefox, à medida que os atacantes construíam sua infraestrutura. Os atacantes publicaram as extensões nas lojas virtuais de cada navegador como ferramentas aparentemente úteis, com nomes como "Google Translate no Clique Direito" e "Bloqueador de Anúncios". Ultimate ,” “Traduzir texto selecionado com o Google,” “ Instagram Downloader” e “YouTube Download "
As extensões podem ver sites visitados, consultas de pesquisa e comportamento de compra, permitindo que invasores criem perfis detalhados dos hábitos e interesses dos usuários.
Combinada com outro código malicioso, essa visibilidade pode ser estendida para roubo de credenciais, sequestro de sessão ou ataques direcionados a fluxos de trabalho bancários online, mesmo que esses não sejam o objetivo principal atualmente.
Como se manter seguro
Embora sempre aconselhemos as pessoas a instalar extensões apenas de lojas virtuais oficiais, este caso prova mais uma vez que nem todas as extensões disponíveis nessas lojas são seguras. Dito isso, o risco envolvido na instalação de uma extensão fora da loja virtual é ainda maior.
As extensões listadas na loja virtual passam por umprocesso de revisãoantes de serem aprovadas. Esse processo, que combina verificações automáticas e manuais, avalia a segurança da extensão, a conformidade com as políticas e a experiência geral do usuário. O objetivo é proteger os usuários contra golpes, malware e outras atividades maliciosas.
A Mozilla e a Microsoft removeram os complementos identificados de suas lojas, e o Google confirmou a remoção da mesma. Chrome Loja virtual. No entanto, as extensões já instaladas permanecem ativas em Chrome e Edge até que os usuários os desinstalem manualmente. Quando a Mozilla bloqueia um complemento, ele também é desativado, o que impede sua interação com o Firefox e o acesso ao seu navegador e aos seus dados.
Se você suspeita que possa ter instalado uma dessas extensões, Windows Os usuários podem executar um Malwarebytes Realizar uma varredura profunda com os navegadores fechados.
- No Malwarebytes Painel de controle clique nos três pontos empilhados para selecionar o Advanced Digitalizar opção.
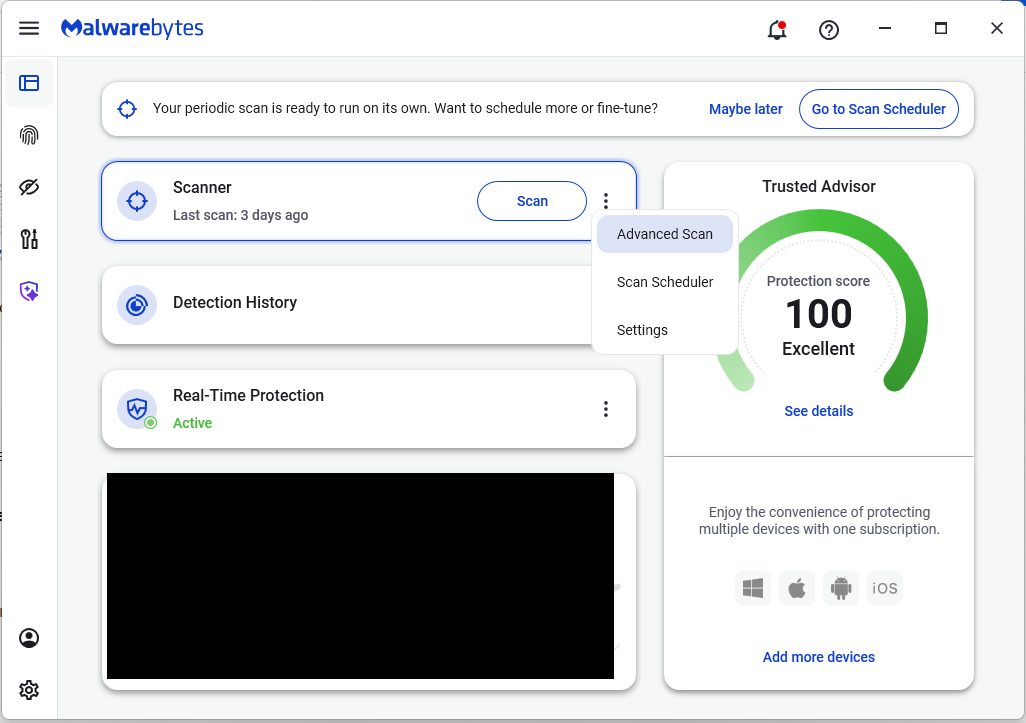
- Na guia Verificação Advanced , selecione Verificação Profunda . Observe que essa verificação utiliza mais recursos do sistema do que o normal.
- Após a verificação, remova todos os itens encontrados e reabra o(s) seu(s) navegador(es).
Verificação manual:
Estes são os nomes das 17 extensões adicionais que foram descobertas:
- Bloqueador de anúncios
- Bloqueador de anúncios Ultimate
- Amazon Histórico de preços
- Realçador de cores
- Converta tudo
- Cursor legal
- Reprodutor flutuante – Modo PiP
- Captura de tela de página inteira
- Google Tradutor no clique direito
- Instagram Baixador
- Tradução com uma tecla
- Captura de tela da página
- Feed RSS
- Salvar imagem no Pinterest com o botão direito do mouse
- Traduzir texto selecionado com o Google
- Traduzir texto selecionado com o botão direito do mouse
- YouTube Download
Observação: pode haver extensões com os mesmos nomes que não são maliciosas.
Vamos ser sinceros, uma janela anônima tem suas limitações.
Invasões de dados, comércio ilegal na dark web, fraudes com cartões de crédito. Malwarebytes Identity Theft Protection monitora tudo isso, alerta você rapidamente e inclui seguro contra roubo de identidade.