

Um pesquisador publicou o “Zombie ZIP”, uma maneira simples de alterar a primeira parte (cabeçalho) de um arquivo ZIP para que ele afirme falsamente que seu conteúdo está descompactado, quando na verdade está compactado.
Muitos produtos antivírus confiam nesse cabeçalho e nunca descompactam ou inspecionam adequadamente a carga útil real. Em testes realizados cerca de uma semana após a divulgação, cerca de 60 dos 63 pacotes antivírus mais comuns não conseguiram detectar o malware oculto dessa forma — aproximadamente 95% dos mecanismos deixaram o malware passar.
O Zombie ZIP é essencialmente um método para criar um arquivo ZIP malformado que pode burlar a detecção da maioria dos antivírus. No entanto, a técnica tem uma grande desvantagem: o arquivo ZIP malformado requer um programa específico para abri-lo corretamente. Qualquer utilitário de arquivamento comum, como o instalador padrão, consegue fazer isso. Windows O extrator 7-zip, o WinRAR e outros também sinalizarão o arquivo como malformado.
A vulnerabilidade está registrada como CVE-2026-0866, embora vários pesquisadores de segurança cibernética questionem se ela deveria ser classificada como uma vulnerabilidade ou se deveria receber um código CVE. O fato de exigir um carregador personalizado torna quase impossível que esse método infecte um sistema que ainda não tenha sido comprometido.
Isso ainda permite que as soluções antimalware detectem tanto o carregador personalizado quanto qualquer malware conhecido, uma vez que a carga útil seja devidamente descompactada. Em outras palavras, a contornagem afeta apenas a inspeção inicial do arquivo ZIP, e não a execução propriamente dita do malware já conhecido.
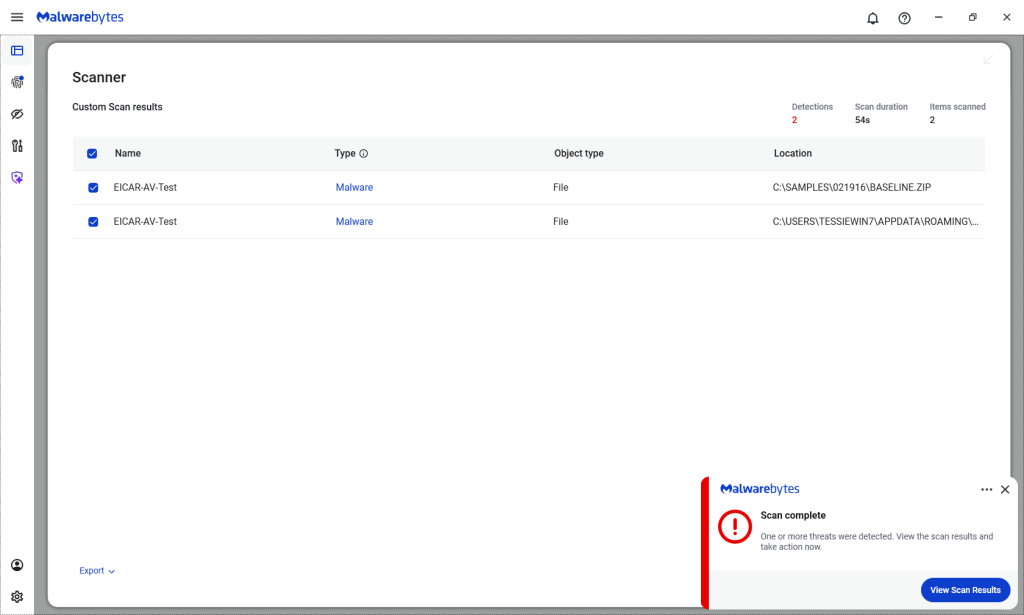
Os produtos Malwarebytes / ThreatDown detectaram ambos os arquivos, aliás.
Detalhes técnicos
Na página deles no GitHub (atualmente bloqueada por Malwarebytes Browser Guard Devido a um padrão de risco, os pesquisadores explicam como funciona o método Zombie ZIP.
Ao alterar o arquivo compressiontype para 0 (STORED), as ferramentas que tentam ler o arquivo presumem que o conteúdo do arquivo está simplesmente armazenado dentro do arquivo ZIP e não está compactado.
“Os mecanismos antivírus verificam o campo ‘Método ZIP’. Quando
Method=0 (STORED), eles analisam os dados como bytes brutos não compactados. Mas, na verdade, os dados estão compactados com DEFLATE — portanto, o scanner detecta ruído compactado e não encontra nenhuma assinatura.O CRC é definido como a soma de verificação da carga útil não compactada, criando uma discrepância adicional que faz com que as ferramentas de extração padrão (7-Zip, unzip, WinRAR) apresentem erros ou extraiam arquivos corrompidos.
No entanto, um carregador desenvolvido especificamente para esse fim, que ignora o método declarado e descompacta como DEFLATE, recupera a carga útil perfeitamente.
A vulnerabilidade consiste na evasão de scanners: os controles de segurança indicam que “não há malware presente”, embora haja malware e este seja facilmente recuperável por ferramentas de ataque.
O pesquisador de segurança Didier Stevens publicado um método para examinar com segurança o conteúdo de um arquivo ZIP “zombie” com formato incorreto. Uma maneira de detectar a manipulação é comparando os campos do cabeçalho do ZIP compressedsize e uncompressedsize. Se forem diferentes, isso significa que o arquivo ZIP não está, na verdade, ARMAZENADO, mas sim compactado.
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .









