O Google lançou uma atualização de segurança para Chrome que corrige 18 vulnerabilidades, incluindo quatro classificadas como críticas. Não há indicação de que qualquer uma dessas falhas corrigidas esteja sendo explorada ativamente em ataques reais.
O canal estável foi atualizado para 149.0.7827.196/197 para Windows e Mac e 149.0.7827.196 para Linux. A atualização será distribuída ao longo dos próximos dias e semanas. Chrome para Android Também foi atualizado recentemente para a versão 149.0.7827.197.
Como atualizar Chrome
Se você não quiser esperar que a atualização chegue até você, é fácil fazer a atualização manualmente.
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas você pode acabar ficando sem atualizações se nunca fechar o navegador ou se algo der errado, como uma extensão impedindo a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e acesse Configurações > Sobre Chrome . Se houver uma atualização disponível, Chrome O download começará automaticamente. Reinicie. Chrome Para concluir a atualização, você estará protegido contra essas vulnerabilidades.
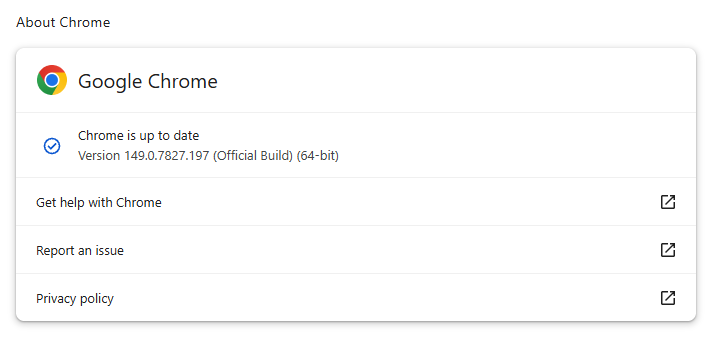
Você pode encontrar uma explicação do sistema de numeração de versões e também instruções passo a passo em nosso guia sobre como atualizar Chrome em qualquer sistema operacional .
Detalhes técnicos
Vamos examinar as duas vulnerabilidades críticas do WebGL. O WebGL, abreviação de Web Graphics Library, é uma tecnologia de navegador que permite que sites exibam gráficos interativos em 2D e 3D.
Começaremos com a única vulnerabilidade que não foi descoberta pelo Google. Trata-se de uma vulnerabilidade de uso após liberação (use-after-free) no WebGL, rastreada como CVE-2026-13028 , que poderia permitir que um atacante escapasse. Chrome O ambiente de teste do navegador usa uma página HTML especialmente criada para isso.
“Use-after-free” é uma categoria de vulnerabilidade causada pelo uso incorreto da memória dinâmica durante a execução de um programa. Se, após liberar um local de memória, um programa não limpar o ponteiro que aponta para essa memória, um invasor pode se aproveitar desse erro para travar o programa ou fazê-lo executar código que não deveria ser executado.
A sandbox do navegador é um ambiente restrito e isolado, destinado a conter qualquer atividade maliciosa dentro do navegador, em vez de diretamente em todo o seu computador. Portanto, uma fuga da sandbox é perigosa, pois pode ajudar os invasores a passar de “algo ruim aconteceu dentro do navegador” para “algo ruim pode afetar o sistema como um todo”.
A outra vulnerabilidade crítica do WebGL é a CVE-2026-13032. Trata-se também de uma falha do tipo “use-after-free” que poderia permitir que um invasor remoto escapasse da sandbox por meio de uma página HTML especialmente criada.
Mesmo sem comprovação de exploração em ambiente real dessas CVEs, Chrome O sistema teve diversas vulnerabilidades zero-day exploradas este ano, o que demonstra claramente o investimento dos atacantes em ataques baseados na web. Por exemplo, a vulnerabilidade CVE-2026-2441 , que recebeu uma atualização separada , permitia que atacantes executassem código dentro de um arquivo. Chrome a sandbox do navegador por meio de uma página web maliciosa. Combinada com qualquer uma das falhas do WebGL discutidas acima, essa vulnerabilidade poderia ter ajudado os atacantes a burlar as proteções do navegador. Juntas, essas vulnerabilidades poderiam potencialmente ter permitido que os atacantes assumissem o controle de todo o sistema.
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →