Pesquisadores da Hudson Rock descobriram que cibercriminosos invadiram a conta verificada do HBO Max no Reddit e a usaram para veicular 108 anúncios maliciosos em um período de aproximadamente 48 horas.
Os anúncios usaram a conta corporativa confiável da HBO Max para promover ferramentas de IA falsas, software para desenvolvedores e utilitários do macOS, baixando a guarda das vítimas em potencial.
Alguns anúncios direcionavam os usuários para sites convincentes que imitavam a HBO e alegavam oferecer um aplicativo nativo da HBO Max para macOS ou um download promocional. Mas, em vez de fornecer um instalador, os sites instruíam os visitantes a abrir o Terminal em seus computadores. Mac ou, em Windows , a caixa de diálogo Executar ou o PowerShell, e cole um comando.
Essa é a característica principal de uma técnica de engenharia social em crescimento, conhecida como ClickFix .
Os ataques ClickFix disfarçam instruções maliciosas como uma etapa técnica rotineira, como corrigir um erro, preencher um CAPTCHA, verificar se você é humano ou instalar um software. Uma página da web pode copiar silenciosamente um comando para a área de transferência e, em seguida, guiar a vítima para colar e executar esse comando, infectando assim o próprio dispositivo.
Pesquisadores da ADAMnetworks apelidaram a operação por trás dos anúncios da HBO Max de "PasteSwitch". Sua infraestrutura parece adaptar a próxima etapa ao dispositivo do visitante e à isca utilizada.
Os payloads observados no macOS incluíam programas de roubo de informações como o MacSync e o AMOS , projetados para roubar credenciais e perfis de navegadores, dados do Telegram, notas do Apple Notes, senhas salvas e frases de recuperação de carteiras de criptomoedas.
Windows Os usuários podem acabar infectados pelo programa Amatera, um ladrão de informações que opera na memória. A operação também foi associada a sequestradores de área de transferência de criptomoedas, que monitoram endereços de carteira copiados e os substituem por um endereço controlado pelo atacante antes do envio da transação.
Como se manter seguro
Os administradores do Reddit pausaram os anúncios e abriram uma investigação de segurança após receberem relatos, mas é importante permanecer vigilante. Segundo relatos , o ClickFix foi responsável por mais da metade de toda a atividade de carregadores de malware em 2025.
Um dos motivos do seu sucesso é que as campanhas continuam a adicionar novos métodos para enganar os utilizadores e diferentes comandos para evitar a deteção.
Usuários do macOS Tahoe 26.4 ou posterior podem receber um aviso ao colar texto no Terminal , mas ele não aparece para todos, então você não deve confiar apenas nisso.
Malwarebytes pode fornecer proteção adicional em várias etapas de um ataque ClickFix. Browser Guard avisa quando um site tenta copiar algo para a sua área de transferência, a proteção web bloqueia sites maliciosos conhecidos e a proteção em tempo real pode detectar malware distribuído pela campanha.
Com o ClickFix se alastrando descontroladamente e inventando novos métodos o tempo todo, é importante estar atento, cauteloso e protegido:
- Tenha cautela ao usar anúncios. Uma conta verificada não garante que um anúncio seja seguro. Visite o site oficial da empresa diretamente em vez de baixar softwares por meio de anúncios.
- Vá com calma. Não se apresse em seguir instruções em uma página da web ou em um aviso, especialmente se for solicitado que você execute comandos em seu dispositivo ou copie e cole código. Os invasores podem usar contagens regressivas, contadores de usuários ou outras táticas de pressão para fazê-lo agir rapidamente.
- Não execute comandos de fontes não confiáveis. Nunca execute códigos ou comandos copiados de sites, e-mails, anúncios ou mensagens, a menos que você confie na fonte e entenda o que o comando faz. Verifique as instruções na documentação oficial ou entre em contato com a equipe de suporte da empresa.
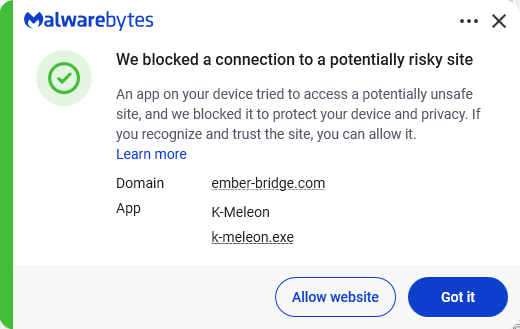
- Proteja seus dispositivos. Use um sistema atualizado e em tempo real solução antimalware Com um componente de proteção web. Malwarebytes bloqueia ember-bridge.com, que faz parte da infraestrutura do PasteSwitch.
- Informe-se sobre as técnicas de ataque em constante evolução.Compreender que os ataques podem vir de vetores inesperados e evoluir ajuda a manter a vigilância. Continue lendo nosso blog!
Desde a denúncia de ameaças até a sua remoção.
Os riscos de segurança cibernética nunca devem se espalhar além de uma manchete. Mantenha as ameaças longe de seus dispositivos fazendo o download Malwarebytes hoje mesmo.