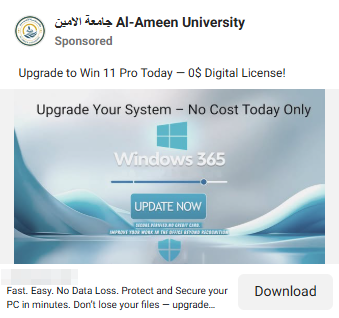
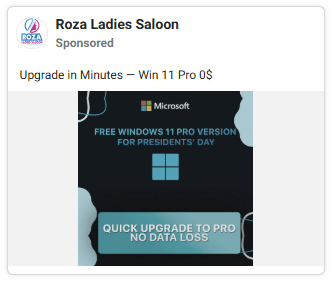
Os atacantes estão executando programas pagos. Facebook anúncios que parecem promoções oficiais da Microsoft, direcionando os usuários para clones quase perfeitos do mesmo. Windows 11. Página de download. Clique em Download agora " e, em vez de um Windows Ao atualizar, você recebe um instalador malicioso — um que rouba silenciosamente senhas salvas, sessões do navegador e dados de carteiras de criptomoedas.
“Só queria atualizar” Windows ”
O ataque começa com algo completamente comum: um Facebook O anúncio tem um aspecto profissional, utiliza a marca Microsoft e promove o que parece ser a versão mais recente. Windows Atualização 11. Se você estava querendo manter seu PC atualizado, parece um atalho conveniente.
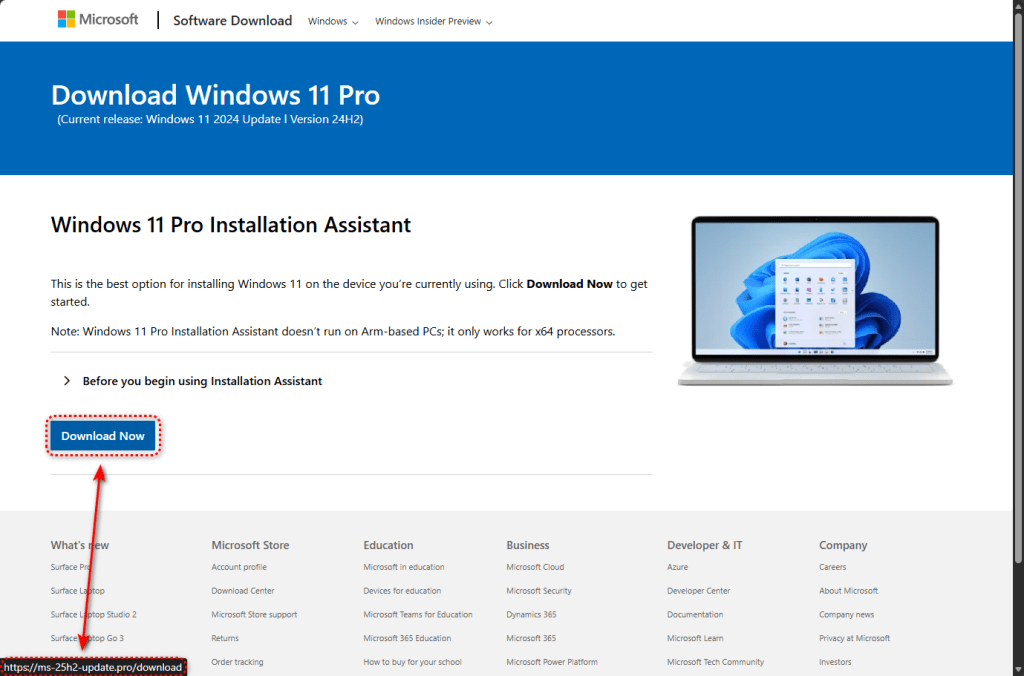
Ao clicar no anúncio, você é direcionado para um site quase idêntico ao site real da Microsoft. Download A página. O logotipo, o layout, as fontes e até mesmo o texto legal no rodapé são copiados. A única diferença óbvia está na barra de endereço. Em vez de microsoft.com, você verá um destes domínios semelhantes:
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
O “25H2” nos nomes de domínio é intencional. Ele imita a convenção de nomenclatura que a Microsoft usa para Windows A versão atual, 24H2, era o assunto do momento quando essa campanha foi lançada, o que fez com que os domínios falsos parecessem plausíveis à primeira vista.
Geofencing: apenas os alvos certos recebem a carga útil
Esta campanha não infecta cegamente todos os que visitam o site.
Antes de distribuir o malware, a página falsa verifica quem você é. Se você se conectar a partir de um endereço IP de data center — frequentemente usado por pesquisadores de segurança e scanners automatizados —, será redirecionado para google.com. O site parece inofensivo.
Apenas visitantes que parecem ser usuários domésticos ou comerciais regulares recebem o arquivo malicioso.
Essa técnica, conhecida como geofencing combinada com detecção sandbox, foi o que permitiu que essa campanha fosse executada por tanto tempo sem ser detectada e interrompida por sistemas automatizados. A infraestrutura é configurada para evitar análises de segurança automatizadas.
Quando um usuário selecionado clica em Download agora" , o site aciona um Facebook O evento "Lead" do pixel é o mesmo método de rastreamento que anunciantes legítimos usam para medir conversões. Os atacantes monitoram quais vítimas caem na armadilha e otimizam seus gastos com anúncios em tempo real.
Um “instalador” de 75 MB servido diretamente do GitHub
Se você passar nas verificações, o site baixa um arquivo chamado ms-update32.exe . Com 75 MB, parece legítimo. Windows instalador.
O arquivo está hospedado no GitHub, uma plataforma confiável usada por milhões de desenvolvedores. Isso significa que o download é feito por HTTPS com um certificado de segurança válido. Como ele vem de um domínio confiável, os navegadores não o sinalizam automaticamente como suspeito.
O instalador foi criado usando o Inno Setup, uma ferramenta legítima frequentemente utilizada de forma indevida por autores de malware, pois cria pacotes de instalação com aparência profissional.
O que acontece quando você o executa
Antes de fazer qualquer coisa prejudicial, o instalador verifica se está sendo observado. Ele procura ambientes de máquinas virtuais, softwares de depuração e ferramentas de análise. Se encontrar algum deles, ele para. Essa é a mesma lógica de evasão que permite que ele passe por muitas sandboxes de segurança automatizadas — esses sistemas são executados dentro de máquinas virtuais por padrão.
Na máquina de um usuário real, o instalador prossegue com a extração e a implantação de seus componentes.
O componente mais significativo é um aplicativo completo baseado em Electron instalado para C:\Users\<USER>\AppData\Roaming\LunarApplication\O Electron é uma estrutura legítima utilizada por aplicativos como o Slack e o Visual Studio Code. Isso o torna um disfarce útil.
A escolha do nome não é acidental. “Lunar” é uma marca associada a ferramentas de criptomoeda, e o aplicativo vem com bibliotecas Node.js projetadas especificamente para criar arquivos ZIP — sugerindo que ele coleta dados, os empacota e os envia. Os alvos prováveis incluem arquivos de carteiras de criptomoedas, frases-semente, armazenamentos de credenciais de navegadores e cookies de sessão.
Ao mesmo tempo, dois scripts PowerShell ofuscados com nomes de arquivo aleatórios são gravados na pasta %TEMP% e executados com uma linha de comando que desabilita deliberadamente o acesso remoto. Windows proteções de assinatura de script:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Escondido no registro, cobrindo seus rastros
Para sobreviver a reinicializações, o malware grava um grande bloco binário no Windows registro em: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
O caminho de registro TIP (Text Input Processor) é legítimo. Windows componente, o que torna menos provável que levante suspeitas.
A telemetria também mostra um comportamento consistente com injeção de processos. O malware cria Windows O malware injeta código em processos em estado suspenso e retoma a execução. Isso permite que o código malicioso seja executado sob a identidade de um processo legítimo, reduzindo a chance de detecção.
Uma vez estabelecida a execução, o instalador exclui os arquivos temporários para reduzir seus vestígios forenses. Ele também pode iniciar operações de desligamento ou reinicialização do sistema, potencialmente para interferir na análise.
O malware utiliza várias técnicas de criptografia e ofuscação, incluindo RC4, HC-128, codificação XOR e hash FNV para resolução de API. Esses métodos tornam a análise estática mais difícil.
O Facebook ângulo dos anúncios
O uso de pago Facebook Anúncios para distribuição de malware merecem atenção. Não se trata de um e-mail de phishing que cai na pasta de spam, nem de um resultado malicioso oculto em uma página de busca. São anúncios pagos. Facebook Anúncios exibidos junto a publicações de amigos e familiares.
Os atacantes executaram duas campanhas publicitárias paralelas, cada uma direcionando para domínios de phishing diferentes. Cada campanha usava seu próprio Facebook ID do pixel e parâmetros de rastreamento. Se um domínio ou conta de anúncios for desativado, o outro poderá continuar em funcionamento.
O uso de dois domínios paralelos e duas campanhas publicitárias separadas sugere que os operadores têm redundância incorporada — se um domínio for retirado do ar ou uma conta publicitária for suspensa, a outra continua funcionando.
O que fazer se você acredita ter sido afetado
Esta campanha é tecnicamente impecável e operacionalmente eficiente. A infraestrutura demonstra conhecimento das técnicas comuns de pesquisa de segurança e sandbox. Eles entendem como as pessoas baixam softwares e fizeram escolhas criteriosas. Facebook A publicidade é o seu vetor de distribuição precisamente porque atinge usuários reais em um contexto de alta confiança.
Lembrar: Windows As atualizações vêm de Windows Atualize as configurações do sistema — não por meio de um site e nunca por meio de um anúncio em redes sociais. A Microsoft não faz publicidade. Windows atualizações sobre Facebook .
E uma dica profissional: Malwarebytes teria detectado e bloqueado a carga útil identificada e a infraestrutura associada.
Se você baixou e executou um arquivo de qualquer um desses sites, considere o sistema comprometido e aja rapidamente.
- Não faça login em nenhuma conta desse computador até que ele tenha sido verificado e limpo.
- Execute imediatamente uma verificação completa com Malwarebytes .
- Altere as senhas de contas importantes, como e-mail, bancos e redes sociais, em um dispositivo diferente e limpo.
- Se você usa carteiras de criptomoedas nessa máquina, transfira os fundos para uma nova carteira com uma nova frase-semente gerada em um dispositivo limpo.
- Considere alertar seu banco e ativar o monitoramento de fraudes se alguma credencial financeira estiver armazenada ou acessível nesse dispositivo.
Para equipes de TI e segurança:
- Bloqueie os domínios de phishing no DNS e no proxy da web
- Alerta sobre a execução do PowerShell com
-ExecutionPolicy Unrestrictedem contextos não administrativos - Procure o diretório LunarApplication e randomizado
.yiz.ps1/.unx.ps1arquivos em%TEMP%
Indicadores de Compromisso (IOCs)
Hash do arquivo (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domínios
- ms-25h2-download[.]pro
- ms-25h2-update[.]pro
- ms25h2-download[.]pro
- ms25h2-update[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL de entrega da carga útil)
Artefatos do sistema de arquivos
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Registro
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (dados binários grandes — persistência)
Facebook infraestrutura de publicidade
- ID do pixel: 1483936789828513
- ID do pixel: 955896793066177
- ID da campanha: 52530946232510
- ID da campanha: 6984509026382