Criminosos cibernéticos estão abusando da infraestrutura da Adobe de uma LinkedIn Campanha de phishing que rouba senhas e redireciona as vítimas para sites legítimos. LinkedIn local posteriormente.
O e-mail de phishing se disfarça de uma consulta comercial, projetada para parecer que veio de... LinkedIn e inclui um anexo de “contrato” falso. Mas contém vários sinais de alerta:
- O nome do remetente, o endereço de e-mail e a assinatura do e-mail não correspondem
- A empresa remetente existe, mas não nos EUA
- O nome do remetente existe, mas não nessa empresa
- O anexo possui uma dupla extensão de arquivo:
pdf.html
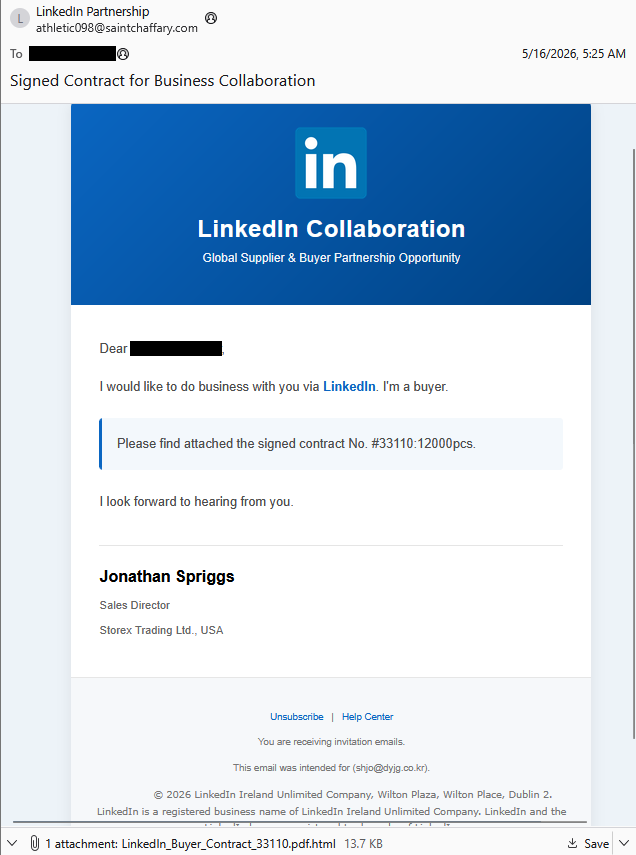
“Gostaria de fazer negócios com você pelo LinkedIn . Sou um comprador.”
Em anexo, segue o contrato assinado nº 33110: 12.000 unidades.
Espero seu contato. “

É fraude ou é legítimo? O Scam Guard sabe.
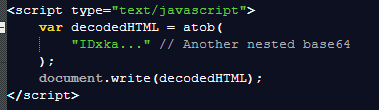
Extensões duplas de arquivo são frequentemente usadas para induzir os destinatários a acreditar que um arquivo é algo diferente do que realmente é. O arquivo HTML anexado está altamente ofuscado. Basicamente, trata-se de um código JavaScript de uma única linha.
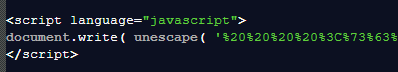
O script utiliza dois métodos comuns de ofuscação: codificação de URL e Base64. O script está dividido em duas seções codificadas em Base64.
Ao abrir o anexo, você encontrará um formulário de login simples.
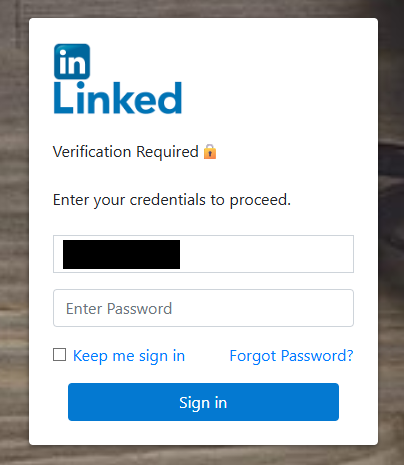
O endereço de e-mail do alvo está codificado de forma fixa, e não é possível alterá-lo ou removê-lo. Talvez porque alguns pesquisadores não tenham escrúpulos em inundar o canal de recepção com credenciais falsas.
Mas é ao identificar o canal de recepção que a coisa fica interessante. A análise de rede revela esta URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Este domínio pertence à Adobe e está associado à plataforma de testes A/B Adobe Target. No entanto, a campanha não está utilizando o Adobe Target para receber as credenciais obtidas por phishing. Em vez disso, os invasores estão se aproveitando do Adobe Target como um ponto de redirecionamento ou de manipulação no fluxo de phishing. Provavelmente, para rastrear as vítimas que caíram no e-mail de phishing.
No final, ele redireciona o usuário para o site legítimo business.linkedin.com para dissipar qualquer suspeita que o alvo ainda possa ter.
Após desofuscar os scripts, descobrimos o destino das credenciais enviadas:

No fim das contas, mesmo com todo esse nível de ofuscação, o método é bastante rudimentar e simples:
ENVIAR para: http://a1263367.xsph.ru/taam/Ln.php
Com dados:
- AA = endereço de e-mail predefinido
- BB = qualquer que seja a senha digitada pelo usuário
O arquivo PHP hospedado em um .ru O domínio lida com o redirecionamento para LinkedIn , fazendo a vítima pensar que acabou de efetuar o login com sucesso.
Como se manter seguro
A boa notícia: uma vez que você saiba o que procurar, esses ataques são muito mais fáceis de identificar e bloquear. A má notícia: eles são baratos, escaláveis e provavelmente continuarão circulando.
Então, da próxima vez que um “PDF” pedir sua senha no navegador, pare um pouco e pense no que pode estar por trás disso.
Além de evitar anexos não solicitados, aqui estão algumas maneiras de se manter seguro:
- Acesse suas contas apenas por meio de aplicativos oficiais ou digitando o endereço do site oficial diretamente no seu navegador.
- Verifique cuidadosamente as extensões dos arquivos. Mesmo que um arquivo pareça ser um PDF, ele pode não ser.
- Habilitea autenticação multifatorialpara suas contas críticas.
- Use umasolução antimalwareatualizada e em tempo real com um módulo de proteção da web.
Dica: Malwarebytes Scam Guard reconheceu este e-mail como uma fraude.
Os golpistas não precisam invadir seu computador. Basta você clicar uma vez.
A Proteção Theft Identity Malwarebytes detecta atividades suspeitas antes que se tornem um problema.