Um novo golpe está visando pessoas que publicam Chrome extensões.
O golpe se apresenta como uma “solicitação de remoção de direitos autorais” com aparência oficial, alegando que sua extensão está prestes a ser removida do site. Chrome Loja virtual e que você tem 48 horas para recorrer.
Parece até personalizado. Depois que você insere o ID da sua extensão para “verificá-la”, a página exibe o nome e o ícone reais da sua extensão. Mas tudo isso faz parte de um ataque de phishing criado para roubar seu nome de usuário e sua senha do Google.
Se os invasores conseguirem acessar uma conta de desenvolvedor, eles poderão assumir o controle da extensão, acessar recursos de desenvolvedor ou, potencialmente, enviar atualizações maliciosas aos usuários.
O que está realmente acontecendo
Se você publicou um Chrome Se você estiver usando uma extensão, poderá se deparar com uma página que se parece com um aviso oficial do Google, alertando que sua extensão está sendo removida por violação de direitos autorais.
A página solicita que você insira o ID da sua extensão e, em seguida, exibe os detalhes reais da sua extensão, juntamente com um número de reclamação e um relógio de contagem regressiva. Ela pressiona você a fazer login com o Google para registrar um recurso antes que o tempo acabe.
Nada disso é verdade. A página não é administrada pelo Google. A notificação, o prazo e a contagem regressiva são falsos. O objetivo é induzi-lo a inserir seu nome de usuário e senha do Google em uma janela de login falsa controlada pelo golpista.
A regra mais importante a lembrar : avisos genuínos sobre a sua extensão aparecem no seu Chrome Painel de controle do desenvolvedor da loja virtual, não em um site de terceiros.
Por que os golpistas querem contas de desenvolvedor
Chrome As extensões têm acesso aos navegadores dos usuários e podem ser atualizadas automaticamente.
Se os invasores conseguirem assumir o controle de uma conta de desenvolvedor, eles poderão modificar uma extensão, acessar recursos de desenvolvedor ou, potencialmente, distribuir atualizações maliciosas aos usuários existentes.
É isso que torna as contas de desenvolvedores alvos tão atraentes e explica por que golpes como esses são tão comuns.
Como funciona o golpe
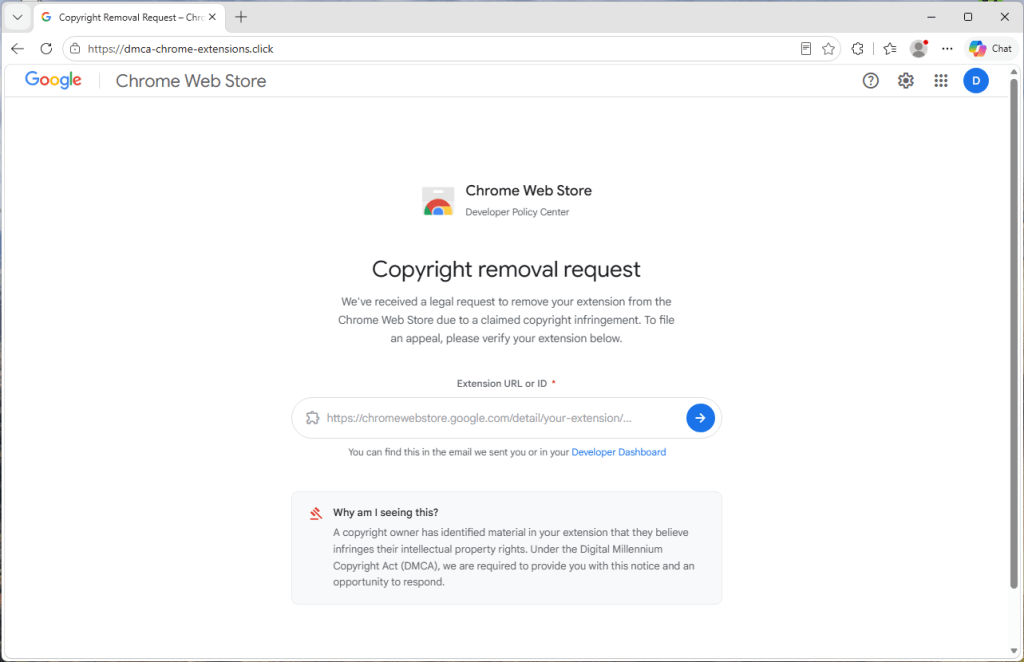
A página está hospedada em um domínio que não tem nenhuma relação com o Google. Na versão que analisamos, o site utilizava o endereço dmca-chrome-extensions[.]click.
Apesar disso, utiliza a marca do Google e se apresenta como uma “ Chrome Centro de Políticas para Desenvolvedores de Lojas Virtuais.”
A página pede primeiro o link ou o ID da sua extensão. Isso parece inofensivo, e é exatamente por isso que funciona.
Ele usa sua própria extensão para parecer convincente
Depois de inserir o ID da sua extensão, a página exibe brevemente a mensagem “Procurando a extensão…” e, em seguida, cria uma notificação de remoção falsa em torno da sua extensão real.
Quando testamos o golpe com Malwarebytes Browser Guard , exibia o nome, o ícone e o nome genuínos da nossa extensão. Chrome Anúncio da loja virtual junto com a reclamação falsa.
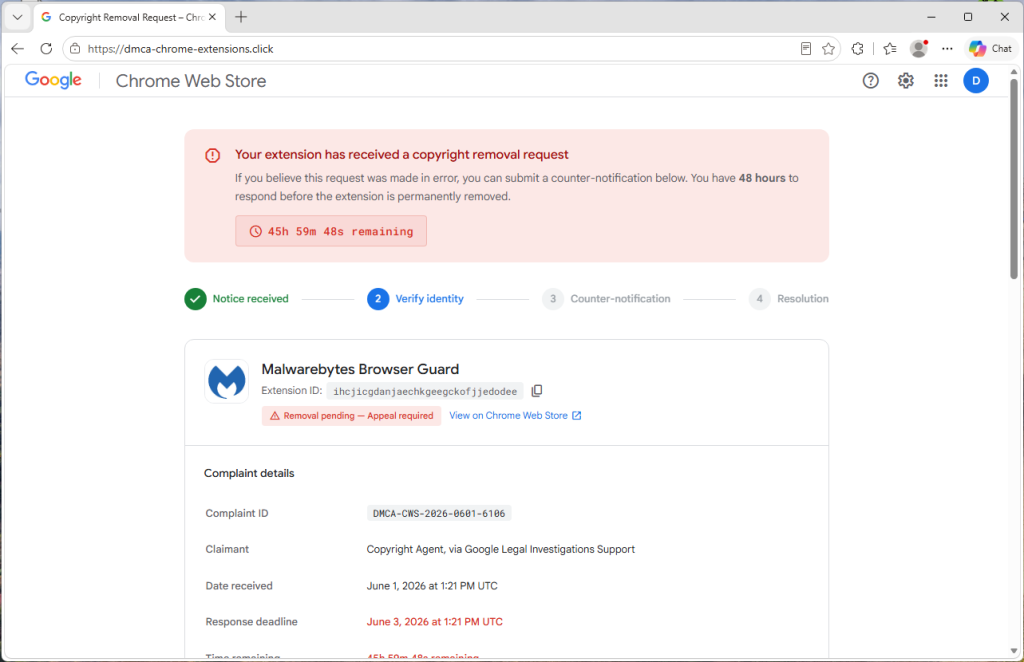
O site está simplesmente extraindo informações publicamente disponíveis da sua extensão. Chrome Página da loja virtual. Qualquer pessoa pode ver essas informações. Os golpistas as usam para fazer com que o anúncio falso pareça legítimo.
O resto é tudo invenção.
O número da reclamação, a “data de recebimento”, o prazo de 48 horas, o cronômetro de contagem regressiva e a linha do tempo dos eventos são gerados pela própria página fraudulenta.
A contagem regressiva serve para te apressar
Uma faixa de aviso vermelha informa que sua extensão será removida permanentemente, a menos que você tome uma atitude em até 48 horas, e um relógio faz a contagem regressiva a cada segundo. Todo o layout direciona você para um único botão: faça login com o Google para “confirmar sua identidade” e apresentar sua contestação.
A urgência tem como objetivo criar pressão para que você reaja antes de ter tempo de verificar a informação.
A janela falsa de login
Ao clicar em “Continuar para a verificação”, aparece uma janela de login do Google com uma barra de título, um cadeado e o endereço exibido accounts.google.com.
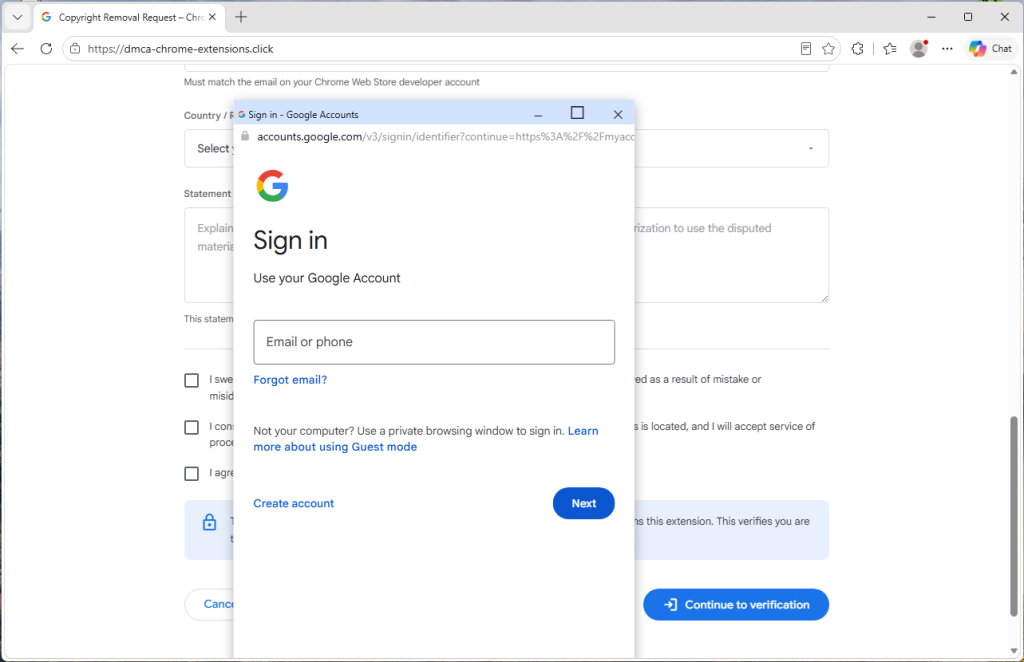
Parece autêntico, mas não é.
A “janela” é, na verdade, parte da própria página da web. O cadeado e o endereço são apenas elementos gráficos criados para se parecerem com uma janela de navegador real.
Os golpistas chegam ao ponto de personalizar a aparência para combinar com o seu sistema operacional, mostrando Mac janelas estilo -no macOS e Windows janelas estilo - Windows dispositivos.
Tudo o que for digitado neste formulário de login falso é enviado diretamente aos golpistas.
Um indício é que a janela não pode sair da página do navegador. Tente arrastá-la até a borda da tela e ela vai parar na borda do navegador. Se você minimizar o navegador, ela também desaparece.
O mais importante é que a barra de endereços real do seu navegador continua exibindo o endereço do site fraudulento, e não o do Google.
Como se manter seguro
A boa notícia é que alguns hábitos simples são suficientes para evitar esse golpe.
- Não confie no link. Se você receber um aviso sobre sua extensão, acesse diretamente as configurações do seu dispositivo. Chrome Verifique o painel de controle do desenvolvedor da loja virtual.
- Desconfie da pressa. Processos políticos legítimos não recorrem a contadores regressivos para forçar uma ação imediata.
- Verifique a barra de endereços. A página de login oficial do Google aparece em accounts.google.com na barra de endereços do seu navegador.
- Teste a janela. Se uma janela de login não puder ser arrastada para fora do navegador ou desaparecer quando o navegador for minimizado, provavelmente é falsa.
- Ative uma proteção de login mais robusta. As chaves de acesso e as chaves de segurança de hardware tornam as senhas roubadas muito menos úteis para os invasores.
- Utilize um software de segurança com proteção contra phishing e web. Nosso Browser Guard , que também faz parte do Malwarebytes Premium pode ajudar a bloquear sites maliciosos e páginas de phishing antes que você insira informações confidenciais.
Esta não é uma página de phishing rudimentar. Ela usa os dados reais da sua extensão, imita a identidade visual do Google e cria uma sensação convincente de urgência.
Se você receber um aviso sobre sua extensão, não clique no link e não tente prever o tempo limite. Acesse diretamente as configurações da sua extensão. Chrome Acesse o painel de controle do desenvolvedor da loja virtual e verifique a solicitação lá.
Em caso de dúvida, feche a aba.
Se você já inseriu seus dados
Aja rapidamente.
- Altere sua senha do Google imediatamente a partir de um dispositivo confiável.
- Saia de todas as sessões ativas nas configurações de segurança da sua conta do Google.
- Verifique os aplicativos e dispositivos conectados para ver se há algo desconhecido.
- Ative a verificação em duas etapas, de preferência usando uma senha de acesso ou uma chave de segurança.
- Verifique o seu Chrome Listagens na loja virtual para alterações, uploads ou novas versões que você não publicou.
Indicadores de Compromisso (IOCs)
Domínio
dmca-chrome-extensions[.]click
Impedir que as ameaças causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu navegador →