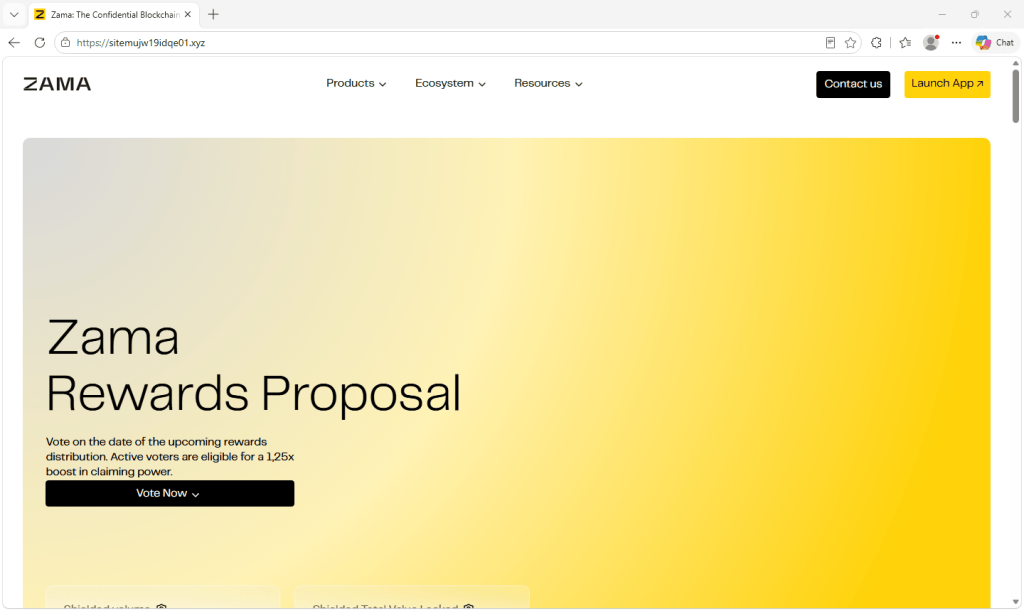
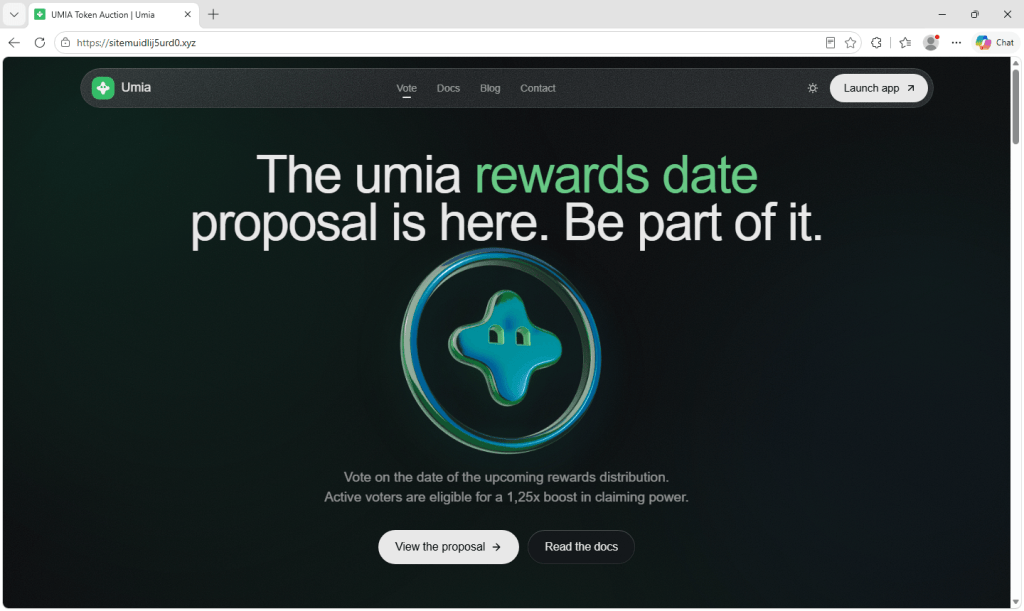
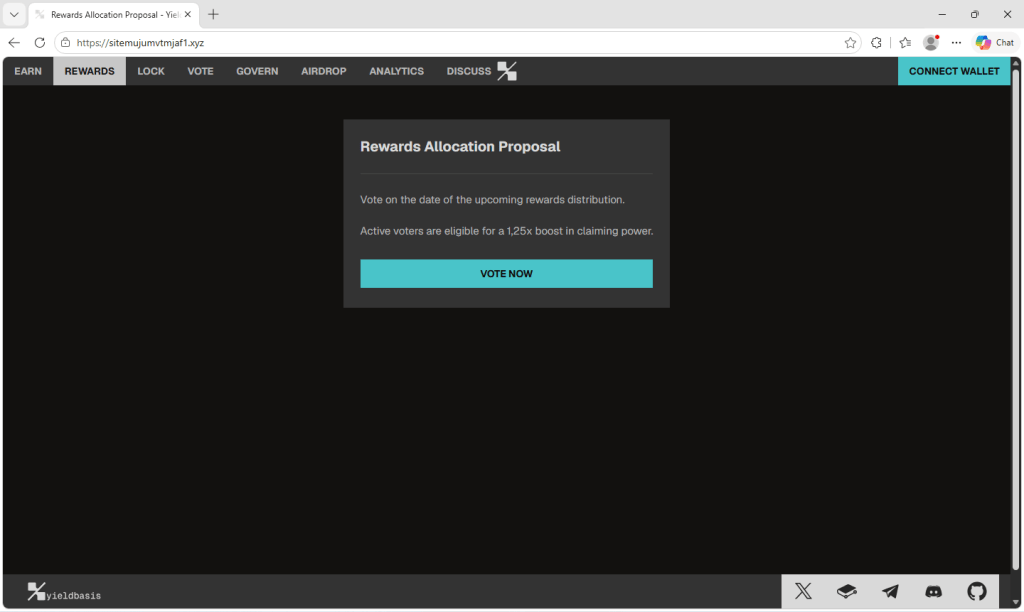
Encontramos 70 sites que se fazem passar por projetos legítimos de criptomoedas e convidam os visitantes a votar na data de uma futura distribuição de recompensas.
As páginas copiam fielmente o visual dos sites reais e, na maioria delas, a oferta é pequena e convincente: vote e, como eleitor ativo, você receberá um bônus de 1,25x quando as recompensas forem pagas.
No entanto, a votação é falsa e clicar no botão "Votar agora" abre uma solicitação de conexão com a carteira. Este é o primeiro passo para solicitações que podem enganar os visitantes e levá-los a autorizar o acesso aos seus tokens.
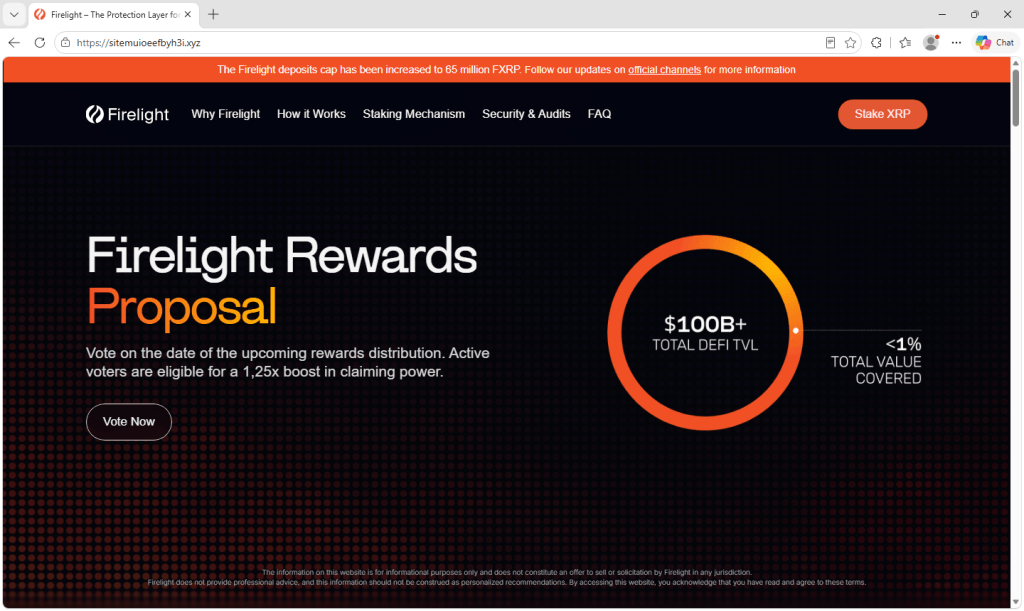
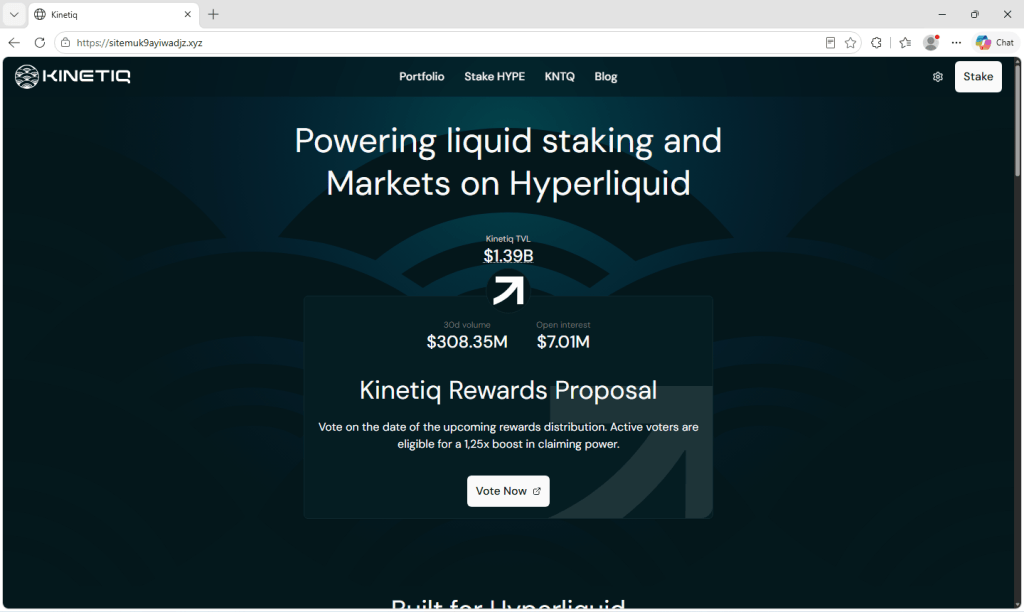
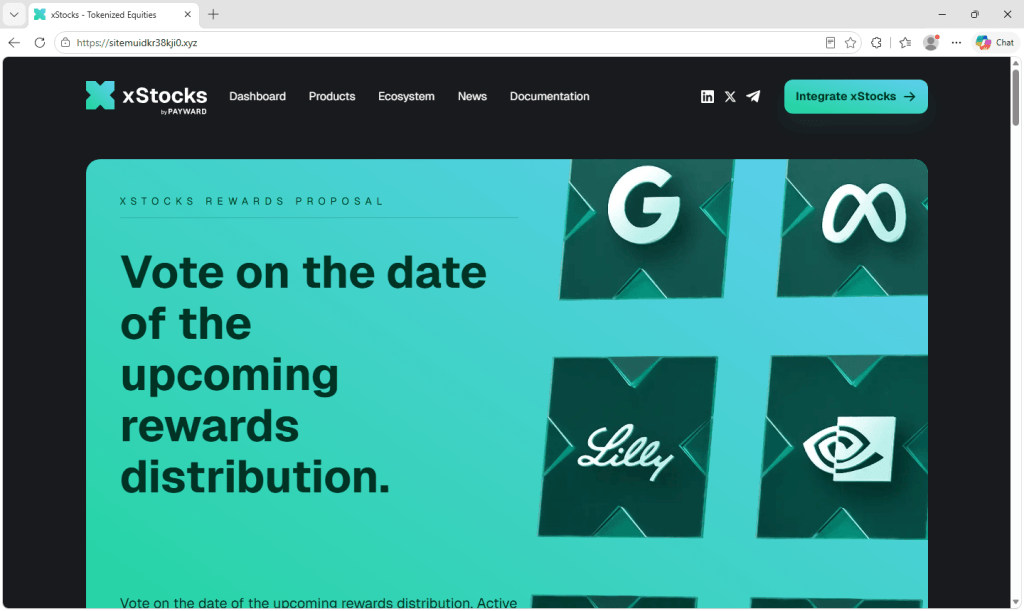
As marcas copiadas incluem xStocks da Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight e plataformas menores como Umia, Keeta e NetNet. Nenhuma dessas páginas tem qualquer vínculo com os projetos que imitam.
Cópias de marcas conhecidas
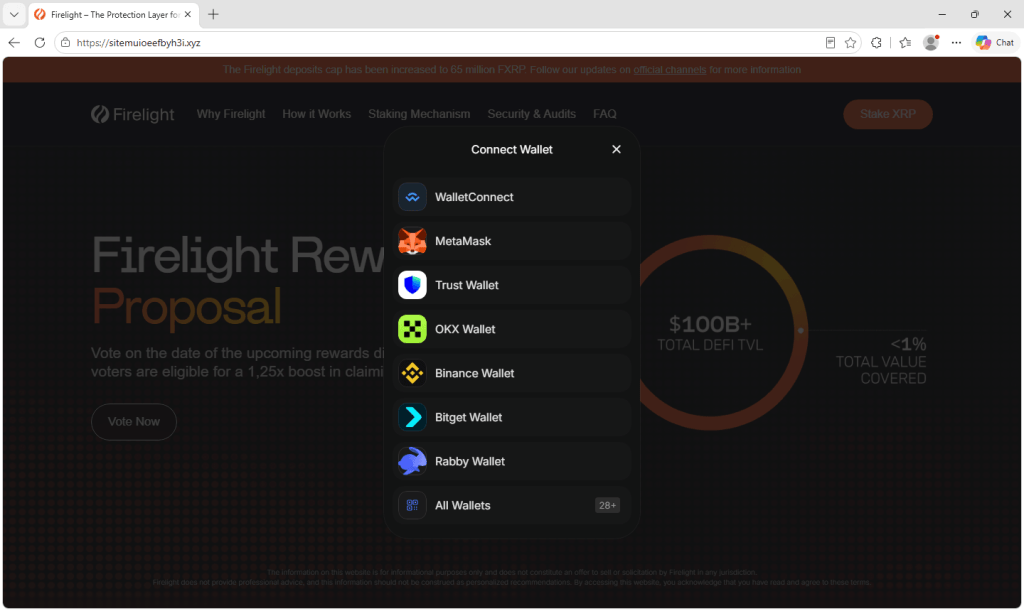
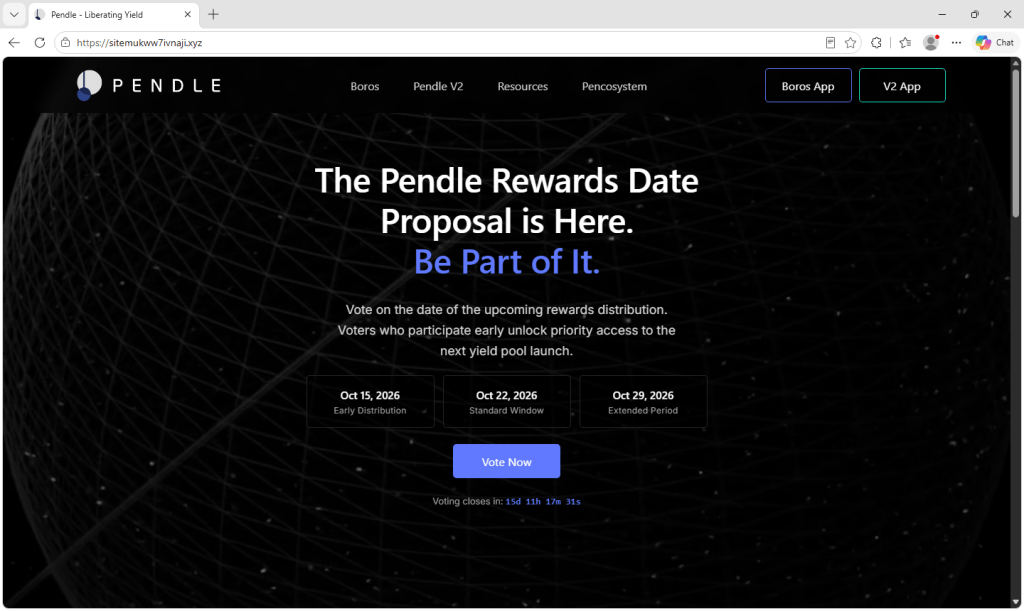
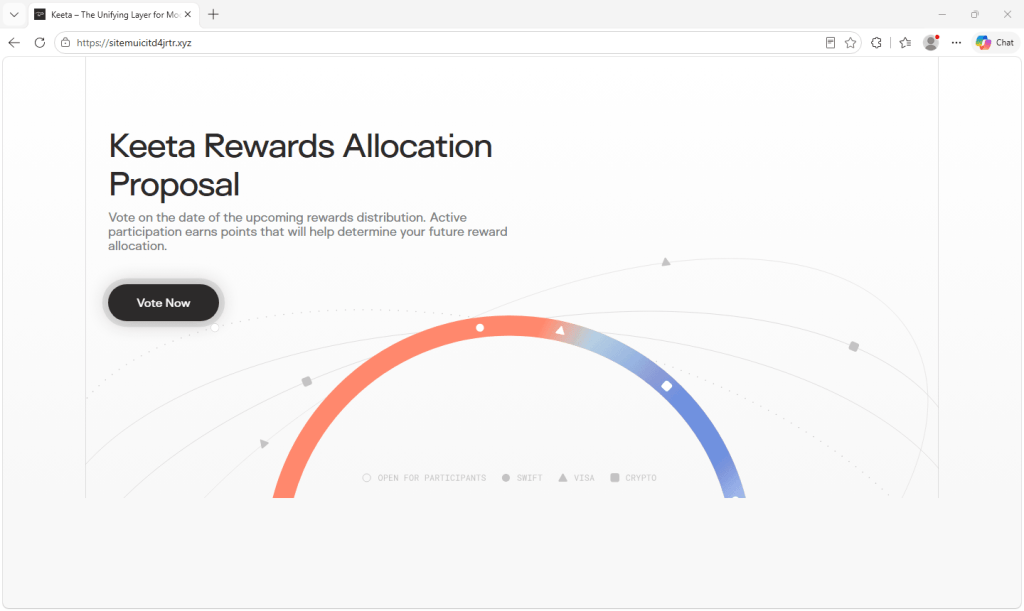
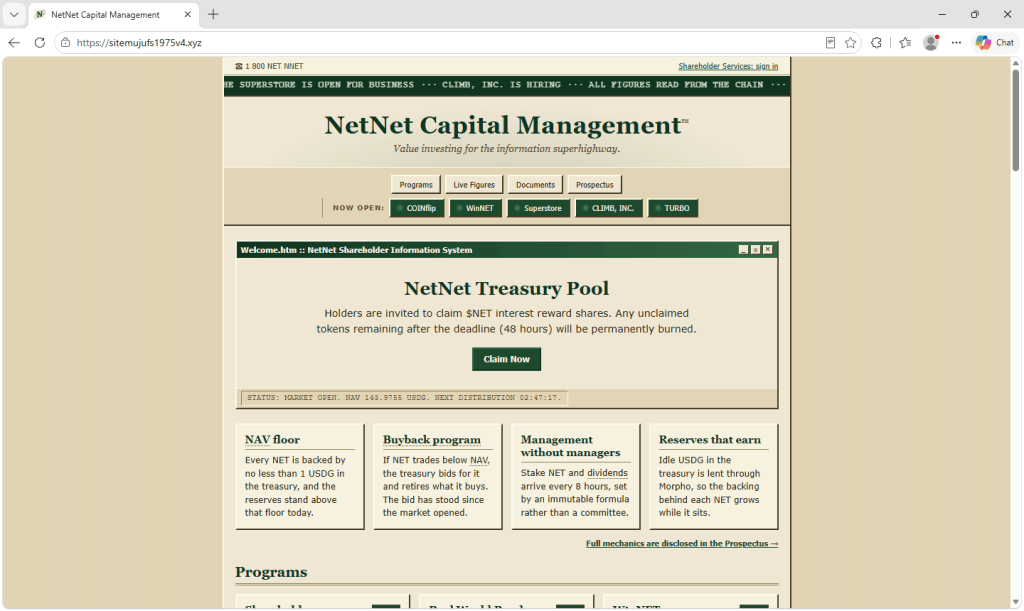
Cada site é uma cópia fiel do projeto ao qual se refere, incluindo o logotipo, os menus e as cores. A cópia do Firelight chega a conter um anúncio real sobre o limite de depósito do protocolo, sugerindo que as páginas foram copiadas dos sites em funcionamento em vez de reconstruídas do zero.
A maioria usa a mesma redação sobre votar na data das recompensas para ganhar um bônus, embora algumas variem a abordagem. O texto da Pendle adiciona datas falsas e uma contagem regressiva para criar urgência, o texto da Keeta promete pontos em vez de um bônus, e o texto da NetNet omite a votação e avisa que os tokens não reclamados serão queimados após 48 horas.
Por que essas marcas?
A escolha dos alvos não parece ser aleatória. Vários dos projetos imitados realizaram lançamentos de tokens, airdrops ou vendas públicas de tokens no último ano. Outros oferecem programas de pontos ou recompensas. Suas comunidades estão acostumadas a ouvir falar sobre recompensas, reivindicações e alocações, e estão preparadas para agir de acordo com elas.
A Zama realizou um leilão público de tokens em janeiro, e seu token começou a ser negociado em fevereiro. A Kinetiq lançou seu token de governança juntamente com um airdrop para os primeiros usuários em novembro de 2025. O leilão de tokens da Umia ocorreu de 29 de agosto a 2 de setembro, há apenas algumas semanas. A Firelight premia com pontos os primeiros depositantes, e a Pendle foi lançada na Robinhood Chain em 4 de setembro.
Uma mensagem sobre recompensas de um desses projetos não soaria estranha para alguém que o acompanha. A estratégia parece ter sido concebida para atrair pessoas que já possuem o token ou que já utilizaram o protocolo, pois são elas que podem esperar uma distribuição e desejar uma fatia maior.
O que acontece quando você clica em votar?
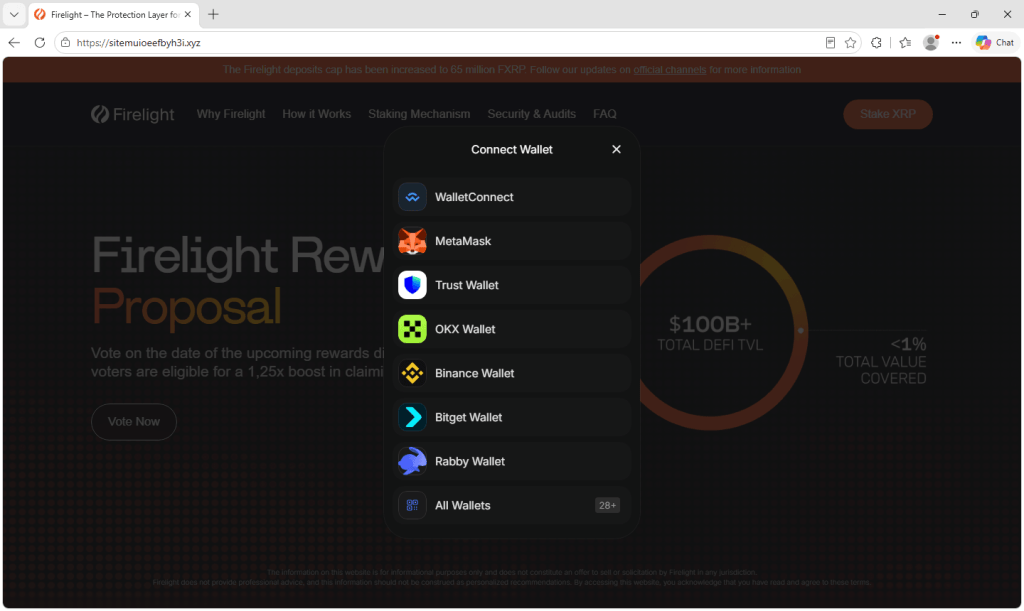
O botão "Votar" não leva a uma votação. Ele abre uma janela do Connect Wallet que é idêntica, independentemente da marca que a página imita. Ela lista WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet e Rabby, além de uma opção para navegar por mais de 28 outras carteiras.
Esta janela se assemelha aos avisos de conexão que as pessoas veem em sites legítimos de criptomoedas, o que pode fazer com que a solicitação pareça rotineira.
Ao conectar uma carteira por conta própria, você compartilha o endereço da carteira, permitindo que o site consulte seus ativos. Nesse momento, você não concede permissão ao site para gastar seus tokens.
O dano geralmente decorre do que o site solicita em seguida. Em golpes que visam drenar carteiras, uma página pode seguir o link com uma solicitação para assinar uma mensagem ou aprovar uma transação, apresentada como confirmação da ação que o visitante pretendia realizar. Uma aprovação ou assinatura maliciosa pode dar ao atacante permissão para movimentar tokens da carteira sem confirmação adicional.
Transações em blockchain geralmente não podem ser revertidas, portanto, fundos roubados são muito difíceis de recuperar.
Sinais de uma única operação
Diversos detalhes sugerem uma operação conjunta ou um kit de phishing. Todos os domínios listados no final deste artigo seguem o mesmo padrão: sitemu seguido por uma sequência de caracteres aparentemente aleatórios, no .xyz domínio de nível superior.
Os mesmos modelos são reutilizados em diversas marcas diferentes, com o texto aparecendo praticamente palavra por palavra, independentemente de a página ser apresentada como Zama, Firelight ou Yield Basis — até mesmo o aumento é escrito como 1,25x , com uma vírgula no lugar do ponto decimal. A janela de conexão da carteira atrás do botão Votar também é idêntica em todas as marcas.
Nomes de domínio aleatórios poupam o operador do trabalho de criar um endereço semelhante e convincente para cada marca, e a perda de um único site representa um custo baixo. Além disso, fazem da barra de endereços um dos indicadores mais evidentes nessas páginas.
Como proteger sua carteira
Verifique qualquer alegação de distribuição de votos ou recompensas através dos canais oficiais do projeto antes de conectar sua carteira. Um logotipo familiar é fácil de copiar.
- Verifique o endereço, não o design. Essas páginas copiam fielmente o conteúdo original, portanto, a marca por si só não garante sua autenticidade. Se o domínio não for o utilizado oficialmente pelo projeto, feche a aba.
- Acesse o projeto diretamente. Se um voto ou recompensa for legítimo, estará no site oficial do projeto ou será anunciado em suas redes sociais. Use um marcador ou digite o endereço você mesmo, em vez de clicar em um link de uma mensagem, anúncio ou resposta.
- Leia atentamente o que sua carteira pede para você assinar. Votar não deve exigir que você aprove o gasto de seus tokens. Se uma solicitação de assinatura ou transação mencionar aprovações, permissões ou transferências, rejeite-a. Carteiras que exibem uma prévia do resultado de uma transação podem ajudar, mas não aprove uma solicitação que você não entenda.
- Tenha cuidado com ofertas, bônus e prazos. Promessas de recompensas extras e avisos de que fichas não reclamadas serão queimadas podem pressioná-lo a agir antes de verificar.
- Mantenha a maior parte dos seus fundos em uma carteira separada. Use uma carteira com um saldo pequeno para sites desconhecidos e mantenha seus investimentos de longo prazo em uma carteira que você não usa para essas conexões.
- Se você já estiver conectado, desconecte-se do site. Se você também assinou uma mensagem ou aprovou uma transação, use o recurso de gerenciamento de aprovações da sua carteira ou um verificador de aprovação de tokens confiável para revisar e revogar permissões suspeitas. Desconectar-se por si só não revoga as aprovações de tokens. Se você suspeitar que sua frase de recuperação ou chave privada foi exposta, transfira os fundos restantes para uma nova carteira criada com uma nova frase de recuperação.
Como Malwarebytes
Malwarebytes Browser Guard pode bloquear sites conhecidos de phishing e golpes antes mesmo de você interagir com eles. Isso é útil em campanhas como esta, onde a página falsa se assemelha muito à verdadeira.
Se você receber um link para uma votação de recompensas, página de reivindicação ou airdrop e tiver dúvidas sobre ele, Malwarebytes Scam Guard pode ajudar a avaliar o link antes de você conectar sua carteira. Verifique também a oferta pelos canais oficiais do projeto.
Indicadores de comprometimento
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz