Golpistas estão encontrando diferentes maneiras de usar dados pessoais expostos em violações de segurança da informação para atrair pessoas para conversas.
Na semana passada , mostramos como um Facebook O anúncio no Marketplace usou o nome do destinatário para tornar a mensagem "Este produto ainda está disponível?" mais convincente.
A que recebemos esta semana foi muito mais simples. Sem links suspeitos. Sem pagamentos em atraso. Sem aviso de que a conta está prestes a ser encerrada. Sem imagens falsas.
Apenas seu nome, seguido de um ponto de interrogação.
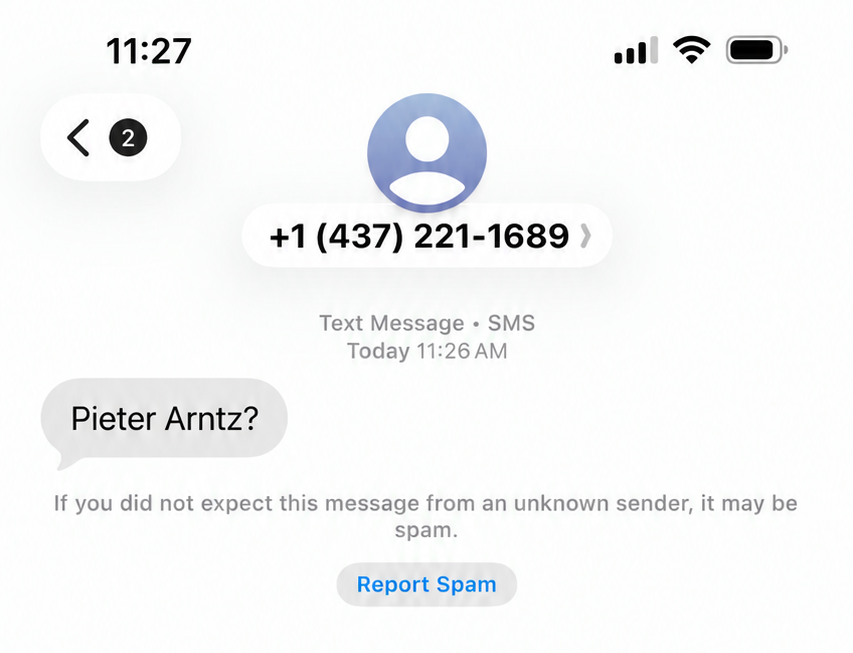
É uma abertura surpreendentemente pequena para o que pode se tornar um problema muito maior. Uma mensagem como essa provoca uma resposta quase automática: "Sim?" Ou talvez: "Quem é?"
Isso acontece porque um golpista precisa que você interaja antes de convencê-lo a entregar dinheiro ou informações pessoais . Às vezes, a primeira coisa que eles pedem é simplesmente uma resposta. A Comissão Federal de Comércio (FTC) alertou sobre mensagens curtas e aparentemente inofensivas semelhantes que os golpistas usam para iniciar conversas.
O texto em nosso exemplo fornece pouquíssima informação ao destinatário, mas deixa uma pergunta óbvia sem resposta: Quem quer saber? Usar o nome correto torna essa pergunta mais convincente. Não se trata apenas de um "Olá" genérico que poderia ser enviado para qualquer pessoa. Parece que o remetente está tentando entrar em contato especificamente com você.
É tentador pensar: "Eles têm meu nome e número, então deve ser alguém que eu conheço". Mas ter esses dados não é prova de que eles te conhecem. Como discutimos no artigo do Marketplace, combinações de nome e número de telefone podem vir de dados vazados e comercializados por cibercriminosos.
O que acontece a seguir depende do esquema. A primeira mensagem não nos diz qual caminho o golpista planejava seguir. Mas golpes documentados mostram como uma apresentação aparentemente inofensiva pode se desenvolver:
- Uma suposta troca de números errados se transforma em uma conversa amigável.
- O remetente constrói um relacionamento em vez de pedir dinheiro imediatamente.
- Uma oportunidade de investimento acaba entrando na discussão.
- A vítima é induzida a enviar dinheiro para um esquema de investimento fraudulento.
O FBI descreve como os golpistas de investimentos em criptomoedas conquistam a confiança das vítimas antes de apresentar investimentos falsos e identifica mensagens de texto não solicitadas como uma das formas de abordar as vítimas.
Mesmo que a conversa não vá além, sua resposta ainda pode ser útil para o golpista. Como explicamos em nosso artigo anterior sobre mensagens de texto de números errados , isso demonstra que você está disposto a interagir. Seu número pode então ser reutilizado ou vendido para outras campanhas de golpes.
Como se manter seguro
Um golpe não precisa começar com uma promessa absurda ou uma ameaça urgente. Às vezes, começa com algo muito mais comum: seu nome, um ponto de interrogação e a expectativa de que você seja educado o suficiente para responder.
Não responda. Mesmo um "Quem é?" ou "Número errado" indica ao golpista que você está disposto a responder. Se você acha que pode ser alguém que conhece, entre em contato por meio de um número ou canal em que já confia.
Denuncie antes de bloquear. Use a opção de denúncia do seu aplicativo de mensagens e, em seguida, bloqueie o remetente. Se você já respondeu, pare de interagir.
Dificulte a criação de perfis pessoais. Revise as configurações de privacidade em aplicativos de mensagens e redes sociais. Limite quem pode ver sua foto de perfil, status, visto por último e número de telefone.
Execute uma verificação de presença digital Malwarebytes para verificar se há informações pessoais expostas em violações de segurança conhecidas e na dark web. É importante estar ciente do que pode ser usado para atacá-lo.
Use a ferramenta de verificação de números fraudulentos Malwarebytes para verificar se o número do remetente foi sinalizado como sendo de golpes ou spam.
O que os cibercriminosos sabem sobre você?
Use a verificação gratuita Digital Footprint Malwarebytes para verificar se suas informações pessoais foram expostas online.