A Google lançou atualizações para o Chrome O browser corrige diversas vulnerabilidades de alta gravidade.
A atualização inclui correções para duas vulnerabilidades críticas que podem ser exploradas para a execução remota de código apenas ao visitar um site malicioso.
O canal estável foi atualizado para 148.0.7778.178/179 para Windows / Mac e 148.0.7778.178 para Linux, que será implementado nas próximas semanas.
Como atualizar Chrome
Se não quiser esperar que a atualização chegue até si, é fácil atualizar manualmente.
A forma mais fácil de atualizar é permitir Chrome para atualizar automaticamente. Mas pode acabar por ficar para trás se nunca fechar o browser ou se algo correr mal, como uma extensão que impede a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e aceda a Definições > Acerca Chrome . Se houver uma atualização disponível, Chrome O download irá começar. Reinicie. Chrome Para concluir a atualização, estará protegido contra estas vulnerabilidades.
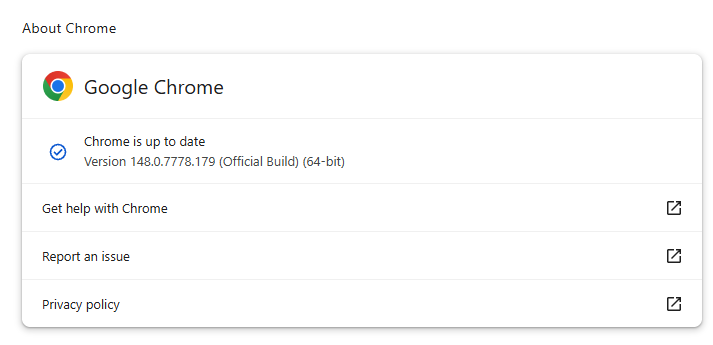
Também pode encontrar instruções passo a passo no nosso guia sobre como atualizar Chrome em qualquer sistema operativo .
Dados técnicos
A atualização inclui correções para duas vulnerabilidades críticas:
CVE-2026-9111: Uma vulnerabilidade do tipo «use-after-free» no WebRTC permitia que um atacante remoto executasse código arbitrário no Linux através de uma página HTML manipulada. «Use-after-free» é um tipo de vulnerabilidade causada pela utilização incorreta da memória dinâmica durante o funcionamento de um programa. Se, após libertar um espaço de memória, um programa não limpar o ponteiro para essa memória, um atacante poderá aproveitar o erro para manipular o programa.
Assim, se um atacante conseguir induzir um utilizador de Linux a abrir um ficheiro HTML malicioso ou a visitar um site especialmente concebido para o efeito, poderá comprometer o dispositivo.
CVE-2026-9110 : Implementação inadequada na interface do utilizador em Windows permitia que um atacante remoto, que tinha comprometido o processo de renderização, realizasse a falsificação da interface do utilizador através de uma página HTML criada especificamente para o efeito.
Na prática, isto significava que, se um atacante já tivesse assumido o controlo do motor de renderização interno do navegador, poderia induzir o navegador a apresentar uma janela ou caixa de diálogo falsa que parecesse verdadeira. Essa janela falsa poderia, por exemplo, dar a impressão de que o utilizador estava a introduzir a sua palavra-passe num site de confiança, quando na realidade a estava a fornecer ao atacante.
Para quem esperava que esta atualização incluísse uma correção para a falha «Browser Fetch», que foi acidentalmente divulgada, isto vai ser uma desilusão: não foi o caso.
Para quem ainda não teve conhecimento do assunto, desde que foi comunicada há 46 meses, a vulnerabilidade «Browser Fetch» permaneceu desconhecida, exceto para os programadores do Chromium. Em 20 de maio de 2026, foi publicada no sistema de acompanhamento de erros do Chromium. A investigadora que inicialmente comunicou a vulnerabilidade presumiuque esta tivesse sido finalmente corrigida. Pouco tempo depois, ela descobriu que a vulnerabilidade continuava sem correção. Embora a Google tenha removido a publicação, esta continua disponível em sites de arquivo, juntamente com o código de exploração.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .