A Google lançou atualizações para o Chrome browser, corrigindo diversas vulnerabilidades de elevada gravidade.
A atualização inclui correções para 74 vulnerabilidades, incluindo uma que está a ser ativamente explorada na rede.
O canal estável foi atualizado para 149.0.7827.102/.103 para Windows / Mac e 149.0.7827.102 para Linux, que será implementado nas próximas semanas.
Como atualizar Chrome
Se não quiser esperar que a atualização chegue até si, é fácil atualizar manualmente.
A opção mais fácil é permitir Chrome para atualizar automaticamente. Mas pode acabar por ficar sem atualizações se nunca fechar o browser ou se algo correr mal, como uma extensão que impede a atualização.
Para atualizar manualmente, clique no menu Mais (três pontos) e aceda a Definições > Acerca Chrome . Se houver uma atualização disponível, Chrome O download será iniciado automaticamente. Reinicie. Chrome Para concluir a atualização, estará protegido contra estas vulnerabilidades.
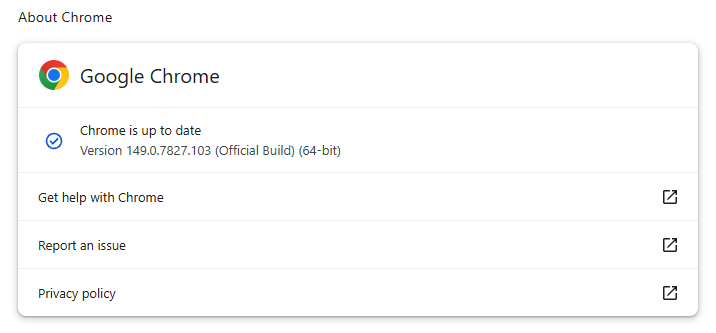
Também pode encontrar instruções passo a passo no nosso guia sobre como atualizar Chrome em qualquer sistema operativo .
Dados técnicos
A vulnerabilidade que, segundo a Google, está a ser explorada na rede é identificada como CVE-2026-11645.
O Google descreve-o como:
“Leitura e escrita fora dos limites no V8 no Google” Chrome A versão anterior à 149.0.7827.103 permitia que um atacante remoto executasse código arbitrário dentro de um sandbox através de uma página HTML manipulada.
Isto significa que esta falha foi encontrada em Chrome motor V8 de — a parte de Chrome (e outros navegadores baseados no Chromium) que executam JavaScript.
Essa falha permite que um programa leia ou escreva fora dos limites de memória que deveria utilizar, permitindo que os atacantes manipulem outras áreas de memória atribuídas a funções mais críticas. Os atacantes podem conseguir colocar código malicioso na memória e induzir o sistema a executá-lo.
Neste caso, a vulnerabilidade pode ser ativada quando o V8 processa conteúdo HTML especialmente criado para o efeito, como um site malicioso.
A expressão «dentro de uma sandbox» significa que o código malicioso seria executado num ambiente restrito e isolado, em vez de diretamente em todo o computador. O código de um atacante fica limitado ao navegador, o que reduz o impacto em comparação com código executado fora da sandbox. No entanto, os atacantes costumam combinar várias vulnerabilidades para causar danos mais graves. Por isso, a expressão é um fator de limitação de segurança, e não uma garantia de que a falha é inofensiva.
A atualização inclui também algumas novas funcionalidades, como a possibilidade de assinar formulários PDF sem utilizar uma extensão.
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →