Uma atualização do certificado Secure Boot está a ser implementada em todas as áreas suportadas. Windows dispositivos através de Windows Atualização. Em junho de 2026, os certificados de Inicialização Segura que foram enviados dentro do sistema operativo serão substituídos. Windows Desde 2011, os certificados começaram a expirar e a Microsoft está a substituí-los por novos certificados com data de 2023.
A boa notícia: se mantiver o seu PC atualizado, provavelmente não precisará de fazer nada. A má notícia: alguns dispositivos mais antigos podem não fazer a transição sem problemas. O seu PC não vai deixar de funcionar de repente, mas, com o tempo, poderá ficar sem proteções de segurança importantes ao nível do arranque sem que se aperceba.
Eis o que se passa, por que é importante e como verificar se a sua máquina cumpre o prazo.
O que é o Secure Boot e o que está a expirar?
A Inicialização Segura (Secure Boot) é uma funcionalidade de firmware UEFI integrada em praticamente todos os PCs vendidos desde aproximadamente 2012. É executada antes do sistema operativo. Windows O processo de arranque começa e a sua função é verificar se o carregador de arranque e os componentes iniciais de arranque foram assinados por uma entidade fidedigna. Se algo tentar inserir-se na cadeia de arranque sem estar na lista de entidades fidedignas— um bootkit, por exemplo — o Secure Boot impedirá a sua execução.
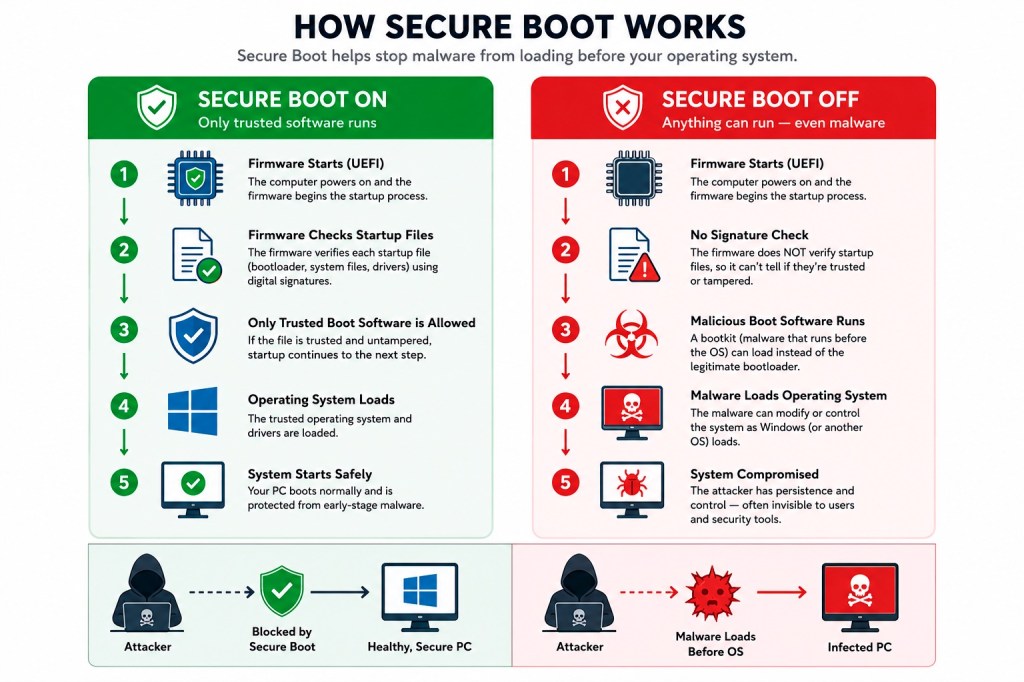
A parte relativa à «entidade de confiança» é o ponto crucial. A confiança é estabelecida através de certificados criptográficos incorporados no firmware da placa-mãe. Os certificados atuais foram emitidos em 2011 e estão agora a chegar ao fim do prazo de validade. Estão envolvidos três certificados específicos:
- Microsoft Corporation KEK CA 2011: expira a 24 de junho de 2026
- Microsoft UEFI CA 2011: expira a 27 de junho de 2026
- Licença Microsoft Windows Production PCA 2011 : expira a 19 de outubro de 2026.
A Microsoft está a substituí-los por um conjunto com data de 2023, incluindo Windows UEFI CA 2023 e Microsoft Corporation KEK 2K CA 2023. De acordo com os engenheiros da Microsoft durante uma sessão de perguntas e respostas (AMA) em março de 2026, os novos certificados são válidos até 2038, e está prevista uma transição separada para a encriptação pós-quântica para cerca de 2030 para o hardware futuro.
«O meu computador vai deixar de funcionar?»
Não. Esta é a coisa mais importante a compreender, porque os rumores têm sido mais fortes do que os factos.
Se o prazo chegar e o seu PC ainda estiver a funcionar com os certificados de 2011, Windows ainda vai arrancar, Windows A atualização ainda funcionará e o seu PC continuará a funcionar normalmente.
O que muda é que, nas palavras da própria Microsoft , o dispositivo “deixará de poder receber novas proteções de segurança” para o processo de arranque antecipado, incluindo atualizações para Windows Gestor de arranque, bases de dados de arranque seguro, listas de revogação e medidas de mitigação para vulnerabilidades recém-descobertas no nível de arranque.
Em linguagem simples: com o passar do tempo, torna-se cada vez mais difícil proteger o seu computador. Ele está protegido contra as ameaças de arranque conhecidas atualmente, mas não necessariamente contra aquelas que serão descobertas no próximo mês ou no próximo ano.
Isto é um problema porque os bootkits operam em segundo plano. Windows e software antivírus. São executados antes de qualquer outra coisa e podem desativar as ferramentas de segurança que normalmente os detetariam.
O problema do BlackLotus
Se quiser um exemplo concreto da importância da segurança ao nível do arranque, veja o caso do BlackLotus.
O BlackLotus é um bootkit UEFI que surgiu em fóruns de hackers em 2022 e foi confirmado em ambiente real por investigadores no início de 2023. Explorava a vulnerabilidade CVE-2022-21894 , apelidada de "Baton Drop", para contornar a Inicialização Segura em sistemas totalmente atualizados. Windows sistemas. Uma vez instalado, poderia desativar o BitLocker, a Integridade de Código Protegida pelo Hipervisor (HVCI) e o Microsoft Defender antes Windows totalmente carregado.
A Microsoft corrigiu a falha subjacente identificada noCVE-2023-24932, mas corrigir os gestores de arranque vulneráveis de forma segura é complicado. A revogação dos componentes de arranque errados pode tornar os sistemas incapazes de arrancar, razão pela qual a Microsoft tem vindo a implementar proteções gradualmente ao longo de vários anos.
A renovação dos certificados de 2026 é um evento planeado do ciclo de vida (os certificados de 2011 iriam, de qualquer forma, expirar), mas também permite o reforço mais abrangente da Secure Boot que a Microsoft tem vindo a implementar em resposta a gestores de arranque vulneráveis e a ataques como o BlackLotus.
Com as novas âncoras de confiança implementadas, a Microsoft pode continuar a lançar componentes de arranque mais recentes, assinados em 2023, e revogar com segurança os que apresentam vulnerabilidades à medida que surgem novas ameaças. Os dispositivos que não efetuarem a transição poderão, eventualmente, ficar sem essas proteções futuras.
Como funciona a implementação
A Microsoft está a adotar uma implementação faseada, concebida para evitar falhas nos sistemas.
Um agendado Windows A tarefa é executada aproximadamente a cada 12 horas e aplica a atualização por etapas:
- Adicione a nova CA UEFI Windows 2023 à base de dados de assinaturas do firmware.
- Se o certificado de terceiros antigo de 2011 ainda estiver presente, adicione oMicrosoft UEFI CA 2023eo Microsoft Option ROM UEFI CA 2023juntamente com ele.
- Adicione a nova chaveKEK 2K CA 2023 da Microsoft Corporation.
- Atualize o Windows O gestor de arranque será atualizado para um certificado assinado pelo novo certificado. Esta etapa será adiada até à próxima reinicialização normal.
De acordo com as orientações da Microsoft para profissionais de TI, estima-se que o processo completo demore cerca de 48 horas e exija uma ou mais reinicializações para ser concluído. Cada etapa deve ser concluída com sucesso antes de se passar à seguinte, pelo que um dispositivo pode ficar parado a meio da sequência durante algum tempo se, por exemplo, estiver à espera de uma atualização de firmware ou de uma reinicialização programada.
Para a maioria dos utilizadores domésticos, isto ocorre silenciosamente em segundo plano, através das habituais atualizações cumulativas.
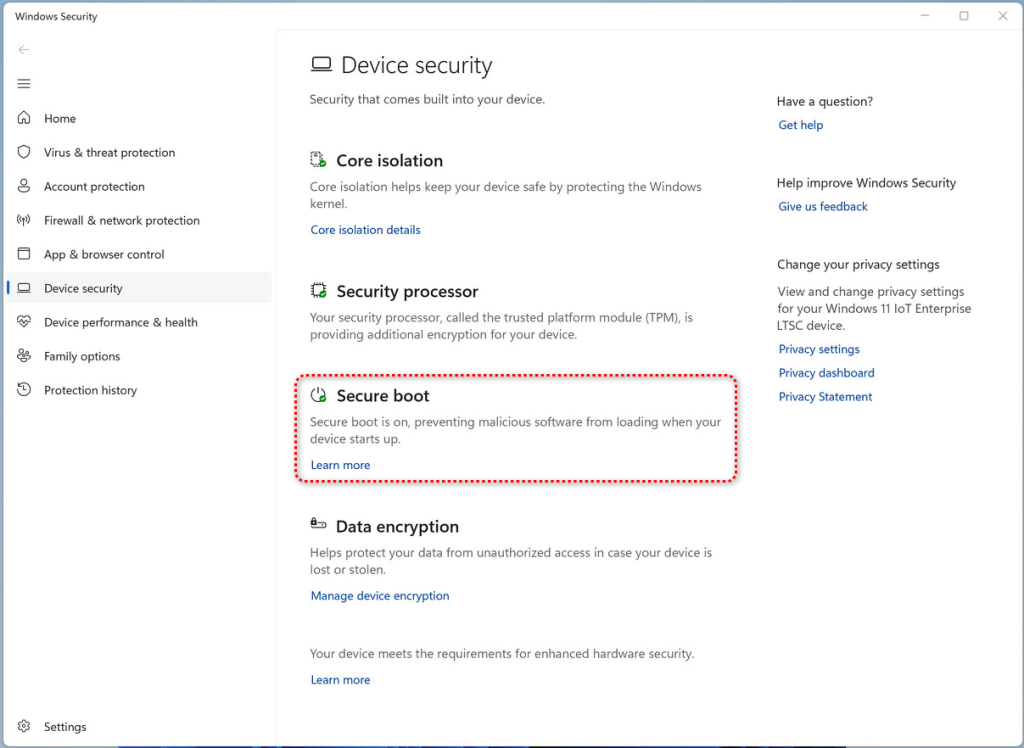
A partir de abril de 2026 Windows atualização, a Windows A aplicação de segurança inclui informações atualizadas sobre o estado da Inicialização Segura em Segurança do dispositivo , mostrando se os novos certificados foram aplicados com sucesso.
O que é que pode correr mal?
A maioria dos sistemas fará a transição sem problemas, mas existem alguns pontos problemáticos conhecidos:
- Computadores mais antigos com firmware desatualizado.Algumas implementações mais antigas de firmware UEFI não suportam adequadamente os novos certificados. Estes sistemas podem necessitar de uma atualização do BIOS ou do firmware fornecida pelo fabricante para que a transição possa ser concluída.
- PCs que ignoraram os requisitos Windows 11. Se a Inicialização Segura foi desativada para instalar Windows 11.Com recurso a soluções alternativas não oficiais, os novos certificados não podem ser aplicados corretamente.
- Sistemas com BIOS tradicional / CSM.Os dispositivos que utilizam BIOS tradicional (ou UEFI com o Módulo de Suporte à Compatibilidade ativado) não utilizam o Secure Boot de todo, pelo que estão totalmente fora do âmbito desta atualização.
- Firmware personalizado e configurações invulgares.Algumas configurações de firmware personalizadas ou invulgares podem ativar um aviso de recuperação do BitLocker após a alteração das variáveis do Secure Boot. A Microsoft tem tido o cuidado de salientar que o BitLocker em sinãoestá a ser desativado, mas os utilizadores devem ter as suas chaves de recuperação à mão, por via das dúvidas.
Windows Os últimos relatos indicam falhas na atualização em milhares de PCs com firmware desatualizado durante os testes. As próprias diretrizes da Microsoft alertam, de forma mais ampla, que as limitações do firmware, da plataforma e do fabricante original (OEM) podem bloquear a transição. Em muitos casos, Windows A segurança sinalizará os sistemas afetados com avisos de estado amarelo ou vermelho.
O que os utilizadores domésticos devem fazer
Para a maioria das pessoas, o conselho é simples:
- Mantenha Windows totalmente atualizado. A Microsoft está a distribuir os novos certificados normalmente. Windows atualizações, e a maioria dos utilizadores domésticos não terá de fazer mais nada além de instalar as atualizações mensais.
- Verifique o estado da sua Inicialização Segura (o texto, não apenas a cor). Abra a Segurança Windows > Segurança do dispositivo > Arranque seguro . Um ícone verde com o texto "O Arranque Seguro está ativado, impedindo que o software malicioso seja carregado quando o dispositivo é iniciado" indica que está tudo certo. A Microsoft alerta que apenas uma marca de verificação verde não confirma que os novos certificados foram aplicados.
- Se o seu dispositivo for mais antigo, verifique se existe uma atualização do BIOS/firmware disponível junto do fabricante.Alguns sistemas necessitam dessas atualizações para que a atualização do Secure Boot possa ser concluída corretamente. Isto é especialmente importante para computadores fabricados antes de 2024.
- Não desative o Secure Boot para «resolver» algum problema.Desativar o Secure Boot é exatamente a resposta errada — isso elimina completamente a proteção, em vez de a atualizar. Alguns sistemas anti-batota de jogos e aplicações mais antigas pedem aos utilizadores que o façam.
- Não se preocupe com a nova pasta SecureBoot. Windows A atualização cumulativa de maio de 2026 do Android 11 (KB5089549) cria uma pasta em
C:\Windows\SecureBootque contém exemplos de scripts do PowerShell destinados a administradores de TI. Não se trata de malware, é algo esperado e não é necessário eliminá-lo. - Utilize uma proteção antimalware atualizada e em tempo real, capaz de detetar ameaças ao nível do sistema operativo, mesmo que alguma delas consiga contornar o Secure Boot.
O que as equipas de TI devem fazer
Se gere uma frota, a Microsoft publicouorientações detalhadase o trabalho é mais complexo. Em resumo:
- Faça agora o inventário dos seus dispositivos. Recolha o fabricante, o modelo, a versão do BIOS e a data, o produto da placa-mãe e o estado do Secure Boot em toda a frota. A Microsoft disponibiliza um script de exemplo do PowerShell em
aka.ms/GetSecureBootque apresenta as chaves de registo e os IDs de evento relevantes. - Fique atento aos IDs de evento 1801 e 1808.O ID de evento 1808 confirma que os novos certificados estão instalados. O ID de evento 1801 significa que o dispositivo não concluiu a atualização.
- Teste antes da implementação em larga escala.A Microsoft recomenda testar pelo menos quatro dispositivos por cada combinação única de fabricante/modelo/firmware. Alguns sistemas podem necessitar de uma atualização de firmware do fabricante antes de poderem aceitar os novos certificados.
- Escolha um método de implementação por dispositivo.Utilize chaves do Registo, Política de Grupo, ferramentas de linha de comandos do WinCS ou scripts do Intune/ConfigMgr, mas não misture métodos na mesma máquina.
- Preste atenção à criação de imagens PXE e ao Hyper-V. Os servidores PXE do SCCM/MECM podem precisar de ser assinados novamente
boot.wim, e os anfitriões Hyper-V poderão necessitar de atualização antes da criação de novas máquinas virtuais com o KEK 2023 no modelo de firmware. - Identifique os dispositivos que não podem ser atualizados.O hardware mais antigo, sem suporte de firmware do fabricante original, poderá ter de ser substituído antes do prazo ou formalmente aceite como exceção, mediante a implementação de controlos compensatórios. Estes dispositivos continuarão a funcionar, mas poderão não beneficiar de futuras proteções ao nível do arranque.
Conclusão
Este é um daqueles eventos de segurança que não vai causar nenhum incidente grave a 24 de junho de 2026. Nada de visível vai avariar nesse dia.
O risco reside no que acontecerá nos meses e anos seguintes. Os dispositivos que não conseguirem fazer a transição para a nova cadeia de confiança poderão ficar gradualmente desatualizados em relação às futuras proteções ao nível do arranque, à medida que a Microsoft continua a responder a ameaças como o BlackLotus e outros bootkits.
Para a maioria dos utilizadores domésticos, Windows A atualização tratará da transição automaticamente. A sua principal tarefa é manter o sistema atualizado e verificar o estado da Inicialização Segura antes dos prazos.
Se o seu hardware for mais antigo, este é um bom momento para verificar se o fabricante ainda disponibiliza atualizações de firmware — e se o seu PC está preparado para a próxima década de proteções do Secure Boot.
«Uma das melhores suites de cibersegurança do mundo.»
Segundo a CNET.Leia a análise deles →