

Atualização de 16 de março de 2026
No início desta semana, a Google informou incorretamente que uma vulnerabilidade estava a ser ativamente explorada em Chrome A vulnerabilidade tinha sido corrigida e a empresa anunciou que irá lançar uma nova atualização para proteger os utilizadores contra a vulnerabilidade identificada como CVE-2026-3909.
Conteúdo original:
A Google lançou uma atualização de segurança fora do padrão para Chrome Programa para desktop que corrige duas vulnerabilidades zero-day de alta gravidade.
Ambas as falhas podem ser exploradas remotamente e exigem apenas que o utilizador visite um site malicioso. Dado que a complexidade do ataque é baixa, estas vulnerabilidades representam um risco mais elevado na prática.
Como atualizar Chrome
Os números de versão mais recentes são 146.0.7680.75/76 para Windows e macOS e 146.0.7680.75 para Linux . Se o seu Chrome Se o seu browser estiver na versão 146.0.7680.75 ou posterior, estará protegido contra estas vulnerabilidades.
A forma mais fácil de se manter atualizado é permitir Chrome para atualizar automaticamente. No entanto, as atualizações podem demorar se raramente fecha o navegador ou se algo interferir com o processo de atualização.
Para atualizar manualmente:
- Clique no menu«Mais»(três pontos)
- Aceda a Definições > Sobre Chrome .
- Se houver alguma atualização disponível, Chrome O download começará em breve.
- Reiniciar Chrome Para concluir a atualização, estará protegido contra estas vulnerabilidades.
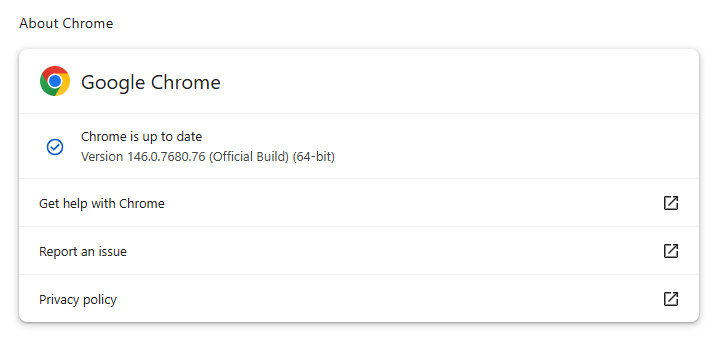
Também pode encontrar instruções passo a passo no nosso guia sobre como atualizar Chrome em qualquer sistema operativo , que inclui instruções para verificar o número da sua versão.
Dados técnicos
A Google informa que descobriu e corrigiu ambos os erros internamente, tendo as correções sido implementadas cerca de dois dias após a notificação.
CVE‑2026‑3909 é uma vulnerabilidade de escrita fora dos limites no Skia. Chrome Skia é uma biblioteca gráfica 2D de código aberto utilizada para renderizar conteúdo web e elementos da interface do utilizador. Um atacante remoto pode atrair um utilizador para uma página web maliciosa que aciona a vulnerabilidade, corrompe a memória e, potencialmente, executa código no contexto do browser. Skia é uma biblioteca gráfica 2D de código aberto utilizada não só no Google. Chrome mas também em muitos outros produtos.
A CVE-2026-3910 é uma falha de implementação inadequada no motor V8 de JavaScript e WebAssembly. Uma página HTML especialmente criada para o efeito poderia permitir que um atacante remoto executasse código arbitrário dentro da sandbox do V8. O V8 é o motor desenvolvido pela Google para processar JavaScript e tem sido alvo de um número considerável de bugs.
Chrome Os componentes Skia e V8 são alvos principais porque se situam diretamente no caminho entre o conteúdo web não fidedigno e o sistema subjacente.
É possível encadear uma escrita fora dos limites no Skia com outros bugs para escapar da sandbox do renderizador, enquanto as falhas de implementação do V8 aparecem frequentemente em cadeias de exploração utilizadas por agentes maliciosos e fornecedores de spyware.
Como se manter seguro
Para proteger o seu dispositivo, atualize Chrome o mais rapidamente possível. Aqui estão mais algumas dicas para evitar tornar-se uma vítima, mesmo antes de uma vulnerabilidade zero-day ser corrigida:
- Não clique em links não solicitados em e-mails, mensagens, sites desconhecidos ou nas redes sociais.
- Ative as atualizações automáticas e reinicie regularmente. Muitos utilizadores deixam os navegadores abertos durante dias, o que atrasa a proteção, mesmo que a atualização seja descarregada em segundo plano.
- Utilize umasolução antimalwareatualizada e em tempo real que inclua um componente de proteção na Web.
Os utilizadores de outros navegadores baseados no Chromium poderão contar com uma atualização semelhante em breve.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .








