Diz-se que a Apple implementou uma nova funcionalidade de segurança na luta contra o ClickFix.
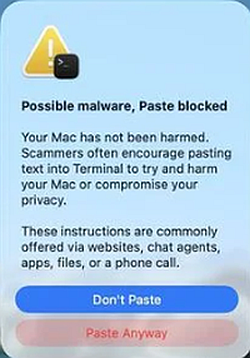
A nova funcionalidade estará disponível para o macOS Tahoe 26.4 e emitirá um aviso. Mac Os utilizadores serão alertados se colarem determinados comandos na aplicação Terminal que possam ser prejudiciais. Caso um comando deste tipo seja colado, o macOS apresentará um aviso a informar:
Possível malware. A pasta foi bloqueada. O seu Mac não sofreu qualquer dano. Os burlões costumam incentivar a colagem de texto no Terminal para tentar prejudicá-lo. Mac ou comprometer a sua privacidade. Estas instruções são geralmente oferecidas através de sites, agentes de chat, aplicações, ficheiros ou chamadas telefónicas.”
Segundo relatos, o ClickFix foi responsável por mais de metade de toda a atividade de carregadores de malware em 2025. Uma das razões para tal sucesso foi o facto de as campanhas terem vindo a adicionar — e continuarem a adicionar — novos métodos para enganar os utilizadores, juntamente com diferentes comandos para evitar a deteção.
Em termos gerais, o ClickFix é um método de engenharia social que leva os utilizadores a infetarem os seus próprios dispositivos com malware. Os utilizadores são instruídos a executar comandos específicos que descarregam malware, geralmente um programa de roubo de informações.
O ClickFix começou por visar Windows computadores, escrevendo os comandos maliciosos na área de transferência , mas não demorou muito até que começassem a surgir campanhas destinadas a atingir os utilizadores Mac .
Nos ataques, os utilizadores são instruídos para copiar e colar comandos nos seus dispositivos. Mac O terminal é o local onde o novo recurso de segurança entrará em ação. Atualmente, não se sabe quais os comandos que disparam exatamente os avisos, mas isso é positivo, pois esta visibilidade facilitaria a ação dos autores de malware.
Como se manter seguro
Os utilizadores do macOS Tahoe contam agora com uma camada extra de proteção, desde que não cliquem em "Colar mesmo assim" demasiado depressa, mesmo após receberem o aviso de segurança. Malwarebytes Browser Guard Os utilizadores já usufruíam deste tipo de proteção.
Mas com o ClickFix a proliferar e a inventar novos métodos constantemente, é importante estar atento, ter cuidado e proteger-se.
- Vá com calma. Não seapresse em seguir as instruções de uma página da Web ou prompt, especialmente se elas solicitarem que execute comandos no seu dispositivo ou copie e cole códigos. Os invasores contam com a urgência para contornar o seu pensamento crítico, portanto, tenha cuidado com páginas que exigem ação imediata. Páginas sofisticadas do ClickFix adicionam contagens regressivas, contadores de utilizadores ou outras táticas de pressão para fazer com que você aja rapidamente.
- Evite executar comandos ou scripts de fontes não confiáveis. Nuncaexecute códigos ou comandos copiados de sites, e-mails ou mensagens, a menos que confie na fonte e compreenda o objetivo da ação. Verifique as instruções de forma independente. Se um site solicitar que execute um comando ou realize uma ação técnica, verifique a documentação oficial ou entre em contacto com o suporte antes de prosseguir.
- Limite o uso de copiar e colar para comandos.Digitar manualmenteos comandos em vez de copiar e colar pode reduzir o risco de executar inadvertidamente cargas maliciosas ocultas no texto copiado.
- Proteja os seus dispositivos. Utilizeumasolução antimalwareem tempo real e atualizada, que inclua um componente de proteção na Web.
- Informe-se sobre as técnicas de ataque em constante evolução.Compreender que os ataques podem vir de vetores inesperados e evoluir ajuda a manter a vigilância. Continue a ler o nosso blog!
Dica: Sabia que a extensão gratuita Malwarebytes Browser Guard avisa quando um site tenta copiar algo para a sua área de transferência?
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .