

Os burlões encontraram outra forma de enviar mensagens enganosas através de PayPal serviços legítimos.
Em dezembro de 2025, informamos que PayPal corrigiu uma falha que permitia aos burlões enviar e-mails reais com notificações de compra falsas .
Nestes casos, os burlões criaram um PayPal assinatura e depois pausou, o que desencadeou PayPal A notificação genuína de "O seu pagamento automático já não está ativo" não foi encontrada. Criaram também uma conta de subscritor falsa, provavelmente uma lista de e-mails do Google Workspace, que reencaminhava automaticamente qualquer e-mail recebido para todos os outros membros do grupo.
Recentemente, o ConsumerWorld.org alertou-nos que os burlões do suporte técnico descobriram uma forma de manipular o assunto dos e-mails. PayPal notificações de pagamento.
Esta é uma captura de ecrã do exemplo que nos enviaram.
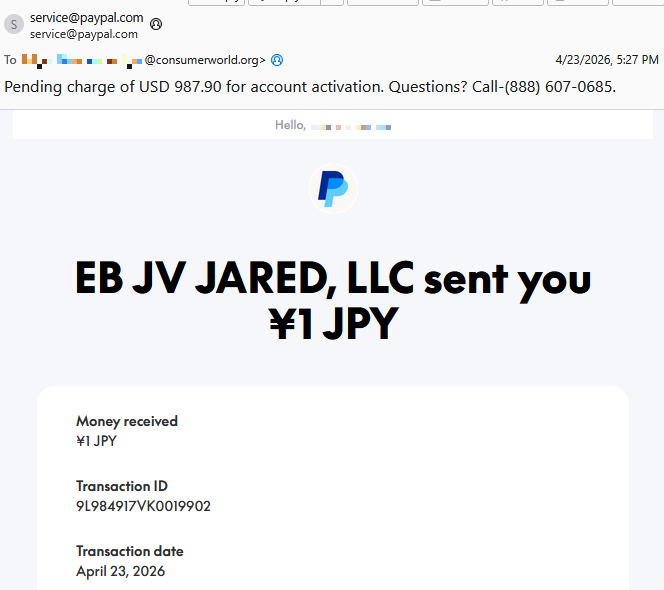
Como pode ver, o e-mail foi enviado por service@paypal.com. Não se trata de um e-mail falsificado, o que significa que cumpre as verificações de segurança padrão (DKIM, SPF, DMARC).
Embora o corpo do e-mail indique que recebeu um pagamento de 1 ¥ (a impressionante quantia de 0,0063 $), o assunto do e-mail conta uma história diferente:
«Cobrança pendente no valor de 987,90 USD pela ativação da conta. Dúvidas? Ligue para o número (888) 607-0685.»
Como bónus adicional para os burlões, o e-mail contém detalhes personalizados — o nome verdadeiro do destinatário e um número de transação real.
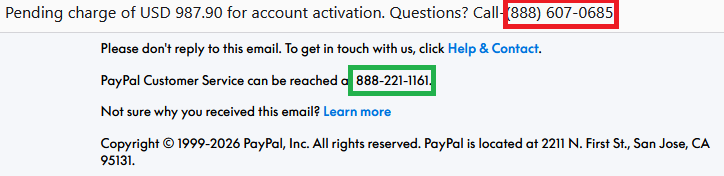
O número no assunto não é PayPal O número de contacto legítimo aparece dentro do e-mail.

É uma fraude ou é legítimo? O Scam Guard sabe.
A intenção do e-mail é clara.
Os destinatários pensam:
- «Oh, não! Há uma cobrança pendente no valor de 987,90 dólares.»
- «O montante não corresponde ao que vejo no corpo do e-mail — isso é estranho e assustador.»
- «Preciso de ligar para este número imediatamente para contestar esta cobrança.»
Ligam para o número indicado no assunto, mas acabam por entrar em contacto com golpistas que se fazem passar por assistência técnica.
Estes golpistas fingem ser PayPal apoio e pode tentar:
- Pedir-lhe para «verificar» os métodos de pagamento
- Recolher dados bancários
- Convencê-lo a instalar ferramentas de acesso remoto
- Assuma o controlo de contas ou dispositivos
- Todas as opções anteriores
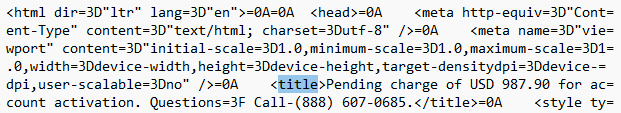
Ainda não é claro como a linha de assunto é alterada. Com base em PayPal De acordo com o comportamento documentado dos e-mails, as linhas de assunto são geralmente fixas e não devem incluir texto livre aleatório ou números de telefone. As nossas descobertas indicam que a linha de assunto já estava a ser utilizada como arma nesse ponto. PayPal Os sistemas da empresa assinaram o e-mail. Se alguém, ao longo do processo, tivesse reescrito o assunto, o dkim=pass header.d=paypal.com o resultado provavelmente falharia.
Uma possibilidade é que o burlão tenha abusado de... PayPal O campo de observações ou remessas de forma a que apareça em determinados modelos de pagamento, incluindo a linha de assunto e o HTML. <title>, apesar de os e-mails normais de confirmação de pagamento dos comerciantes não permitirem assuntos arbitrários.
Já entrámos em contacto com PayPal Aguardamos os seus comentários e atualizaremos esta publicação caso recebamos alguma resposta.
Como evitar PayPal golpes
A melhor forma de se manter seguro é manter-se informado sobre os truques que os burlões utilizam. Aprenda a identificar os sinais de alerta que quase sempre denunciam burlas ee-mails de phishing, e lembre-se:
- Utilize canais oficiais e comprovados para contactar as empresas. Nãoligue para números indicados em e-mails ou anexos suspeitos.
- Tenha cuidado com quem quiser ligar-se remotamente ao seu computador. Umadas principais armas dos golpistas de suporte técnico é a capacidade de se ligarem remotamente às suas vítimas. Se o fizerem, terão, na prática, acesso total a todos os seus ficheiros e pastas.
- Denuncie e-mails suspeitos para PayPal . Enviar o e-mail para
phishing@paypal.compara apoiar as suas investigações.
Se foi vítima de um esquema de falso suporte técnico:
- Pagou ao burlão? Contacteo seu banco ou a entidade emissora do cartão e informe-os do que aconteceu. Também podeapresentar uma queixajunto da FTC ou das autoridades locais, dependendo da sua região.
- Partilhou uma palavra-passe? Altere-aem todos os locais onde for utilizada. Considere utilizar umgestor de palavras-passee ativea autenticação de dois fatores (2FA)nas contas importantes.
- Concedeu acesso ao seu dispositivo? Execute uma verificação de segurança completa. Se os burlões tiveram acesso ao seu sistema, podem ter instalado uma porta traseira para poderem voltar a aceder quando quiserem. Malwarebytes Pode remover estes e outros softwares deixados pelos burlões.
- Fique atento às suas contas: estejaatento a pagamentos inesperados ou cobranças suspeitas nos seus cartões de crédito e contas bancárias.
- Tenha cuidado com e-mails suspeitos. Sejá foi vítima de um esquema fraudulento, é possível que voltem a ter-te como alvo.
Dica: Malwarebytes Scam Guard identificou este e-mail como um esquema de retorno de chamada. Envie qualquer texto, e-mail, anexo ou outro ficheiro suspeito para solicitar a avaliação do mesmo. Ele é realmente muito bom a reconhecer golpes.
Algo parece errado? Verifique antes de clicar.
Malwarebytes Scam Guard ajuda-o a analisar links, textos e capturas de ecrã suspeitos instantaneamente.
Disponível com Malwarebytes Premium Security para todos os seus dispositivos e na aplicação Malwarebytes para iOS e Android .









